sqli-labs 是一个面向sql注入技术学习的专业实战演练平台,内容覆盖报错型注入、布尔/时间盲注、update语句注入、insert语句注入、heuristic注入、二次注入以及waf绕过等主流攻击手法,体系完整,有助于系统理解注入原理与对应防护机制。本次实验基于phpstudy集成环境顺利完成sqli-labs平台的部署,整个搭建流程稳定高效,为后续sql注入原理探究与实操测试构建了坚实可靠的实验基础。
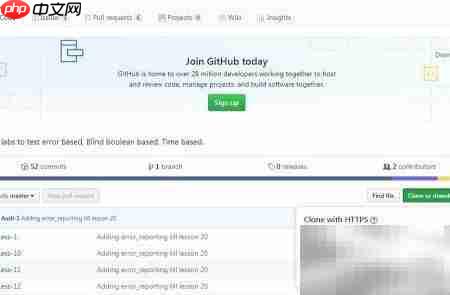
1、 利用phpstudy内置工具定位相关资源链接,直接跳转至GitHub官方仓库下载Sqli-Labs源码压缩包,即可快速获取全部实验资源。
2、 将Sqli-Labs的数据库连接配置调整为适配phpstudy默认数据库服务:即使用用户名 root 与密码 root。具体操作为进入 sqli-labs-master/sql-connections 目录,打开 db-creds.inc 文件,将其中的数据库认证凭据统一修改为 root/root,确保平台能顺利连接本地MySQL服务并正常启动。
3、 在浏览器地址栏输入本机IP(如 https://www.php.cn/link/869646de33ddff5f32dd0f310a07bf72 “Setup/reset Database for labs” 按钮,即可自动完成实验所需数据库的创建与初始化工作。
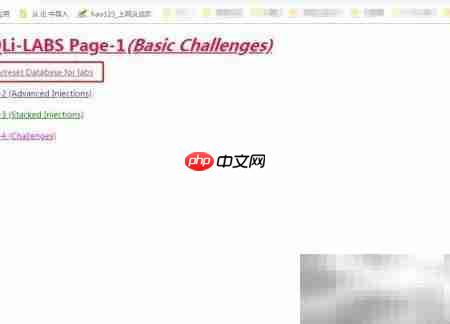
4、 返回主界面后向下滚动,可见共22关不同类型的SQL注入练习模块,可由此开启系统化渗透训练。点击第一关进入详情页,开始首项实战挑战。