讲师中心 微信公众号
AI工具推荐 视频效率加速

ZeroLogon漏洞(CVE-2020-1472)防御性指南

秋强酱_5546

秋强酱_5546

发布时间:2025-09-04 08:02:33

|

1070人浏览过

|

来源于php中文网

原创

ZeroLogon漏洞(CVE-2020-1472)防御性指南
关于Zerologon(CVE-2020-1472)

2020年09月11日,安全研究专家tom tomvvort发布了一篇安全博文,并披露了关于zerologon漏洞的详细信息。随后,微软在八月份的补丁日也发布了针对cve-2020-1472漏洞的修复补丁。根据研究人员的描述,由于netlogon的加密实现中存在安全问题,导致攻击者可以通过利用该漏洞来劫持企业环境下的服务器设备。该漏洞将允许攻击者为活动目录域控制器的计算机账号设置密码,并从域控制器中导出凭证数据。针对该漏洞的原理及技术已经有很多研究人员分析过了,本文将主要介绍针对zerologon攻击的安全防御相关的内容。

执行攻击

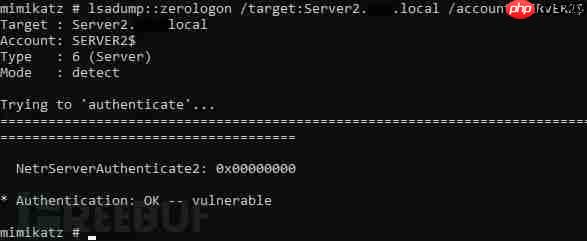
虽然目前社区已经有很多针对Zerologon漏洞的利用工具了,但我本人还是选择使用最新的Mimikatz版本。首先,我们来测试一下我们自己的系统是否受该漏洞影响:
ZeroLogon漏洞(CVE-2020-1472)防御性指南

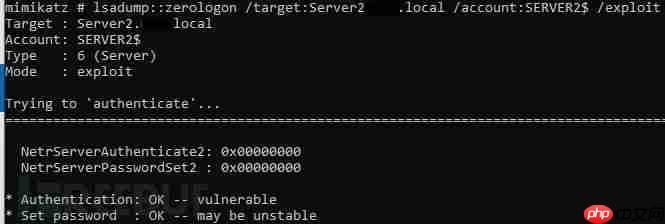
接下来,执行漏洞利用代码:

ZeroLogon漏洞(CVE-2020-1472)防御性指南

此时,我们将能够执行一次DCSync攻击,并从目标域控制器中导出敏感数据了。需要注意的是,这种攻击行为将破坏域控制器的功能完整性,因此请谨慎而行。

漏洞&攻击检测事件代码5805

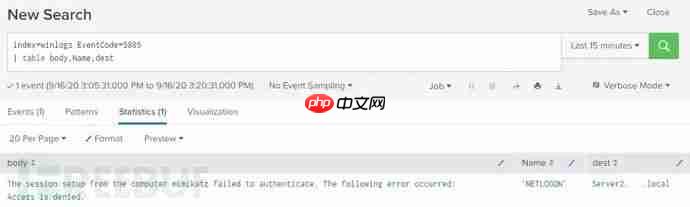
在这里,事件5805会在Zerologon攻击执行时生成,日志将存储在Windows主机的系统日志信道内。我们可以通过Splunk查询来找到这种类型的活动日志:

代码语言:javascript代码运行次数:0运行复制
index=winlogs EventCode=5805| table body,Name,dest

结果如下:
ZeroLogon漏洞(CVE-2020-1472)防御性指南

虽然在上面的样例中,计算机名称被设置成了mimikatz,这样将导致NETLOGON无法通过域控制器验证,这里我们将其修改为“Server2”。

事件代码4624+4742

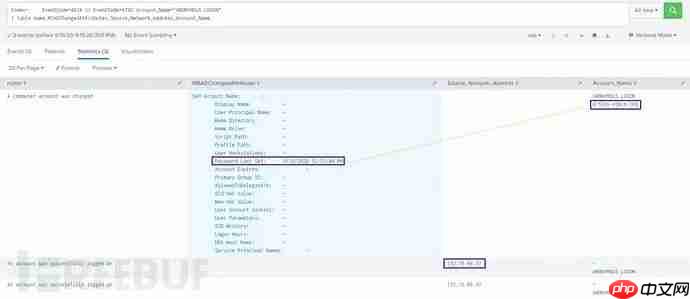
事件代码4624和4742同样会在漏洞利用代码执行时被触发生成。这里我使用了EVTX样本来执行下列查询:

代码语言:javascript代码运行次数:0运行复制
index=  [evtx_location] EventCode=4624 OR EventCode=4742Account_Name=”ANONYMOUS LOGON”| table name,MSADChangedAttributes,Source_Network_Address,Account_Name

结果如下:
ZeroLogon漏洞(CVE-2020-1472)防御性指南

我们可以看到,域控制器计算机账号的密码已经被修改了,并且记录了一次成功的匿名登录行为。

Java 接口排错助手
Java 接口排错助手

在调试 Java 后端 API 故障时使用此技能,尤其适用于以下任务:分析日志、跨 Controller、Service 和 Mapper 层追踪请求、定位异常根因、检查 SQL 执行或参数流转,以及生成简洁的诊断结论与修复方案。

下载
Sysmon事件ID 3

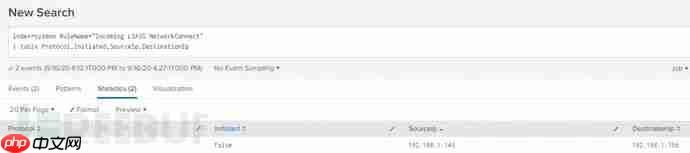
针对Zerologon攻击的另一种检测技术利用了Sysmon NetworkConnect事件和其强大Rule语句。当Zerologon事件发生时,攻击设备的网络连接将传入目标域控制器的LSASS进程,我们就可以通过下列Sysmon配置代码来监控这种类型的活动了:

代码语言:javascript代码运行次数:0运行复制
<Rule name=“Incoming LSASS NetworkConnect” groupRelation=“and”><Image condition=“image”>lsass.exe</Image>    <Initiated condition=“is”>false</Initiated></Rule>

Splunk查询语句如下:

代码语言:javascript代码运行次数:0运行复制
index=sysmon RuleName=”Incoming LSASS NetworkConnect”| table Protocol,Initiated,SourceIp,DestinationIp

结果如下:
ZeroLogon漏洞(CVE-2020-1472)防御性指南

我们可以看到,主机192.168.1.43就是我们的攻击设备,它向192.168.1.156(目标域控制器)的LSASS进程建立了网络连接。

Moloch抓包

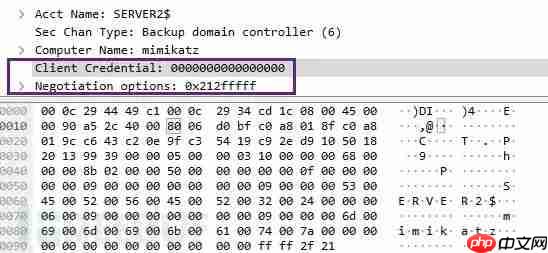
除了主机层的监控之外,我们还可以通过抓包来检测Zerologon攻击。这里我选择使用Moloch抓包工具,这种检测逻辑同样可以扩展到其他PCAP系统。如果我们分析攻击活动中的PCAP,我们可以看到客户端凭证的数据域会全部设置为0:
ZeroLogon漏洞(CVE-2020-1472)防御性指南

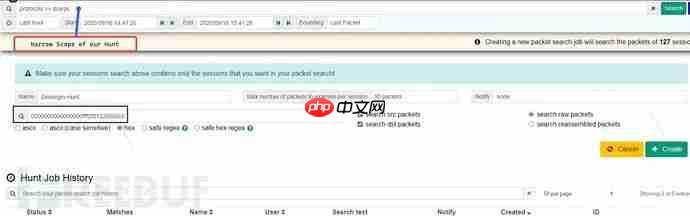
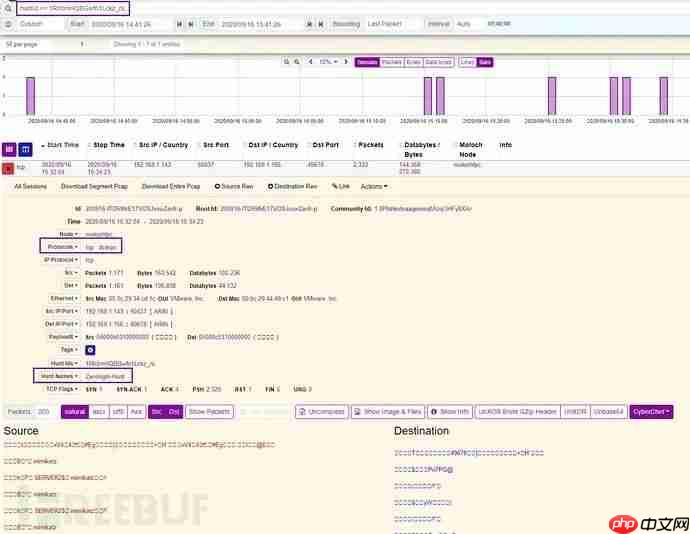
我们可以使用Moloch中的Hunt功能来查找我们PCAP数据中的十六进制字节,这里可以通过“protocols == dcerpc”查询来查看RPC协议流量:
ZeroLogon漏洞(CVE-2020-1472)防御性指南

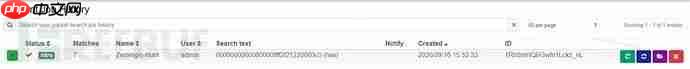
过滤掉我们的“0000000000000000ffff2f21220000c0”字节,然后执行Hunt,我们可以看到这里有七个会话匹配我们的Hunt逻辑:
ZeroLogon漏洞(CVE-2020-1472)防御性指南

我们可以打开Hunt来查看数据,这里将显示大量的元数据和会话标签,其中包含Hunt名称和Hunt ID,以及Zerologon攻击的网络活动:
ZeroLogon漏洞(CVE-2020-1472)防御性指南
总结

Zerologon漏洞应该引起广大管理员的高度重视,任何受影响的系统都应该尽快修补。然而,由于补丁并不总是可行的,本文旨在使用本机Windows日志、Sysmon和PCAP来提供一些针对该严重漏洞的检测指南。

ZeroLogon漏洞(CVE-2020-1472)防御性指南

热门AI工具

更多
切问学术

切问学术是一款AI论文写作工具,复旦大学NLP团队推出的AI学术智能体。

DeepSeek

DeepSeek是一款面向对话、写作、编程和推理场景的AI大模型工具。

豆包大模型

豆包大模型是一款由字节跳动推出的企业级大语言模型服务平台。

Laper
Laper Hot

Laper是专为编剧、导演和制片人推出的 AI 原生剧本创作工具。

讯飞绘文

讯飞绘文是一款由科大讯飞推出的一站式 AIGC 内容运营平台。

WorkBuddy

一款AI办公效率工具,主要用于腾讯云推出的AI原生桌面智能体工作台,适合需要提升相关任务效率的用户。

火山引擎

火山引擎是一款面向企业的云计算与AI服务平台。

二狗PPT
二狗PPT Hot

一款AI演示文稿工具,主要用于专为中式职场打造的AI PPT生成工具,适合需要提升相关任务效率的用户。

超级麦吉

一款通过数字员工协作完成调研、数据分析与文档制作的AI办公平台。

相关专题

更多
windows查看端口占用情况
windows查看端口占用情况

Windows端口可以认为是计算机与外界通讯交流的出入口。逻辑意义上的端口一般是指TCP/IP协议中的端口,端口号的范围从0到65535,比如用于浏览网页服务的80端口,用于FTP服务的21端口等等。怎么查看windows端口占用情况呢?php中文网给大家带来了相关的教程以及文章,欢迎大家前来阅读学习。

3339

2023.07.26

查看端口占用情况windows
查看端口占用情况windows

端口占用是指与端口关联的软件占用端口而使得其他应用程序无法使用这些端口,端口占用问题是计算机系统编程领域的一个常见问题,端口占用的根本原因可能是操作系统的一些错误,服务器也可能会出现端口占用问题。php中文网给大家带来了相关的教程以及文章,欢迎大家前来学习阅读。

2918

2023.07.27

windows照片无法显示
windows照片无法显示

当我们尝试打开一张图片时,可能会出现一个错误提示,提示说"Windows照片查看器无法显示此图片,因为计算机上的可用内存不足",本专题为大家提供windows照片无法显示相关的文章,帮助大家解决该问题。

1528

2023.08.01

windows查看端口被占用的情况
windows查看端口被占用的情况

windows查看端口被占用的情况的方法:1、使用Windows自带的资源监视器;2、使用命令提示符查看端口信息;3、使用任务管理器查看占用端口的进程。本专题为大家提供windows查看端口被占用的情况的相关的文章、下载、课程内容,供大家免费下载体验。

2639

2023.08.02

windows无法访问共享电脑
windows无法访问共享电脑

在现代社会中,共享电脑是办公室和家庭的重要组成部分。然而,有时我们可能会遇到Windows无法访问共享电脑的问题。这个问题可能会导致数据无法共享,影响工作和生活的正常进行。php中文网给大家带来了相关的教程以及文章,欢迎大家前来阅读学习。

3330

2023.08.08

windows自动更新
windows自动更新

Windows操作系统的自动更新功能可以确保系统及时获取最新的补丁和安全更新,以提高系统的稳定性和安全性。然而,有时候我们可能希望暂时或永久地关闭Windows的自动更新功能。php中文网给大家带来了相关的教程以及文章,欢迎大家前来学习阅读。

1677

2023.08.10

windows boot manager

windows boot manager无法开机的解决方法:1、系统文件损坏,使用Windows安装光盘或USB启动盘进入恢复环境,选择修复计算机,然后选择自动修复;2、引导顺序错误,进入恢复环境,选择命令提示符,输入命令"bootrec /fixboot"和"bootrec /fixmbr",然后重新启动计算机;3、硬件问题,使用硬盘检测工具进行扫描和修复;4、重装操作系统。本专题还提供其他解决

2517

2023.08.28

windows锁屏快捷键
windows锁屏快捷键

windows锁屏快捷键是Windows键+L、Ctrl+Alt+Del、Windows键+D、Windows键+P和Windows键+R。本专题为大家提供windows相关的文章、下载、课程内容,供大家免费下载体验。

5167

2023.08.30

Vite 项目如何打包和部署
Vite 项目如何打包和部署

Vite项目打包部署专题汇集生产构建、产物预览、输出目录、资源路径、Nginx与GitHub Pages部署及常见白屏和路由404问题的已审核文章,帮助读者完成上线流程。

60

2026.10.28

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
简单聊聊mysql8与网络通信
简单聊聊mysql8与网络通信

共1课时 | 0.1万人学习

Linux网络安全之防火墙技术汇总
Linux网络安全之防火墙技术汇总

共31课时 | 4.2万人学习

Go 中文开发手册
Go 中文开发手册

共0课时 | 592人学习

关于我们 免责申明 举报中心 意见反馈 讲师合作 广告合作 最新更新
php中文网:公益在线php培训,帮助PHP学习者快速成长!
关注服务号
PHP中文网订阅号
每天精选资源文章推送

Copyright 2014-2026 https://www.php.cn/ All Rights Reserved | php.cn