








php 8.6可用otphp为账号增加totp动态验证码。绑定阶段生成独立密钥、让用户完成一次验证码确认;登录阶段验证通过后,还要原子记录已使用时间步,防止同一个30秒验证码重复使用。totp只是二次认证的一部分,不能替代账号登录、限流和恢复流程。
官方文档:Installation
固定库版本并同步时钟
composer require spomky-labs/otphp:^11.5
composer check-platform-reqs
本文使用11.5分支的接口,并显式传入PSR-20时钟。服务端和验证器设备都依赖正确时间,先确保时钟同步;不要通过无限放宽容差来掩盖时间错误。
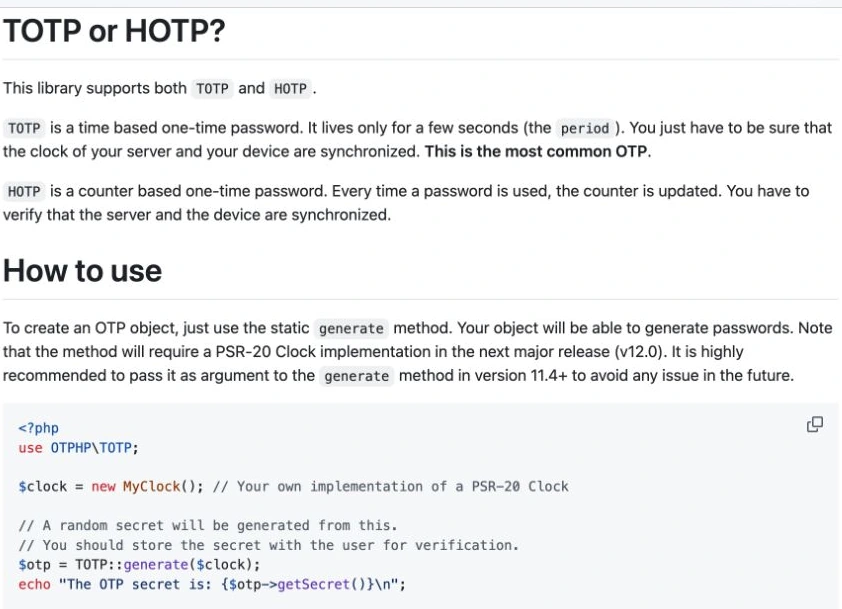
官方文档:How to use
生成绑定密钥并验证输入
<?php
require __DIR__ . '/vendor/autoload.php';
use OTPHP\TOTP;
use Psr\Clock\ClockInterface;
$clock = new class implements ClockInterface {
    public function now(): DateTimeImmutable {
        return new DateTimeImmutable('now', new DateTimeZone('UTC'));
    }
};
// 绑定阶段:只向当前已验证登录者展示URI,不写入普通日志。
$otp = TOTP::generate($clock, 20);
$otp = $otp->withLabel('user@example.test')->withIssuer('Example App');
$secret = $otp->getSecret();
$provisioningUri = $otp->getProvisioningUri();
// 后续验证:$secret应从该用户受保护的密钥存储中读取。
$verifier = TOTP::createFromSecret($secret, $clock);
$input = $argv[1] ?? '';
$timestamp = $clock->now()->getTimestamp();
$valid = preg_match('/^\d{6}$/D', $input) === 1
    && $verifier->verify($input, $timestamp);
$step = intdiv($timestamp, $verifier->getPeriod());
绑定URI含有密钥,与密钥本身同样敏感。二维码应在可信环境本地生成,不把URI交给第三方二维码服务;用户输入正确验证码后,再将待确认密钥转成已启用状态。
原子更新使用记录再放行
默认不传leeway时核对当前时间。11.5的第三个参数leeway按秒计,不是前后多少个时间步,而且必须小于period;本例不启用额外容差,便于严格管理重放。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
UPDATE user_totp
SET last_step = :new_step
WHERE user_id = :user_id AND last_step < :candidate_step;
仅在$valid为true后,用预处理执行这条条件更新,且必须确认影响行数为1才通过二次认证;last_step预先初始化为-1,为new_step和candidate_step两个占位符绑定同一个step值,避免某些驱动不允许重复命名参数。并发请求只能有一条更新成功。
立即学习“PHP免费学习笔记(深入)”;
密钥按账号隔离并加密存储,恢复码另做一次性管理;失败尝试按账号和来源限流。启用、解绑和恢复都应要求近期身份验证,不能让验证码校验示例自行决定用户权限。


















