








在go-zero框架中编写自定义拦截中间件,核心方法是实现符合 handler.handler 接口的函数,并将其注册到 server.use() 方法中。具体做法是定义一个接收 http.responsewriter 和 *http.request 参数的函数,在该函数内部执行前置逻辑(如鉴权、日志记录),通过调用 next(w, r) 将请求传递给后续处理链,并根据需要修改响应或中断流程。这样做可以实现横切关注点的统一处理,且不影响业务代码的整洁性。

如何编写并注册一个基础验证中间件
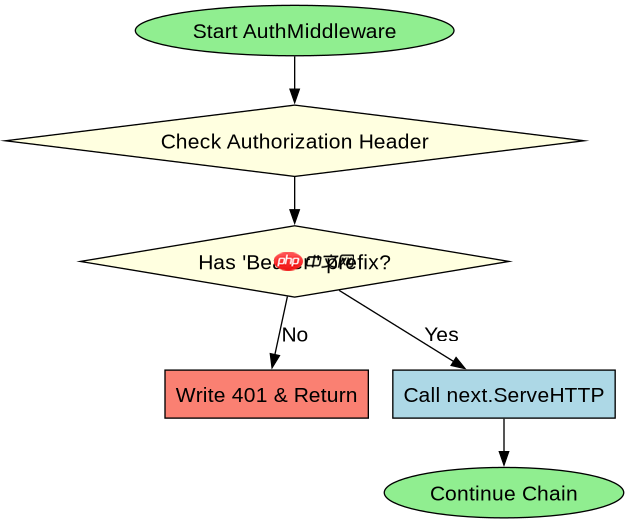
要实现一个基础验证中间件,你需要创建一个函数,该函数接受 http.Handler 作为参数并返回一个新的 http.Handler。在这个新处理器中,你可以检查请求头中的特定字段(例如 Authorization),如果验证失败,直接写入错误状态码并返回;如果验证成功,则调用传入的 next 函数继续处理请求。最后,在启动服务前,使用 svc.Server.Use(yourMiddleware) 将该中间件应用到全局路由。
package main

import (
	"net/http"
	"strings"
	"github.com/zeromicro/go-zero/core/logx"
	"github.com/zeromicro/go-zero/rest"
)

// AuthMiddleware 是一个简单的认证中间件示例
func AuthMiddleware(next http.Handler) http.Handler {
	return http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
		token := r.Header.Get("Authorization")
		if !strings.HasPrefix(token, "Bearer ") {
			logx.Error("Missing or invalid token")
			w.WriteHeader(http.StatusUnauthorized)
			w.Write([]byte("Unauthorized"))
			return
		}
		// 验证通过,继续执行后续 handler
		next.ServeHTTP(w, r)
	})
}

func main() {
	// 假设 svc 是你的 Service Context
	// s := rest.MustNewServer(rest.RestConf{})
	// s.Use(AuthMiddleware)
	// defer s.Stop()
	// logx.Info("Starting server...")
	// s.Start()
}
上述代码定义了一个 AuthMiddleware,它检查 Authorization 头是否以 Bearer 开头。如果不符合要求,它会立即返回 401 状态码,阻止请求进入业务逻辑。在 main 函数的注释部分展示了如何将其注册到 Go-Zero 的服务实例中。

如何在中间件中传递上下文数据
当需要在中间件中解析用户信息并传递给下游 Handler 时,通常使用 context.Context 来存储这些值。你可以在中间件中从请求中提取数据(如从 Token 中解析 UserID),然后使用 context.WithValue 创建一个新的上下文,并将这个新上下文绑定到请求副本上,再传递给下一个 Handler。这样,后续的 Handler 可以通过 r.Context().Value(key) 获取这些数据。

package main

import (
	"context"
	"net/http"
	"github.com/zeromicro/go-zero/rest"
)

type ContextKey string

const UserIDKey ContextKey = "userID"

// ContextMiddleware 用于向上下文中注入用户ID
func ContextMiddleware(next http.Handler) http.Handler {
	return http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
		// 模拟从 Token 解析出的 UserID
		userID := "user-123"

		// 将 userID 存入 context
		ctx := context.WithValue(r.Context(), UserIDKey, userID)

		// 创建新的请求,绑定新的 context
		newReq := r.WithContext(ctx)

		// 传递给下一个 handler
		next.ServeHTTP(w, newReq)
	})
}

func main() {
	// s := rest.MustNewServer(rest.RestConf{})
	// s.Use(ContextMiddleware)
	// ... rest of the code
}
这段代码展示了 ContextMiddleware 的实现。它定义了 UserIDKey 作为上下文键,并在中间件中模拟解析出 userID。通过 r.WithContext(ctx) 生成新请求,确保下游 Handler 能访问到这个新增的用户信息。这种模式是 Go-Zero 中传递跨层数据的标准做法。
中间件执行顺序对结果的影响是什么
在 Go-Zero 中,中间件的执行顺序遵循“洋葱模型”,即先注册的中间件先执行前置逻辑,后注册的中间件后执行前置逻辑,但在返回阶段顺序相反。这意味着如果你注册了 A 和 B 两个中间件,且调用 s.Use(A); s.Use(B),请求到达时的执行路径是 A -> B -> Handler,而响应返回时的路径是 Handler -> B -> A。如果 A 在 next 调用后修改了响应头或状态码,B 可能无法感知或覆盖这些更改,具体取决于 B 的实现。因此,理解执行顺序对于调试复杂的拦截逻辑至关重要。


















