








在复杂全文检索功能开发中防止构造恶意sql的核心做法是彻底放弃字符串拼接,全面采用参数化查询(prepared statements)或orm框架的内置方法。具体而言,应将用户输入的搜索关键词作为参数传递给数据库驱动,由驱动程序负责处理转义和类型安全,从而从根源上阻断sql注入攻击。若使用原生sql,必须确保所有变量都通过占位符绑定;若使用高级抽象层,需确认其生成的查询语句未直接拼接未经过滤的用户输入。

如何正确实现参数化查询以替代字符串拼接
将用户输入作为参数传入而非拼接到SQL字符串中,可以确保数据库引擎将输入视为数据而非可执行代码。具体做法是使用带有占位符(如 ? 或 %s)的SQL语句,并将用户提供的关键词列表作为参数数组传递。这样做不仅防止了注入,还能利用数据库缓存执行计划提升性能。关键在于不要对参数进行任何手动转义,而是依赖底层驱动程序的标准化接口。
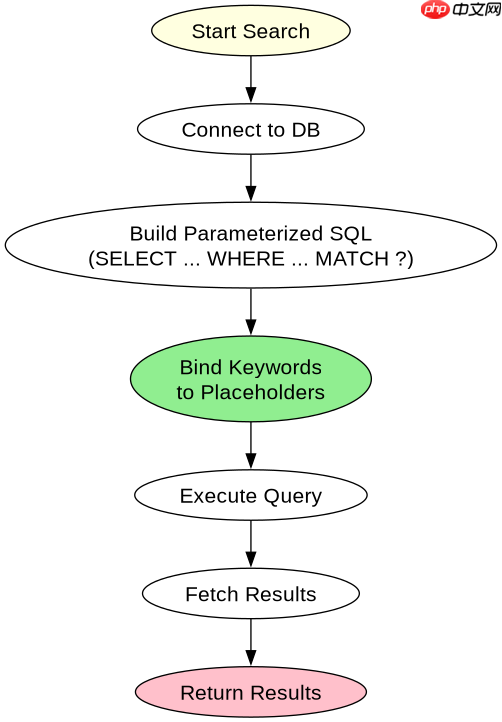
import sqlite3

def safe_search(db_path, keywords):
    conn = sqlite3.connect(db_path)
    cursor = conn.cursor()
    # 构建安全的参数化查询
    placeholders = ', '.join(['?' for _ in keywords])
    sql = f"SELECT * FROM documents WHERE content MATCH ({placeholders})"
    try:
        cursor.execute(sql, keywords)
        return cursor.fetchall()
    except sqlite3.Error as e:
        print(f"Database error: {e}")
        return []
    finally:
        conn.close()

# 示例调用
results = safe_search('search.db', ['python', 'security'])
print(results)
如何处理多条件组合搜索中的动态SQL生成
当搜索涉及多个可选条件(如标题、作者、日期范围)时,动态拼接SQL极易出错且不安全。正确的做法是预先定义好固定的SQL骨架,仅根据是否存在有效参数来动态添加WHERE子句的条件部分,并始终使用参数绑定。对于全文检索特有的逻辑,应结合数据库特定的全文搜索函数(如SQLite的 MATCH 或 MySQL的 FULLTEXT),并确保这些函数的参数也是通过占位符传入的。这样可以保证无论用户输入多么复杂的组合,最终执行的SQL结构都是受控且安全的。
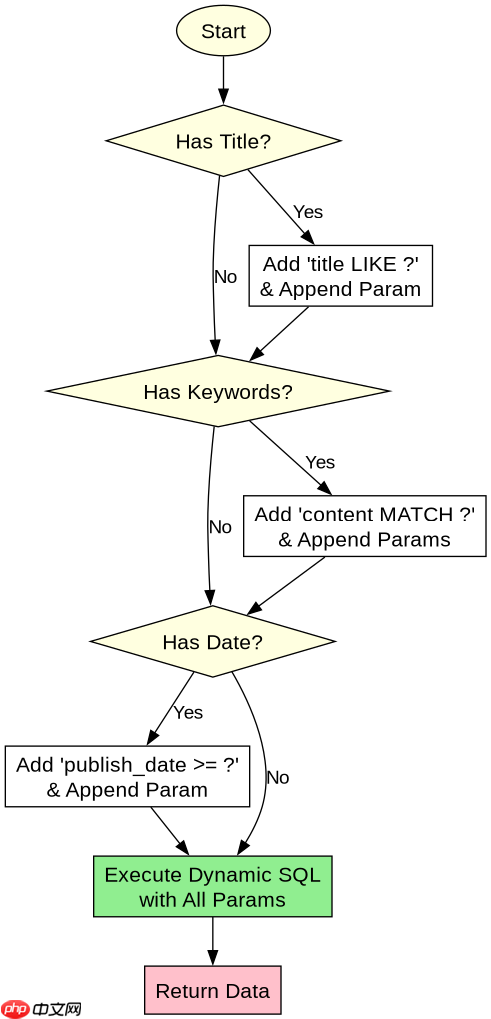
def dynamic_search(db_path, filters):
    conn = sqlite3.connect(db_path)
    cursor = conn.cursor()
    base_sql = "SELECT id, title, content FROM documents WHERE 1=1"
    params = []

    if filters.get('title'):
        base_sql += " AND title LIKE ?"
        params.append(f"%{filters['title']}%")

    if filters.get('keywords'):
        # 假设使用简单的全文匹配模拟
        base_sql += " AND content MATCH ?"
        params.extend(filters['keywords'])

    if filters.get('date_from'):
        base_sql += " AND publish_date >= ?"
        params.append(filters['date_from'])

    cursor.execute(base_sql, params)
    return cursor.fetchall()
基于程序中某个输入、条件或结果的具体问题
在上述代码中,如果用户输入的 keywords 列表为空,程序会如何处理?在实际运行中,如果 keywords 为空列表,生成的SQL语句将包含空的占位符序列,这通常会导致数据库语法错误。因此,必须在执行前检查输入的有效性,或者在构建SQL时跳过空条件的处理,确保最终发送给数据库的SQL语句是语法合法的。这种边界条件的处理是防止因异常输入导致系统崩溃或潜在安全风险的重要环节。


















