








在oracle 21c中,针对区块链表(blockchain table)设置防篡改只追加权限,核心是授予用户 append 系统特权。该特权允许用户在表中插入新行,但禁止更新、删除或修改已存在的行,从而确保数据的不可变性。同时,必须确保用户没有 delete any table 或 update any table 等更高级别的特权,以免绕过区块链表的保护机制。

如何创建并配置区块链表以启用只追加模式
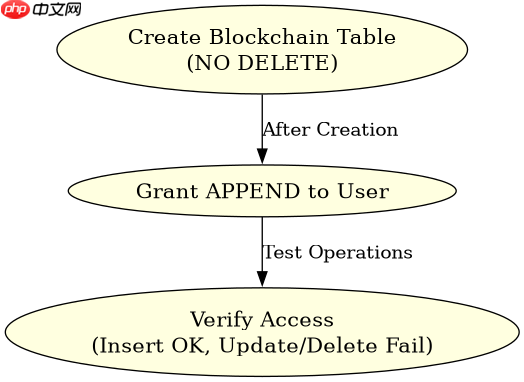
要启用只追加模式,需要在创建区块链表时指定 NODELETE 子句。这会在数据库层面强制实施数据完整性,防止任何形式的数据删除或修改。创建完成后,通过授予 APPEND 特权给特定用户,即可实现只追加访问控制。
CREATE BLOCKCHAIN TABLE blockchain_accounts (
    account_id NUMBER PRIMARY KEY,
    balance NUMBER,
    created_at TIMESTAMP WITH TIME ZONE DEFAULT SYSTIMESTAMP
)
NO DROP UNTIL 1 DAY IDLE
NO DELETE;

GRANT APPEND ON blockchain_accounts TO app_user;
上述代码创建了一个名为 blockchain_accounts 的区块链表,设置了 NO DELETE 约束,并授予 app_user 用户 APPEND 特权。执行后,app_user 只能向表中插入新记录,无法删除或修改现有记录。

如何验证只追加权限是否生效
验证只追加权限是否生效,可以通过尝试执行 UPDATE 或 DELETE 操作来测试。如果权限配置正确,这些操作将失败并返回错误信息。此外,可以使用 DBA_SYS_PRIVS 视图检查用户的系统特权,确保只包含 APPEND 而没有其他可能破坏数据完整性的特权。
-- 尝试更新记录,应失败
UPDATE blockchain_accounts SET balance = 100 WHERE account_id = 1;

-- 尝试删除记录,应失败
DELETE FROM blockchain_accounts WHERE account_id = 1;

-- 检查用户特权
SELECT * FROM DBA_SYS_PRIVS WHERE GRANTEE = 'APP_USER';
执行上述SQL语句后,UPDATE 和 DELETE 操作将返回错误,表明只追加权限已生效。通过查询 DBA_SYS_PRIVS 视图,可以确认 app_user 仅拥有 APPEND 特权。
当用户尝试删除区块链表中的记录时会发生什么
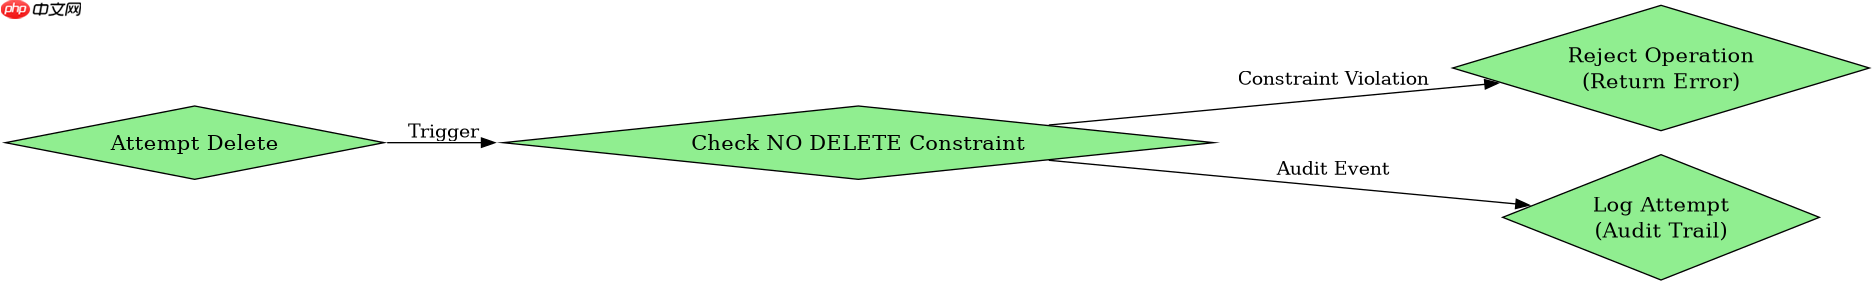
当用户尝试删除区块链表中的记录时,数据库会拒绝该操作并返回错误。这是因为区块链表的 NO DELETE 约束在数据库层面强制执行了数据不可变性。即使用户拥有 DELETE 特权,也无法删除区块链表中的记录。这种机制确保了数据的完整性和审计追踪能力,适用于需要高安全性的应用场景,如金融交易记录或法律证据存储。



















