








在xorm框架中开启tls加密连接,核心做法是修改数据源名称(dsn)字符串,在原有的数据库连接参数后追加 sslmode=require 或 sslmode=verify-full 等ssl相关参数。这样做会强制xorm底层的postgresql驱动建立加密通道,确保客户端与数据库之间的数据传输安全。若需使用自定义证书或跳过验证,可通过配置 driverconfig 中的 connstr 进一步细化。

如何构建包含SSL参数的标准DSN
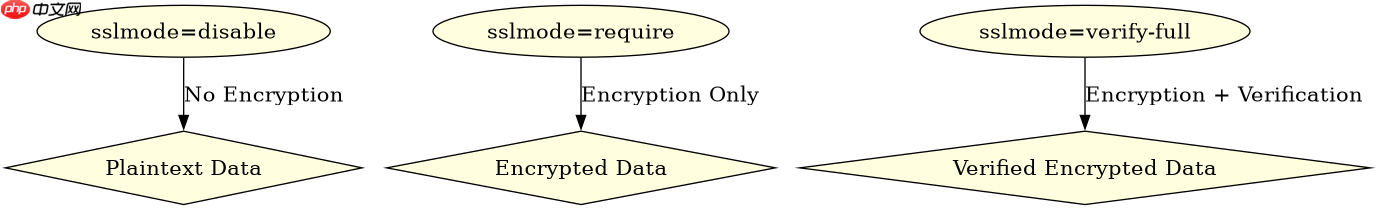
构建DSN时,需在主机、端口、用户名和密码之后添加 sslmode 参数。最常用的模式是 require,它启用加密但不验证服务器证书;而 verify-full 则同时要求加密并严格验证证书链和主机名匹配。这种参数化方式直接决定了连接的安全级别。
package main

import (
	"fmt"
	"github.com/go-xorm/xorm"
)

func main() {
	// 标准DSN,启用SSL但仅加密不验证证书
	dsn := "postgres://user:password@localhost:5432/mydb?sslmode=require"

	xormEngine, err := xorm.NewEngine("postgres", dsn)
	if err != nil {
		fmt.Println("Error creating engine:", err)
		return
	}
	defer xormEngine.Close()

	fmt.Println("Engine created with SSL mode: require")
}
如何通过DriverConfig自定义SSL行为
当需要更精细的控制,例如指定根证书路径或使用自签名证书时,应使用 xorm.NewEngine 的变体或配置 DriverConfig。通过设置 ConnStr 字段,可以注入额外的SSL参数如 sslrootcert 或 sslcert。这种方式适用于生产环境中对安全性有严格要求的场景。

package main

import (
	"fmt"
	"github.com/go-xorm/xorm"
	"github.com/go-xorm/core"
)

func main() {
	// 自定义DriverConfig以支持更复杂的SSL配置
	driverConfig := &core.DriverConfig{
		ConnStr: "postgres://user:password@localhost:5432/mydb?sslmode=verify-full&sslrootcert=/path/to/ca.crt",
	}

	xormEngine, err := xorm.NewEngineWithConfig("postgres", driverConfig)
	if err != nil {
		fmt.Println("Error creating engine with custom config:", err)
		return
	}
	defer xormEngine.Close()

	fmt.Println("Engine created with SSL mode: verify-full and custom CA")
}
sslmode=disable会导致什么结果
如果在DSN中将 sslmode 设置为 disable,XORM将不会尝试建立加密连接,所有数据将以明文形式传输。这在开发环境中可能方便调试,但在生产环境中存在严重的安全风险,可能导致敏感数据泄露。因此,除非明确知道自己在做什么,否则应避免使用此模式。

















