








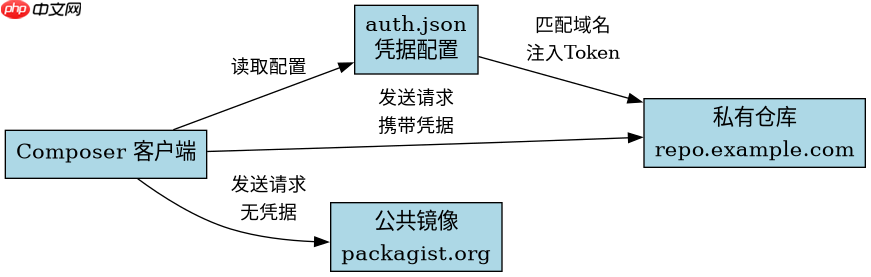
composer 私有仓库的凭据不会自动发送给其他镜像站,因为 composer 默认只向配置文件中明确指定的源地址发送认证信息。要确保凭据不被泄露,只需在 composer.json 或全局配置中严格限定 auth.json 的作用域,并避免使用通配符匹配非目标域名。这样,即使启用了多个镜像或插件,凭证也只会用于你授权的特定私有仓库。
如何配置 auth.json 限制凭据作用域
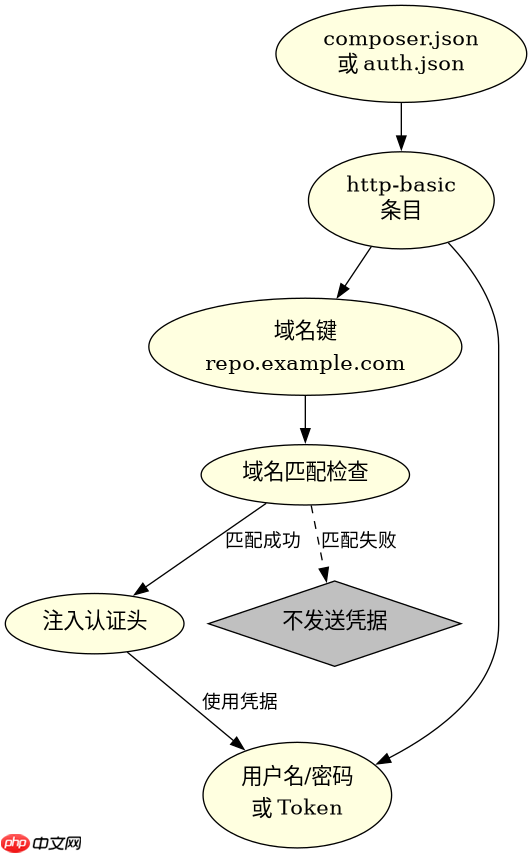
通过为每个私有仓库配置独立的 http-basic 条目,可以精确控制哪些域名可以使用该凭据。Composer 会检查请求的目标主机是否与 auth.json 中的键名完全匹配,只有匹配成功才会注入认证头。这种机制天然隔离了不同仓库的凭据,防止因配置错误导致凭据被发送到错误的镜像站。
{
    "http-basic": {
        "repo.example.com": {
            "username": "token",
            "password": "your-private-token"
        },
        "packagist.org": {
            "username": "public",
            "password": ""
        }
    }
}
上述配置展示了如何将凭据绑定到具体域名。当 Composer 尝试从 repo.example.com 拉取包时,会自动携带对应的 token;而对于其他未配置的源,则不会发送任何认证信息。这种基于主机的隔离策略是防止凭据泄露的核心手段。

专业音乐创作规划。基于 mmx-cli(MiniMax AI)生成高质量音乐和歌曲,自动规划曲风、节奏、乐器编配和人声特色,将模糊需求转化为精准 Prompt。支持纯器乐和中文歌词歌曲。
镜像站配置与凭据隔离的最佳实践
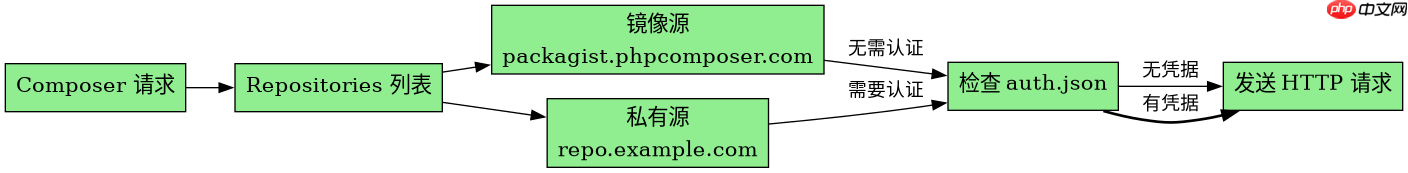
在使用镜像加速时,必须确保镜像配置不包含敏感凭据,且不与私有仓库的配置冲突。Composer 允许通过 repositories 字段定义镜像,但镜像通常不需要认证。如果误将私有仓库的凭据配置在镜像源上,可能会导致凭据被发送到公共镜像服务器。因此,建议将镜像和私有仓库分开配置,并使用不同的配置文件或环境变量进行管理。
{
    "repositories": [
        {
            "type": "composer",
            "url": "https://packagist.phpcomposer.com"
        },
        {
            "type": "composer",
            "url": "https://repo.example.com"
        }
    ]
}
此配置示例中,第一个源是公共镜像,第二个是私有仓库。Composer 会根据请求的包来源自动选择对应的源。由于 auth.json 仅针对 repo.example.com 配置了凭据,因此在访问镜像时不会附带任何认证信息,从而避免了凭据泄露的风险。
如何验证凭据是否被正确隔离
可以通过启用 Composer 的调试模式来观察实际的 HTTP 请求,确认凭据是否仅在预期的私有仓库请求中出现。使用 -vvv 参数运行 Composer 命令,可以查看详细的网络交互日志。如果在日志中发现对非目标域名的请求包含了认证头,则说明配置存在漏洞,需要立即修正。















