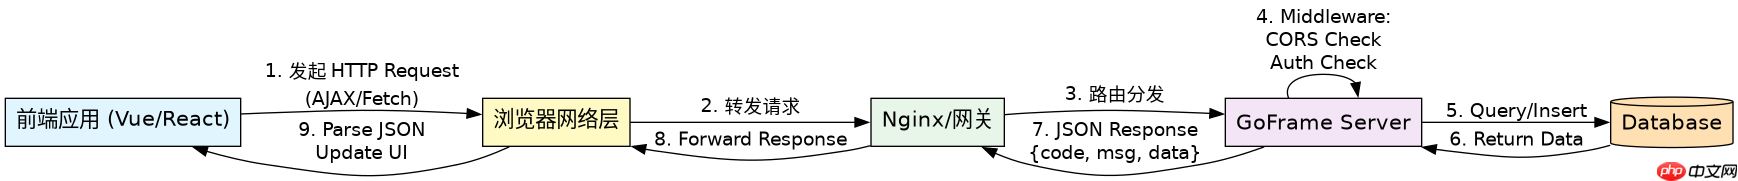
goframe前后端分离联调的核心在于统一接口契约并配置cors,具体做法是后端使用ghttp.server定义路由与json响应结构,前端通过axios或原生fetch发起请求。为确保跨域请求成功,必须在服务端中间件层开启cors支持,并在前端处理预检请求(options)。对接流程遵循“定义结构-实现接口-配置跨域-联调验证”的顺序,利用goframe的自动生成文档功能可大幅降低沟通成本。
如何定义统一的JSON响应结构以规范数据格式?
GoFrame提供了内置的gresponse和gpage包来标准化返回数据,开发者应直接使用这些结构体而非自定义Map,以保证前后端字段一致。通过在Handler中调用c.Response.JSON()或c.Response.Write()配合结构体序列化,可以自动处理状态码和数据包裹。这种规范使得前端只需解析固定的code、msg和data字段即可获取业务数据,无需针对每个接口编写不同的解析逻辑。
package main

import (
    "context"
    "github.com/gogf/gf/v2/frame/g"
    "github.com/gogf/gf/v2/net/ghttp"
)

// UserReq 定义输入参数结构
type UserReq struct {
    g.Meta `path:"/user" method:"get"`
    Name   string `d:"guest" desc:"用户名"`
}

// UserRes 定义输出响应结构
type UserRes struct {
    Id   int    `json:"id"`
    Name string `json:"name"`
}

func main() {
    s := g.Server()
    s.Group("/api", func(group *ghttp.RouterGroup) {
        group.Middleware(ghttp.MiddlewareCORS)
        group.GET("/user", func(r *ghttp.Request) {
            var in UserReq
            if err := r.Parse(&in); err != nil {
                r.ExitWithJsonStatus(400, g.Map{"code": 400, "msg": "参数错误"})
            }
            // 模拟业务逻辑
            res := UserRes{Id: 1, Name: in.Name}
            r.Response.WriteJson(g.Map{
                "code": 0,
                "msg":  "success",
                "data": res,
            })
        })
    })
    s.Run()
}
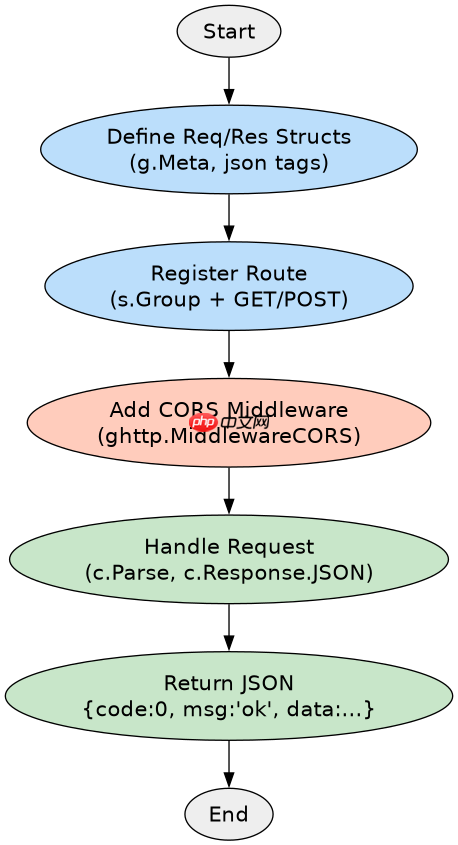
上述代码展示了完整的Handler实现。首先定义UserReq接收GET请求参数,默认值为"guest"。接着在路由组中挂载ghttp.MiddlewareCORS中间件,这是解决跨域的关键步骤。在处理逻辑中,先解析参数,若失败则直接返回JSON格式的400错误。成功后构造UserRes对象,并将其包裹在标准的{code, msg, data}结构中返回。前端接收到响应后,检查code是否为0,若为0则从data中提取id和name进行渲染。

CORS中间件配置不当会导致哪些具体的联调报错?
如果未正确配置CORS中间件,浏览器控制台会报No 'Access-Control-Allow-Origin' header is present错误,导致实际请求被拦截。GoFrame的ghttp.MiddlewareCORS默认允许所有来源,但在生产环境中通常需要限制域名。若手动实现CORS逻辑时遗漏了Access-Control-Allow-Methods或Access-Control-Allow-Headers,浏览器在发送PUT、DELETE或携带自定义Header的请求时会触发预检请求(OPTIONS),此时若服务端未正确处理OPTIONS请求,将返回403或405错误,导致前端无法发送真实业务数据。
// 自定义CORS中间件示例,用于替代默认的MiddlewareCORS
func CustomCorsMiddleware(r *ghttp.Request) {
    origin := r.Header.Get("Origin")
    if origin == "" {
        r.Middleware.Next()
        return
    }
    r.Response.Header().Set("Access-Control-Allow-Origin", origin)
    r.Response.Header().Set("Access-Control-Allow-Methods", "POST, GET, OPTIONS, PUT, DELETE")
    r.Response.Header().Set("Access-Control-Allow-Headers", "Content-Type, Authorization")
    r.Response.Header().Set("Access-Control-Allow-Credentials", "true")

    if r.Method == "OPTIONS" {
        r.Response.WriteStatus(204)
        r.Exit()
        return
    }
    r.Middleware.Next()
}
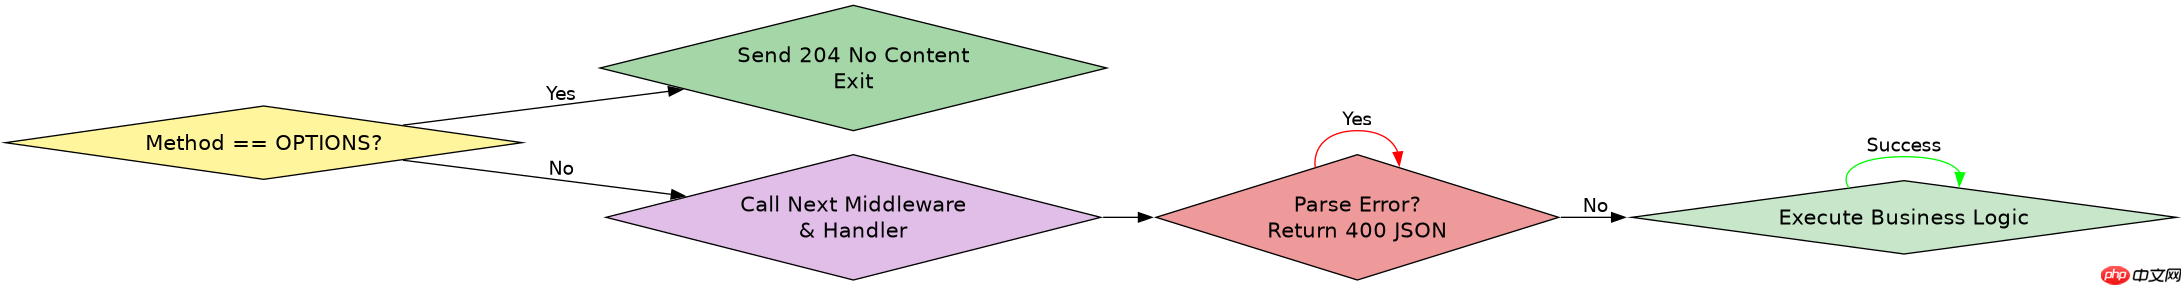
这段代码演示了如何手动控制CORS头信息。关键点在于判断r.Method == "OPTIONS",如果是预检请求,必须立即返回204状态码并退出,否则后续的业务逻辑可能会因为缺少必要的Header而被拒绝。同时,Access-Control-Allow-Credentials设为true时,前端axios必须配置withCredentials: true,且Access-Control-Allow-Origin不能设置为*,否则浏览器会拒绝携带Cookie的请求。这种细致的配置能避免90%以上的跨域联调问题。
当输入参数包含特殊字符或空值时,后端如何处理以确保前端不崩溃?
GoFrame的r.Parse()方法会自动处理类型转换,但若前端传入非预期类型(如字符串传入了数字字段),解析会失败并触发错误。对于空值处理,GoFrame的结构体标签d:"default"能有效提供默认值,防止前端未传参时后端出现零值歧义。此外,建议在Handler中对关键字段进行显式校验,例如检查Name是否为空字符串,若为空则返回明确的错误信息,而不是让数据库操作因空值而失败。这种防御性编程能确保前端在收到错误响应时能正确展示提示,而不是因解析异常而白屏。