在goframe框架中实现敏感词过滤,核心做法是引入第三方词库包并结合中间件进行拦截。推荐使用 github.com/yanyiwu/gojieba 进行分词,配合自定义的黑名单列表或字典文件,通过注册全局中间件的方式,在请求进入业务逻辑前对文本字段进行扫描。若发现命中敏感词,直接返回错误响应;若未命中,则放行至后续处理流程。

如何集成分词库并构建基础过滤器?
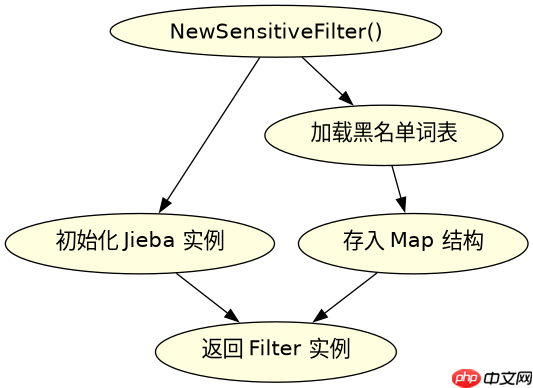
首先需要安装依赖,使用 go get github.com/yanyiwu/gojieba 获取分词工具。接着定义一个结构体来管理敏感词库,初始化时加载词库内容。过滤器接收原始文本,利用 Jieba 进行分词,然后遍历每个词汇检查是否在黑名单中。这种基于词典匹配的方式简单高效,适合大多数场景。

package main

import (
    "fmt"
    "github.com/yanyiwu/gojieba"
    "strings"
)

type SensitiveFilter struct {
    jieba      gojieba.Jieba
    blacklist  map[string]bool
}

func NewSensitiveFilter() *SensitiveFilter {
    j := gojieba.NewJieba()
    bf := make(map[string]bool)
    // 模拟加载敏感词
    words := []string{"违规", "广告", "诈骗"}
    for _, w := range words {
        bf[w] = true
    }
    return &SensitiveFilter{
        jieba:     j,
        blacklist: bf,
    }
}

func (f *SensitiveFilter) Check(text string) bool {
    if text == "" {
        return false
    }
    words := f.jieba.Cut(text, true)
    for _, word := range words {
        if f.blacklist[word] {
            return true
        }
    }
    return false
}

func main() {
    filter := NewSensitiveFilter()
    result := filter.Check("这是一个违规的内容")
    fmt.Println(result) // 输出: true
}
如何在GoFrame中间件中应用该过滤器?
将上述过滤器封装为GoFrame的中间件,可以在 main.go 或路由分组中注册。中间件函数接收 ghttp.Request 对象,从中提取需要检测的字段(如 content),调用过滤器的 Check 方法。如果检测到敏感词,使用 r.Response.WriteJsonExit 直接返回JSON错误信息并终止请求,避免进入控制器逻辑。

package main

import (
    "github.com/gogf/gf/frame/g"
    "github.com/gogf/gf/net/ghttp"
)

// MiddlewareSensitiveWord 敏感词过滤中间件
func MiddlewareSensitiveWord(r *ghttp.Request) {
    content := r.Get("content").String()
    if content != "" {
        filter := NewSensitiveFilter()
        if filter.Check(content) {
            r.Response.WriteJsonExit(g.Map{
                "code":    403,
                "message": "包含敏感词,请修改后重试",
            })
            return
        }
    }
    r.Middleware.Next()
}

func main() {
    s := g.Server()
    s.Use(MiddlewareSensitiveWord)
    s.Group("/api", func(group *ghttp.RouterGroup) {
        group.POST("/submit", func(r *ghttp.Request) {
            r.Response.WriteJson(g.Map{
                "code":    200,
                "message": "提交成功",
            })
        })
    })
    s.Run()
}
当输入文本为空字符串时,过滤器会返回什么结果?
在代码实现中,我们在 Check 方法的开头增加了对空字符串的判断。如果传入的 text 为空,函数会直接返回 false,表示没有检测到敏感词。这是为了避免无意义的分词操作和性能损耗,同时确保空内容能顺利通过校验。