在goframe框架中实现数据加密,最直接且推荐的做法是调用内置的 gcrypto 包。该包提供了基于aes、rsa等标准算法的封装,开发者只需实例化对应的加密器并传入密钥即可获取密文或解密原文。对于常见的业务场景,如用户密码存储或敏感数据传输,通常使用aes进行对称加密,而rsa用于非对称加解密或签名验证。

AES对称加密的具体实现步骤是什么
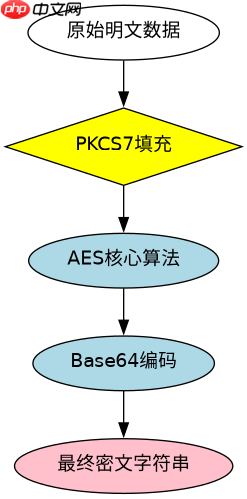
AES加密的核心在于确定密钥长度(16/24/32字节对应AES-128/192/256)和填充模式。GoFrame的 gcrypto.Aes 结构体默认支持PKCS7填充,这使得处理任意长度的明文变得简单。要完成一次完整的加密解密流程,需要先生成或固定一个符合长度要求的密钥,然后分别调用 Encrypt 和 Decrypt 方法。需要注意的是,加密后的结果通常是二进制数据,在实际存储或传输前,往往需要转换为Base64字符串。
package main

import (
    "fmt"
    "github.com/gogf/gf/v2/crypto/gaes"
)

func main() {
    // 定义密钥,必须为16, 24, 或 32字节
    key := []byte("1234567890123456")
    data := "Hello GoFrame!"

    // 执行加密
    encryptedBytes, err := gaes.Encrypt([]byte(data), key)
    if err != nil {
        panic(err)
    }
    fmt.Printf("Encrypted: %s\n", string(encryptedBytes))

    // 执行解密
    decryptedBytes, err := gaes.Decrypt(encryptedBytes, key)
    if err != nil {
        panic(err)
    }
    fmt.Printf("Decrypted: %s\n", string(decryptedBytes))
}
运行上述代码,控制台将输出加密后的乱码字符串以及解密还原后的原始文本 Hello GoFrame!。如果密钥长度不符合要求,程序会直接抛出错误,因此在初始化阶段务必校验密钥长度。这种对称加密方式速度快,适合大数据量或高频次的内部数据保护。

RSA非对称加密如何生成密钥对并加解密
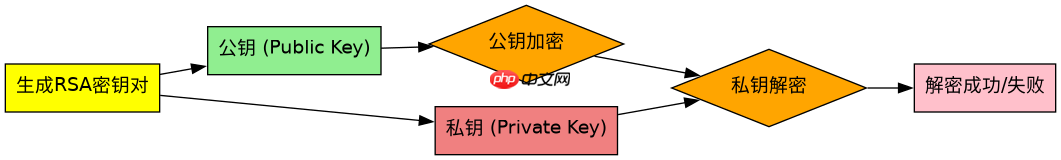
RSA加密适用于需要安全交换密钥或数字签名的场景。与AES不同,RSA涉及公钥和私钥两个部分:公钥公开用于加密,私钥保密用于解密。GoFrame通过 grsa 包提供了一站式的密钥生成、加密和解密功能。开发者可以一键生成包含公钥和私钥的密钥对,随后使用公钥对数据进行加密,接收方使用私钥进行解密。由于RSA加密有长度限制(取决于密钥长度,如2048位密钥最多加密约245字节),它更适合加密小段数据,如对称密钥本身。
package main

import (
    "encoding/base64"
    "fmt"
    "github.com/gogf/gf/v2/crypto/grsa"
)

func main() {
    // 生成RSA密钥对,密钥长度为2048
    rsa := grsa.NewRsa(grsa.KeySize2048)
    pubKey, priKey := rsa.GenerateKeyPair()

    data := "Sensitive Data"

    // 使用公钥加密
    encryptedData, err := rsa.PublicEncrypt([]byte(data))
    if err != nil {
        panic(err)
    }

    // 使用私钥解密
    decryptedData, err := rsa.PrivateDecrypt(encryptedData)
    if err != nil {
        panic(err)
    }

    fmt.Printf("Public Key (Base64): %s\n", base64.StdEncoding.EncodeToString(pubKey))
    fmt.Printf("Private Key (Base64): %s\n", base64.StdEncoding.EncodeToString(priKey))
    fmt.Printf("Decrypted: %s\n", string(decryptedData))
}
执行该程序后,你将获得两串Base64编码的密钥字符串,以及解密成功的原文。在实际应用中,生成的公钥和私钥通常会保存到文件中,以便在不同服务间共享公钥。这种机制确保了即使公钥泄露,攻击者也无法在没有私钥的情况下解密数据,极大地提升了安全性。
当输入数据为空或密钥不匹配时会发生什么
在处理加密逻辑时,边界条件的处理至关重要。如果传入 gaes.Encrypt 或 grsa.PublicEncrypt 的空字节切片,GoFrame的底层实现会根据具体算法返回相应的结果或错误。对于AES,空输入通常会被填充并生成一段固定的密文;而对于RSA,空输入同样会被加密。然而,更关键的情况是密钥不匹配。如果使用错误的密钥去解密AES数据,或者用错误的RSA密钥对解密,底层库不会静默失败,而是会返回明确的错误信息,提示解密失败。这有助于在应用层快速定位配置错误或数据损坏问题。此外,若尝试解密的数据格式非法(如Base64解码失败),也会触发异常,因此建议在解密前对输入数据进行严格的格式校验。