








php 8.6生成临时随机口令时,可从明确的字符集中逐位调用random_int,避免使用rand、时间戳或对随机字节直接取模。去掉容易混淆的字符能改善人工抄录,但口令长度、有效期、尝试次数和一次性使用仍需由业务系统控制。
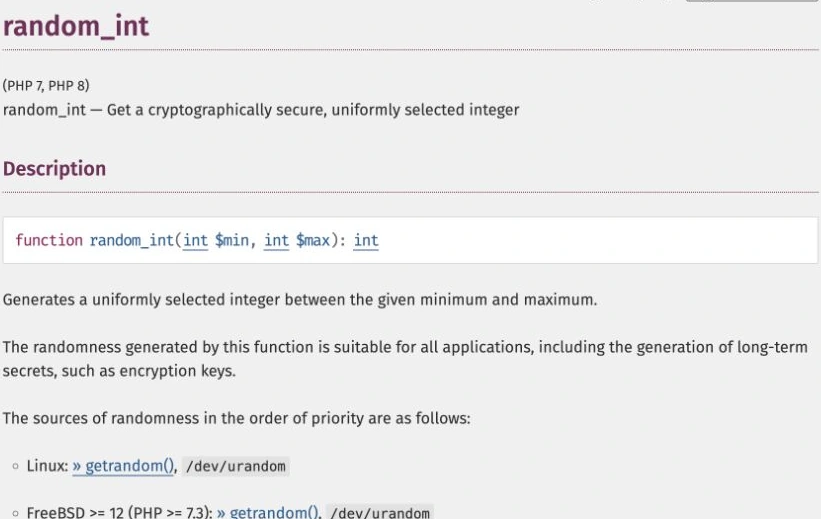
PHP手册中的PHP: random_int - Manual
选择无歧义字符集
下面字符集只含ASCII,strlen与字符串下标可按字节处理。若改为中文或其他多字节字符,必须重新设计字符列表,不能直接使用同样的字节下标逻辑。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
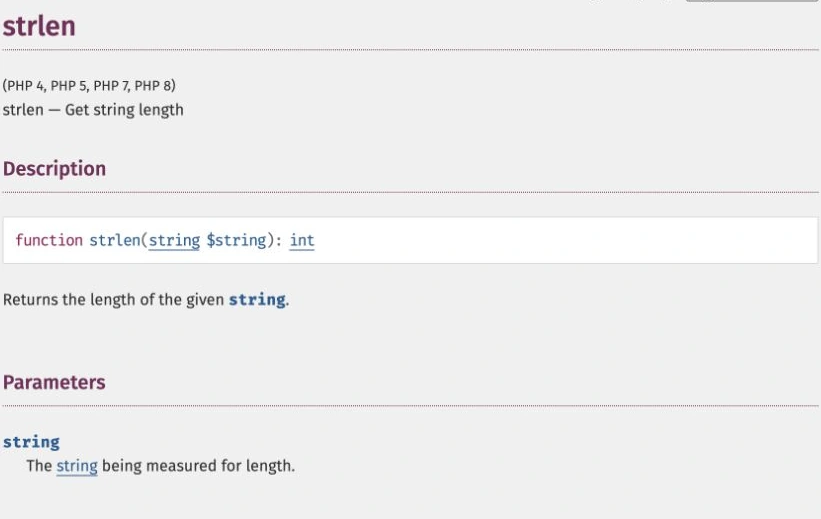
PHP手册中的PHP: strlen - Manual
每一位均匀选择
<?php
function temporaryPassword(int $length=20): string {
    if ($length<16 || $length>128) {
        throw new InvalidArgumentException('长度应为16至128');
    }
    $alphabet='ABCDEFGHJKLMNPQRSTUVWXYZabcdefghijkmnopqrstuvwxyz23456789';
    $last=strlen($alphabet)-1; $out='';
    for ($i=0;$i<$length;$i++) {
        $out.=$alphabet[random_int(0,$last)];
    }
    return $out;
}
$password=temporaryPassword();
$hash=password_hash($password,PASSWORD_DEFAULT);
// 把hash交给账户存储层,原口令仅通过既定安全渠道交付一次。
不把随机性当作完整账号安全
生成函数不自动满足“每类字符至少一个”的额外策略,不应通过事后随意替换破坏分布。存储使用密码哈希而不是明文,设置到期时间和首次登录改密规则;随机源失败时让请求失败,不降级为可预测随机数。




















