








php 8.6接收github webhook时,应先读取未经改写的请求体,用webhook专用secret计算hmac-sha256,再用hash_equals比较x-hub-signature-256。签名通过后才解析json和处理业务,不能对重新编码的json进行验签。
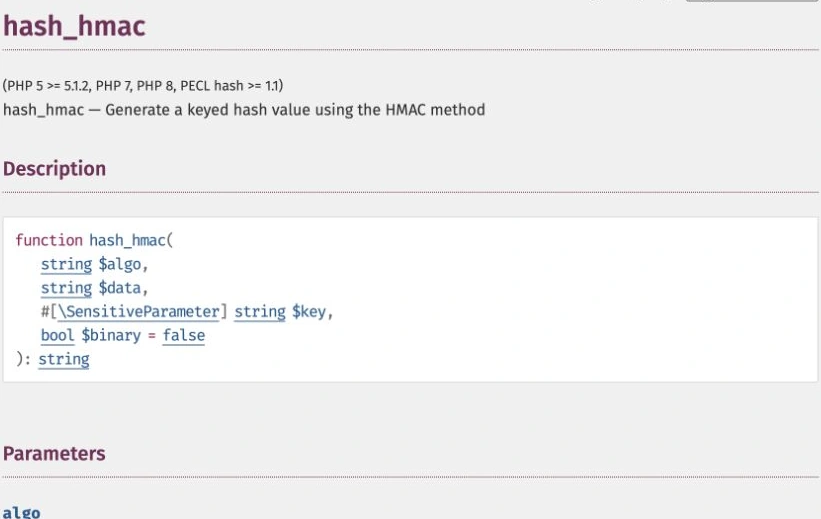
PHP手册中的PHP: hash_hmac - Manual
准备专用密钥和请求限制
在GitHub对应Webhook中设置高强度secret,并通过环境变量注入接收服务。为请求体设置网关大小上限;密钥不要放在URL、日志或源代码仓库中。
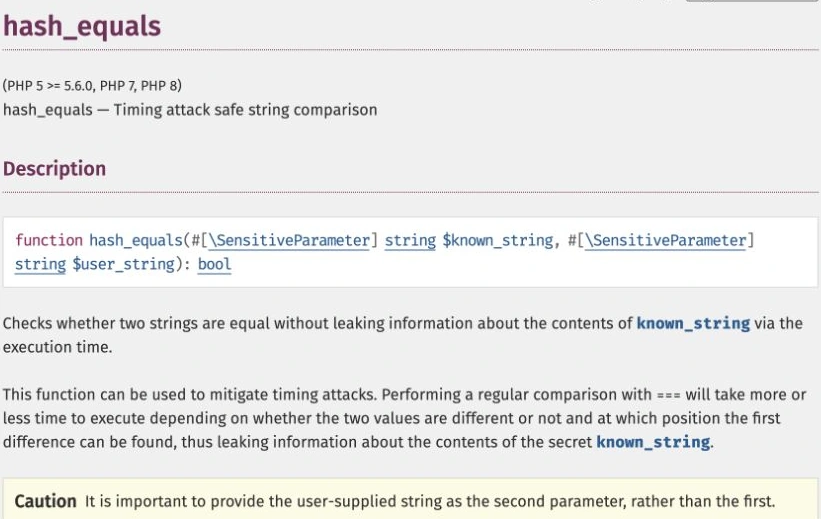
PHP手册中的PHP: hash_equals - Manual
先验原始字节,再解码
<?php
$secret = getenv('GITHUB_WEBHOOK_SECRET');
if (!is_string($secret) || $secret === '') {
    http_response_code(503); exit;
}
$raw = file_get_contents('php://input');
if ($raw === false || strlen($raw) > 1048576) {
    http_response_code(413); exit;
}
$signature = $_SERVER['HTTP_X_HUB_SIGNATURE_256'] ?? '';
if (preg_match('/\Asha256=[0-9a-f]{64}\z/', $signature) !== 1) {
    http_response_code(401); exit;
}
$expected = 'sha256=' . hash_hmac('sha256', $raw, $secret);
if (!hash_equals($expected, $signature)) {
    http_response_code(401); exit;
}
try {
    $event = json_decode($raw, true, 64, JSON_THROW_ON_ERROR);
} catch (JsonException $e) {
    http_response_code(400); exit;
}
// 此处再按事件类型和允许的仓库范围分派业务。
http_response_code(204);
用官方固定向量检查算法
GitHub文档提供secret为It's a Secret to Everybody、请求体为Hello, World!的测试向量,HMAC十六进制结果为757107ea0eb2509fc211221cce984b8a37570b6d7586c22c46f4379c8b043e17。验证这个向量可检查算法与字节编码,但不代表生产Webhook已连接成功。

GitHub MCP 服务器用于人工智能驱动的仓库管理
下载
GitHub官方模型上下文协议(MCP)服务器,将AI代理、助手和聊天机器人直接连接到GitHub平台。通过标准化协议实现自然语言仓库管理、代码搜索、问题分类、PR自动化和CI/CD工作流智能。
签名不等于业务授权和防重
仍需验证事件类型、仓库和操作范围,并对交付标识实施持久化幂等处理。secret持有者可生成有效签名,签名本身也不提供时间新鲜度;不要只验签就执行任意仓库指令或系统命令。


















