








在go-zero框架中实现服务熔断降级,核心是配置circuit breaker组件并配合限流器使用。通过设置滑动窗口大小、最小请求数和阈值,当错误率超过阈值时断路器会进入open状态拒绝后续请求,从而保护下游服务。
CircuitBreaker的阈值如何计算
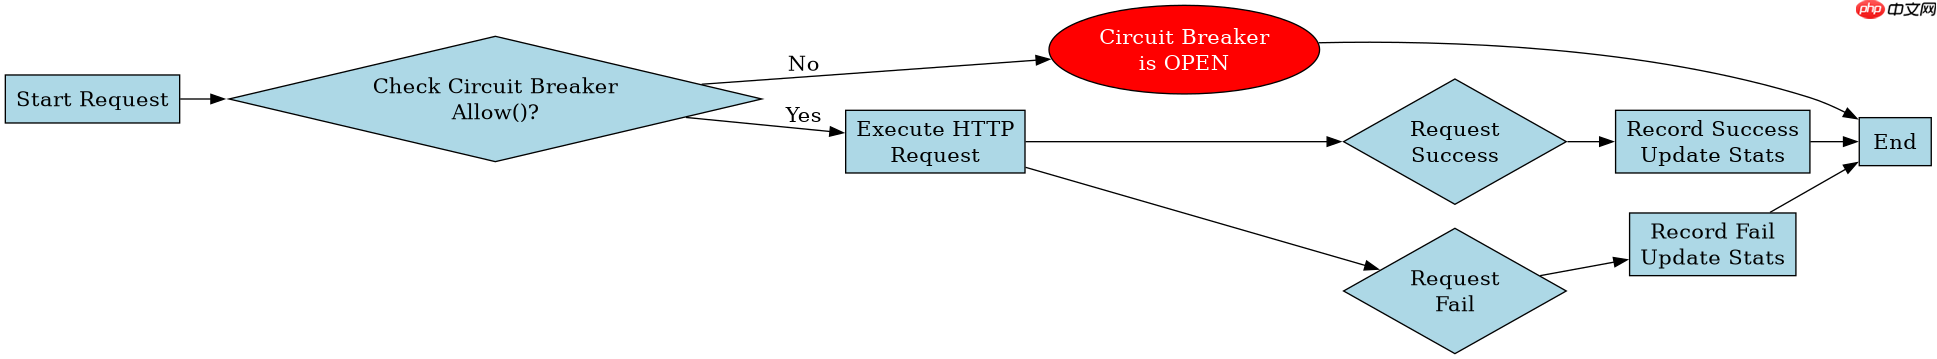
阈值的计算依赖于滑动窗口内的统计信息。默认情况下,Go-Zero使用一个固定大小的滑动窗口来记录最近N个请求的结果。如果窗口内失败请求的比例超过了设定的阈值(默认为0.5),且请求总数达到了最小请求数(默认为10),断路器就会从Closed状态切换到Open状态。
package main

import (
	"context"
	"fmt"
	"net/http"
	"time"

	"github.com/zeromicro/go-zero/core/collection"
	"github.com/zeromicro/go-zero/core/logx"
	"github.com/zeromicro/go-zero/rest/httpx"
)

type CircuitBreakerExample struct {
	cb *collection.CircuitBreaker
}

func NewCircuitBreakerExample() *CircuitBreakerExample {
	// 创建一个新的CircuitBreaker实例
	// WindowSize: 滑动窗口大小,默认10
	// MinEvents: 最小事件数,默认10
	// Threshold: 阈值,默认0.5
	cb := collection.NewCircuitBreaker(10, 10, 0.5)
	return &CircuitBreakerExample{cb: cb}
}

func (c *CircuitBreakerExample) Do(ctx context.Context, req *http.Request) (*http.Response, error) {
	// 在执行实际请求前,检查断路器状态
	if !c.cb.Allow() {
		return nil, fmt.Errorf("circuit breaker is open")
	}

	// 执行实际的HTTP请求
	resp, err := http.DefaultClient.Do(req.WithContext(ctx))
	if err != nil {
		// 如果请求失败,记录到断路器
		c.cb.Fail()
		return nil, err
	}

	// 如果请求成功,重置断路器或记录成功
	c.cb.Success()
	return resp, nil
}

func main() {
	example := NewCircuitBreakerExample()
	ctx := context.Background()
	req, _ := http.NewRequestWithContext(ctx, http.MethodGet, "http://example.com/api", nil)

	for i := 0; i < 20; i++ {
		_, err := example.Do(ctx, req)
		if err != nil {
			logx.Error(err)
		} else {
			logx.Info("Request succeeded")
		}
		time.Sleep(100 * time.Millisecond)
	}
}上述代码演示了如何使用Go-Zero的collection.CircuitBreaker。在Do方法中,首先调用Allow()检查是否允许请求。如果返回false,则直接返回错误。如果允许,则执行HTTP请求。如果请求失败,调用Fail()记录失败;如果成功,调用Success()记录成功。通过这种方式,可以动态地根据请求结果调整断路器的状态。

如何结合RateLimit实现综合防护
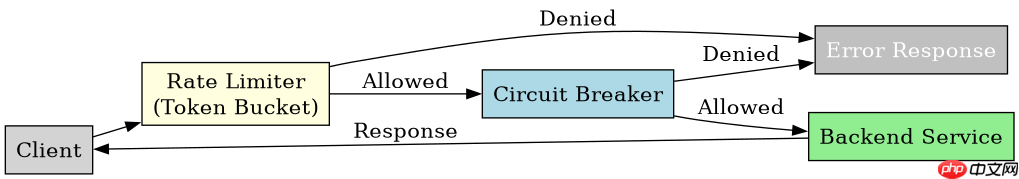
仅靠熔断可能不足以应对突发流量,通常需要结合限流器(Rate Limiter)使用。限流器可以在请求到达熔断器之前,先过滤掉超出系统处理能力的请求。Go-Zero提供了多种限流策略,如令牌桶和漏桶。将限流器放在熔断器前面,可以有效减少无效请求对熔断器的干扰,提高系统的整体稳定性。
package main

import (
	"context"
	"fmt"
	"net/http"
	"time"

	"github.com/zeromicro/go-zero/core/collection"
	"github.com/zeromicro/go-zero/core/stores/cache"
	"github.com/zeromicro/go-zero/rest/httpx"
)

type ProtectedService struct {
	limiter *collection.RateLimiter
	cb      *collection.CircuitBreaker
}

func NewProtectedService() *ProtectedService {
	// 创建限流器,每秒允许10个请求
	limiter := collection.NewRateLimiter(10)
	// 创建断路器
	cb := collection.NewCircuitBreaker(10, 10, 0.5)
	return &ProtectedService{limiter: limiter, cb: cb}
}

func (p *ProtectedService) Handle(ctx context.Context, w http.ResponseWriter, r *http.Request) {
	// 先检查限流器
	if !p.limiter.Allow() {
		httpx.Error(w, http.StatusTooManyRequests, fmt.Errorf("rate limit exceeded"))
		return
	}

	// 再检查断路器
	if !p.cb.Allow() {
		httpx.Error(w, http.StatusServiceUnavailable, fmt.Errorf("circuit breaker is open"))
		return
	}

	// 执行实际业务逻辑
	// ... 这里可以调用下游服务 ...

	// 假设业务逻辑成功
	p.cb.Success()
	w.WriteHeader(http.StatusOK)
	w.Write([]byte("OK"))
}

func main() {
	service := NewProtectedService()
	http.HandleFunc("/api", service.Handle)
	http.ListenAndServe(":8080", nil)
}这段代码展示了如何将限流器和熔断器组合使用。在Handle方法中,首先检查限流器limiter是否允许请求。如果限流器拒绝,则直接返回429错误。如果限流器允许,再检查断路器cb。如果断路器处于打开状态,返回503错误。只有两者都允许时,才执行业务逻辑。这种分层防护机制可以更有效地保护后端服务。
断路器从Open恢复到Half-Open的条件是什么
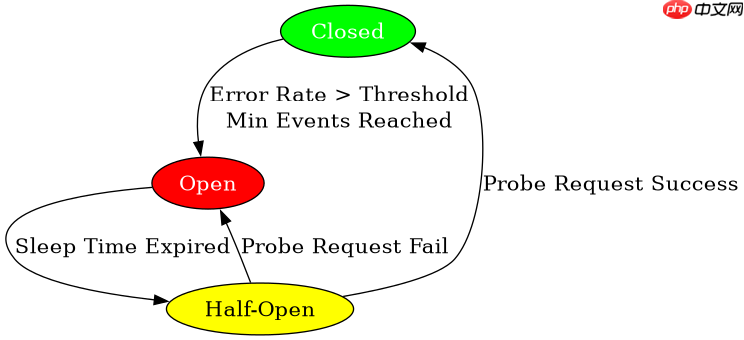
当断路器处于Open状态时,它会拒绝所有请求。为了检测下游服务是否恢复,Go-Zero的断路器会在经过一段休眠时间后,自动尝试允许一个请求通过,此时状态变为Half-Open。如果这个试探性请求成功,断路器将恢复到Closed状态;如果失败,则重新回到Open状态并再次开始计时休眠。这个机制确保了在服务恢复后能迅速恢复正常流量,同时在服务再次故障时能及时切断流量。


















