








oracle远程以sysdba身份登录报ora-01031通常是因为客户端未配置为使用操作系统认证,且服务器端未开启密码文件验证或网络服务名解析失败。要解决这个问题,需要确保在sqlnet.ora中启用了tcps或sqlnet.authentication_services=nts(仅限windows本地),并在tnsnames.ora中正确配置了连接描述符,同时确认服务器端的orapwd密码文件存在且权限正确。

如何检查并修复sqlnet.ora中的认证设置
首先检查服务器端的sqlnet.ora文件,确认SQLNET.AUTHENTICATION_SERVICES参数是否被错误地设置为仅允许本地操作系统认证,这会导致远程连接被拒绝。如果该参数被设为NTS,远程TCP/IP连接将无法通过操作系统认证,必须依赖密码文件或证书。修改此设置后,重启监听器即可生效,从而允许远程SYSDBA登录尝试。
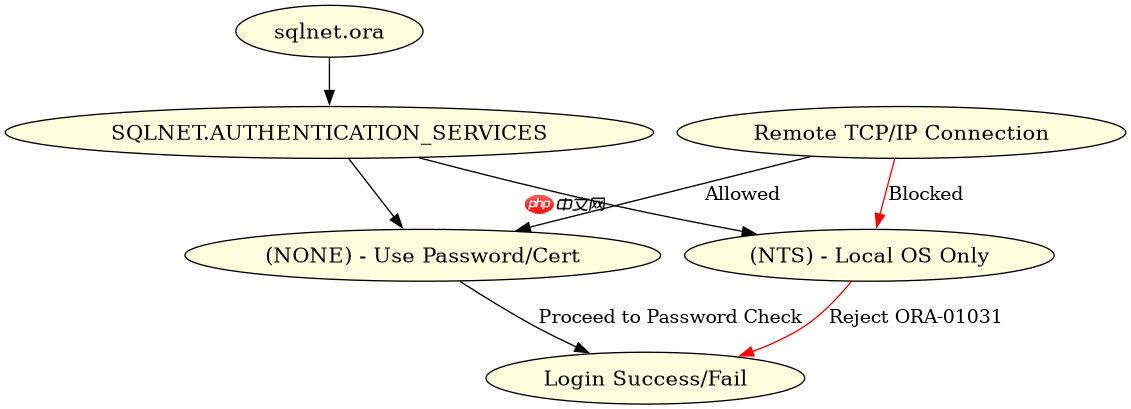

cat $ORACLE_HOME/network/admin/sqlnet.ora
# 确保包含以下行或注释掉NTS以启用密码文件认证
SQLNET.AUTHENTICATION_SERVICES= (NONE)
# 或者在Windows上若需混合模式,但远程建议用NONE配合密码文件
如何验证tnsnames.ora配置与监听状态
其次,检查客户端和服务端的tnsnames.ora配置,确保SERVICE_NAME或SID正确指向目标数据库实例。使用lsnrctl status命令查看监听器是否正在运行并注册了该实例。如果监听器未注册实例,可能是静态配置缺失或动态注册延迟,此时需手动添加静态监听配置或在sqlnet.ora中调整NAME.DEFAULT_ZONE参数。
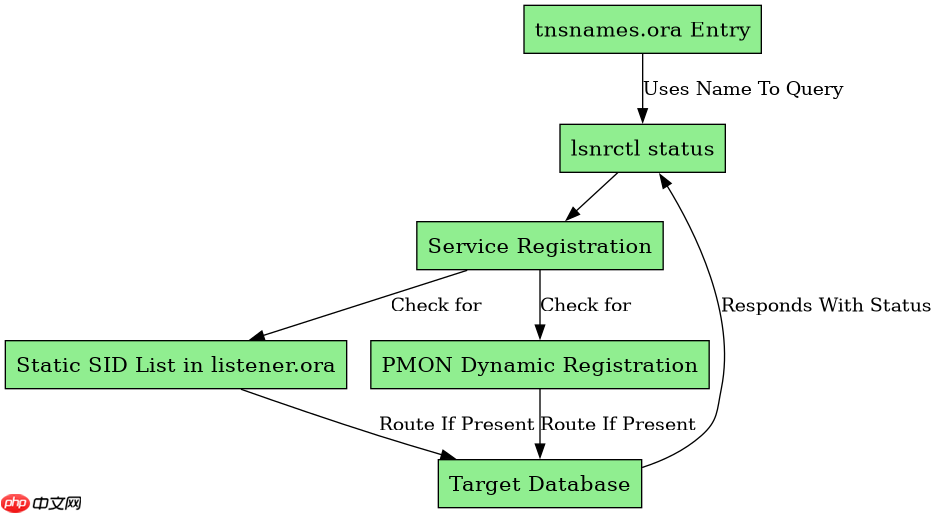
lsnrctl status
# 检查输出中是否有对应的SERVICE_NAME
# 若缺失,编辑listener.ora添加静态注册
SID_LIST_LISTENER =
  (SID_LIST =
    (SID_DESC =
      (GLOBAL_DBNAME = orcl.example.com)
      (ORACLE_HOME = /u01/app/oracle/product/19.0.0/dbhome_1)
      (SID_NAME = orcl)
    )
  )
基于密码文件权限和内容的具体排查
最后,重点排查orapwd生成的密码文件权限及内容。SYSDBA远程登录必须依赖密码文件,因此文件必须位于$ORACLE_HOME/dbs/(Linux)或%ORACLE_HOME%\database\(Windows),且权限应为600,属主为oracle用户。若文件不存在或权限过宽,Oracle会拒绝SYSDBA登录。使用orapwd命令重新生成密码文件可解决此问题,确保PASSWORD参数设置了强密码。




















