








在生产环境中,oracle 用户需要设置 nofile、nproc 和 core 等参数以满足数据库运行的资源需求。具体做法是在 /etc/security/limits.conf 文件中添加针对 oracle 用户的软限制(soft)和硬限制(hard),确保进程数和文件描述符上限足够高。

如何配置 Oracle 用户的文件描述符限制?
要解决文件描述符不足的问题,需修改 /etc/security/limits.conf 并重启生效。将 oracle 用户的 nofile 软限制设为 65536,硬限制设为 65536,同时 nproc 也设为 65536。
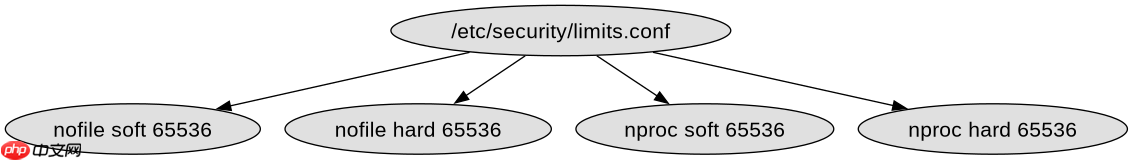
oracle soft nofile 65536
oracle hard nofile 65536
oracle soft nproc 65536
oracle hard nproc 65536
oracle soft core unlimited
oracle hard core unlimited
oracle soft memlock unlimited
oracle hard memlock unlimited
上述配置写入 /etc/security/limits.conf 后,必须注销并重新登录 oracle 用户才能生效。验证命令为 ulimit -n 和 ulimit -u,预期输出分别为 65536 和 65536。

为什么需要设置 core dump 和 memlock 限制?
除了基本的文件和进程数,core 和 memlock 对排查崩溃和优化性能至关重要。core 设为 unlimited 允许生成完整的内存转储文件,而 memlock 设为 unlimited 防止关键内存页被交换到磁盘。
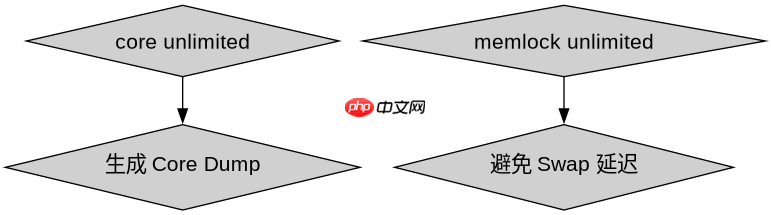
# /etc/security/limits.conf 片段
oracle soft core unlimited
oracle hard core unlimited
oracle soft memlock unlimited
oracle hard memlock unlimited
这些设置同样需要重新登录生效。若 memlock 未正确设置,可能导致 SGA 或 PGA 频繁换页,引发严重的 I/O 延迟。通过 ulimit -c 和 ulimit -l 可验证当前值是否为 unlimited。
如果 limits.conf 不生效,可能是什么原因?
当 /etc/security/limits.conf 中的设置未生效时,通常是因为 PAM 模块未加载或系统级限制覆盖了用户级限制。检查 /etc/pam.d/login 是否包含 session required pam_limits.so 是关键步骤。此外,某些容器环境或 systemd 服务可能会忽略此文件,需直接在 service 单元中配置。



















