








在oracle 19c中,修改default profile的密码过期时间需要以dba身份登录数据库,使用alter profile语句将password_life_time参数设置为新的天数或unlimited。执行该操作后,所有使用该profile的用户将在下次密码验证时生效新规则,但已过期用户的密码状态不会自动重置,需单独处理。

如何查看当前Default Profile的密码策略设置
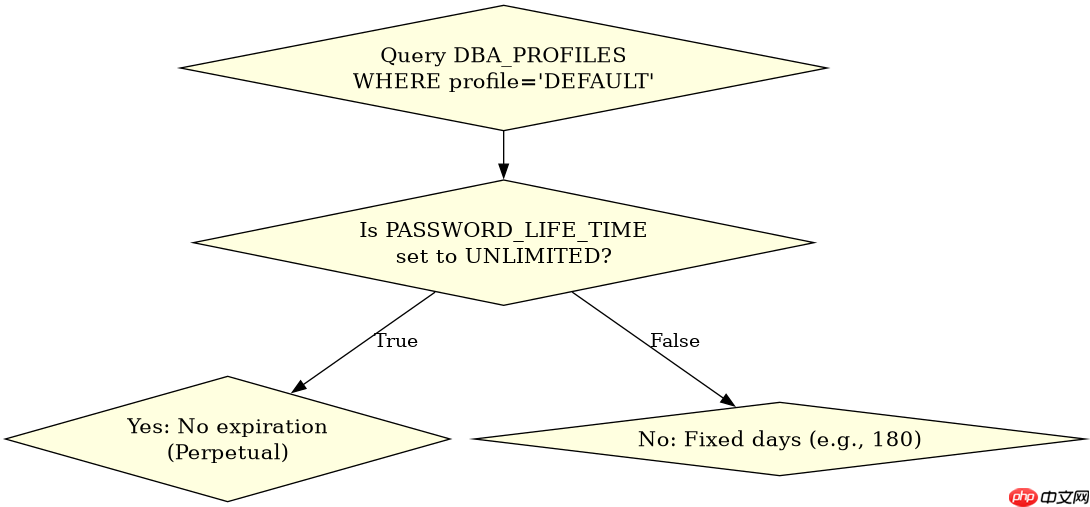
要确认当前的密码过期时间,可以查询DBA_PROFILES视图,筛选出PROFILE名为'DEFAULT'且RESOURCE_NAME为'PASSWORD_LIFE_TIME'的记录。这能帮助你了解现有策略是固定天数还是无限制,避免误改。
SELECT resource_name, limit
FROM dba_profiles
WHERE profile = 'DEFAULT'
AND resource_type = 'PASSWORD';
运行上述SQL后,若PASSWORD_LIFE_TIME显示为180(示例值),表示密码180天后过期;若显示UNLIMITED,则永不过期。注意,普通用户可能无权访问DBA_PROFILES,需用SYS或具有SELECT_CATALOG_ROLE权限的账号执行。
修改Default Profile密码过期时间的具体步骤
直接执行ALTER PROFILE命令即可更新策略。例如,将过期时间改为90天,使用以下语句:ALTER PROFILE DEFAULT LIMIT PASSWORD_LIFE_TIME 90;。若希望密码永不过期,设为UNLIMITED:ALTER PROFILE DEFAULT LIMIT PASSWORD_LIFE_TIME UNLIMITED;。修改后立即生效,无需重启数据库。

-- 修改为90天过期
ALTER PROFILE DEFAULT LIMIT PASSWORD_LIFE_TIME 90;

-- 或设置为永不过期
ALTER PROFILE DEFAULT LIMIT PASSWORD_LIFE_TIME UNLIMITED;
执行后,新创建的用户将遵循新策略。对于已有用户,如果密码已过期,他们仍会被锁定直到重置密码;未过期的用户继续按原周期计算。建议通过查询V$PWFILE_USERS或USER_HISTORY验证影响范围。
修改后如何验证特定用户的密码状态是否受影响
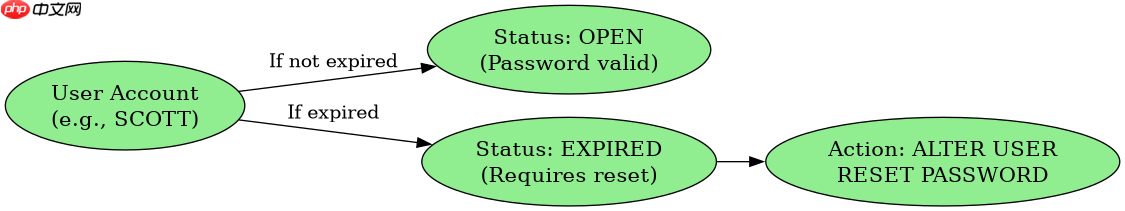
要检查某个用户(如SCOTT)的密码是否因Profile变更而立即失效,可查询DBA_USERS视图中的EXPIRY_DATE和ACCOUNT_STATUS字段。如果用户密码尚未到期,状态保持OPEN;若已过期,状态变为EXPIRED(GRACE),需联系用户重置。
SELECT username, account_status, expiry_date
FROM dba_users
WHERE username = 'SCOTT';
假设SCOTT的expiry_date早于当前日期,且profile已改为90天,则其状态会显示EXPIRED。此时必须用ALTER USER SCOTT IDENTIFIED BY new_password重置密码,否则无法登录。此验证确保修改未意外锁定活跃用户。



















