








在php 8.6中,openssl_sign()和openssl_verify()可显式传入rsa-pss盐长度。对接约定sha-256及摘要长度盐值的系统时,应在签名和验签两端同时声明算法、填充和盐长度,而不是依赖默认sha-1或猜测对端参数。下面使用临时生成的rsa密钥完成本地消息签名与验签。

PHP8.6 OpenSSL官方签名定义中的padding和salt_length参数
让签名和验签使用相同参数
<?php
if (PHP_VERSION_ID < 80600 || !extension_loaded('openssl')
    || OPENSSL_VERSION_NUMBER < 0x30100000) {
    throw new RuntimeException('本例需要PHP 8.6及OpenSSL 3.1+');
}
$key = openssl_pkey_new(['private_key_type' => OPENSSL_KEYTYPE_RSA, 'private_key_bits' => 3072]);
if ($key === false) throw new RuntimeException('RSA密钥创建失败');
$details = openssl_pkey_get_details($key);
if ($details === false) throw new RuntimeException('读取公钥失败');
$message = "report-id=7\nversion=1\n";
$signature = '';
$ok = openssl_sign($message, $signature, $key, OPENSSL_ALGO_SHA256,
    OPENSSL_PKCS1_PSS_PADDING, OPENSSL_RSA_PSS_SALTLEN_DIGEST);
if (!$ok) throw new RuntimeException('签名失败');
$result = openssl_verify($message, $signature, $details['key'], OPENSSL_ALGO_SHA256,
    OPENSSL_PKCS1_PSS_PADDING, OPENSSL_RSA_PSS_SALTLEN_DIGEST);
if ($result === 1) echo "signature verified\n";
elseif ($result === 0) throw new RuntimeException('签名不匹配');
else throw new RuntimeException('验签过程发生错误');
保存为独立CLI脚本后运行;正常路径只输出验签成功提示,不导出私钥。生产密钥应通过现有密钥管理和授权流程提供,不能每次生成新密钥后期待它能验证历史签名。签名是二进制数据,传输JSON时应另行Base64编码,并在接收端严格解码。
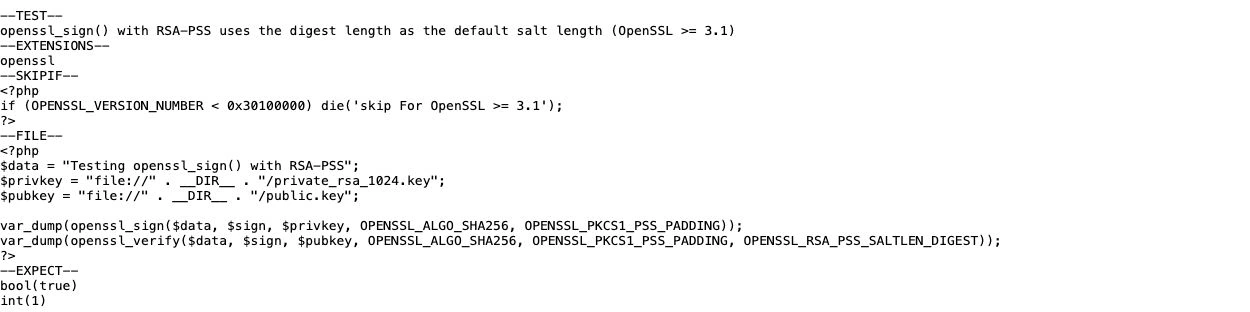
PHP官方测试以RSA-PSS和SHA-256验签,并明确摘要长度盐值
先约定消息字节,再讨论算法
签名覆盖的是完全相同的字节串。JSON字段顺序、换行和字符编码变化都可能导致不匹配;跨系统协议应约定序列化规则,不能在验签前任意重新排版。验签返回1表示成功、0表示不匹配,错误值应单独处理,不要使用宽松布尔转换。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
有效签名只证明对应密钥对与消息的关系。公钥如何绑定到可信发送方、如何撤销和轮换,仍由业务信任机制决定;本地临时密钥示例不构成第三方身份认证或证书链验证。



















