








确认vs code扩展发布者是否可信,最直接的方法是查看扩展详情页的“发布方”信息、用户评价数量以及github仓库的活跃度。如果发布方是知名开源组织或企业官方账号,且拥有大量下载量和正面反馈,通常可以认为是安全的;反之,若发布方匿名、无代码仓库关联或评价极少,则应谨慎安装。
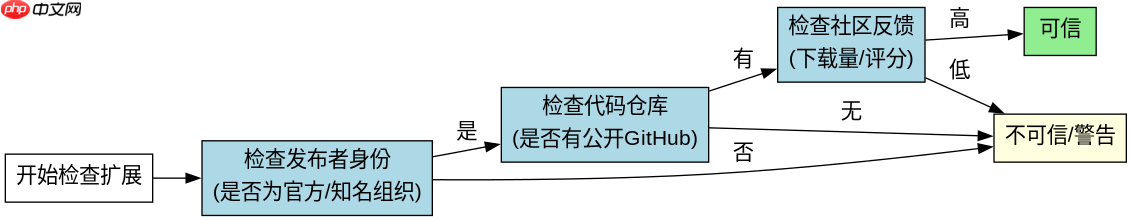
如何识别发布方的官方身份
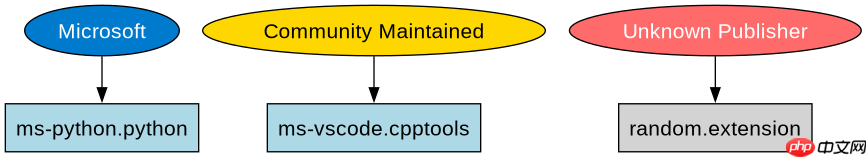
在VS Code扩展市场中,官方发布的扩展通常会明确标注发布者为微软(Microsoft)或特定的开源基金会。你可以通过点击扩展列表中的“详细信息”来查看发布者的主页链接。如果该链接指向一个经过验证的组织页面,或者扩展名称与官方文档一致,那么其可信度较高。例如,Python扩展由Microsoft发布,而C/C++扩展则由Microsoft和Community共同维护。检查发布者的URL是否与官方网站域名一致,是判断其身份的关键步骤。
const vscode = require('vscode');

// 模拟获取扩展信息并检查发布者
function checkPublisherTrust(extensionId) {
    const knownTrustedPublishers = ['microsoft', 'ms-python', 'ms-vscode'];
    const parts = extensionId.split('.');
    const publisher = parts[0];

    if (knownTrustedPublishers.includes(publisher)) {
        console.log(`Publisher '${publisher}' is in the trusted list.`);
        return true;
    } else {
        console.log(`Publisher '${publisher}' is not in the trusted list. Verify manually.`);
        return false;
    }
}

// 示例调用
checkPublisherTrust('ms-python.python');
上述代码演示了如何通过简单的字符串匹配来初步筛选已知可信的发布者。在实际开发中,你可以将此逻辑集成到自动化脚本中,用于批量检查插件来源。注意,这仅是一个基础过滤机制,不能完全替代人工审核。

如何评估社区反馈与代码透明度
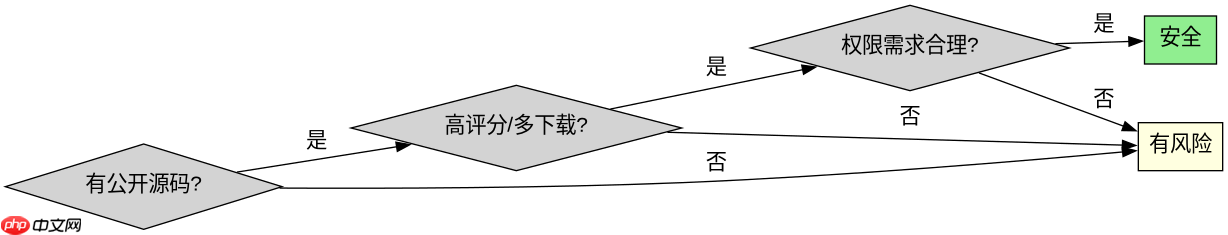
除了发布者身份,社区的反馈也是衡量扩展安全性的重要指标。高下载量、高分评价以及活跃的Issue讨论区通常意味着该扩展经过了广泛测试。此外,查看扩展是否关联了公开的GitHub仓库,可以进一步确认其代码透明度。如果扩展作者愿意公开源代码并接受社区审查,那么其恶意风险会显著降低。对于没有提供源码或拒绝回答安全问题的扩展,建议避免使用。
// 模拟从API获取扩展评论并进行简单情感分析
async function analyzeExtensionReviews(extensionId) {
    // 假设这是从VS Code Marketplace API获取的数据
    const reviews = await fetchReviewsFromMarketplace(extensionId);
    let positiveCount = 0;
    let negativeCount = 0;

    reviews.forEach(review => {
        if (review.rating >= 4) {
            positiveCount++;
        } else if (review.rating <= 2) {
            negativeCount++;
        }
    });

    const trustScore = positiveCount / (positiveCount + negativeCount + 1);
    console.log(`Trust Score for ${extensionId}: ${trustScore.toFixed(2)}`);
    return trustScore > 0.8;
}
这段代码展示了如何基于评分数据计算一个简易的信任分数。虽然它不能捕捉所有安全风险,但能有效过滤掉那些被大量用户投诉的劣质扩展。结合发布者检查和代码审查,可以更全面地保障开发环境的安全。
当扩展请求敏感权限时该如何处理
某些扩展在安装时会请求访问文件系统、网络或系统命令等敏感权限。在这种情况下,你需要仔细审查权限请求的原因。如果扩展的功能与权限不匹配,例如一个简单的语法高亮插件却要求访问整个磁盘,这极有可能是恶意行为。VS Code会在安装前弹出权限确认对话框,此时务必仔细阅读提示内容,并仅在必要时授权。对于无法解释权限需求的扩展,直接拒绝安装是最安全的做法。















