








php 8.6新增error_include_args,用来控制错误信息中的函数参数显示,默认关闭。生产服务应继续把错误显示与受限日志分开,并为敏感参数添加sensitiveparameter;这个属性不能自动隐藏对象属性、手工拼接的日志或所有第三方错误文本。

PHP官方文档中的错误参数显示相关说明。 图源:PHP Documentation Group(CC BY3.0)。
先保持生产端的最小暴露配置
display_errors = Off
log_errors = On
error_include_args = Off
zend.exception_ignore_args = On
在参数声明上标明秘密
<?php
function checkAccessToken(#[SensitiveParameter] string $token): void {
    if ($token === '') { throw new InvalidArgumentException('访问凭据未配置'); }
    // 这里只检查输入,不连接任何外部服务。
}
try {
    checkAccessToken('');
} catch (Throwable $e) {
    error_log(get_class($e) . ': ' . $e->getMessage());
    http_response_code(500);
    echo '服务暂不可用';
}
需要参数诊断时用脱敏测试输入
若要观察error_include_args开启后的差异,只在隔离测试进程使用虚构值,并检查zend.exception_string_param_max_len等截断规则。不要把生产令牌放进测试命令,也不要把完整异常直接作为JSON响应返回给用户。
检查消息生成的所有路径
SensitiveParameter保护的是相应参数在错误/追踪设施中的呈现,不会撤回已经写入字符串的秘密。应用主动把token拼入异常消息时,属性无法补救。第三方日志器是否读取参数、属性或完整请求,需要逐项核对。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
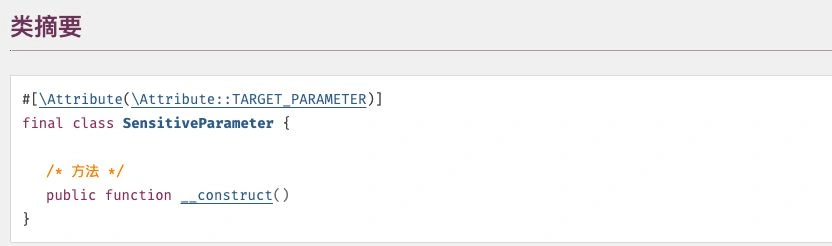
PHP官方文档中的错误参数显示相关说明。 图源:PHP Documentation Group(CC BY3.0)。
把开关设为Off能减少参数暴露,但不是万能脱敏器。应对日志做访问控制、轮转和字段审核,诊断完成后恢复受控配置,不把更详细的错误信息当作提升接口可用性的常驻功能。


















