








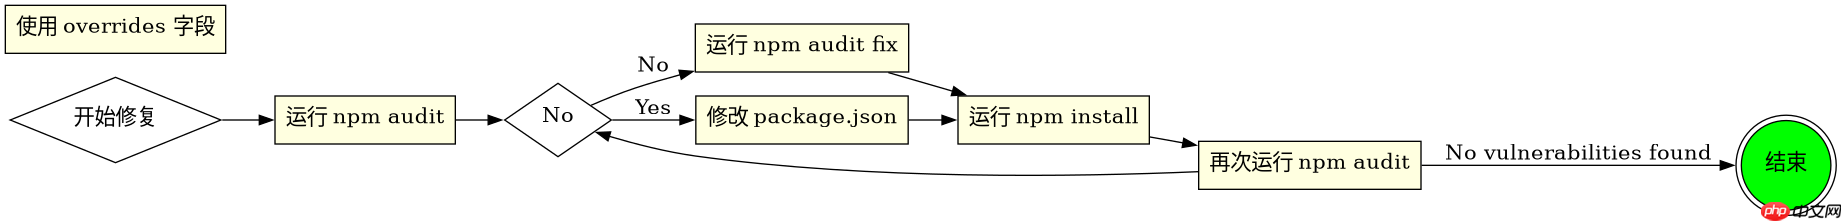
修复 npm 依赖安全漏洞最直接的办法是升级存在漏洞的包到官方发布的修复版本,或者在 package.json 中通过覆盖策略强制指定安全版本。具体做法包括运行 npm audit fix 自动修补可兼容的更新,或手动修改版本号后执行 npm install 重新生成锁文件。如果无法直接升级,可以使用 overrides 字段针对特定传递依赖进行版本锁定,从而在不破坏主程序逻辑的前提下消除安全隐患。
如何识别项目中的具体漏洞及其严重程度
要修复漏洞,首先需要知道哪些包有问题以及它们的危害等级。使用 npm audit 命令可以扫描当前安装的依赖树,输出详细的漏洞报告。该报告会列出受影响的包名、漏洞类型(如原型链污染、远程代码执行)、CVSS 评分以及建议的修复版本。开发者应重点关注标记为 high 或 critical 的漏洞,因为这些通常涉及核心安全风险。扫描结果还会指出漏洞是直接依赖还是传递依赖引入的,这决定了后续修复策略的选择。
{
  "dependencies": {
    "express": "^4.17.1",
    "lodash": "^4.17.20"
  },
  "devDependencies": {
    "jest": "^27.0.0"
  }
}
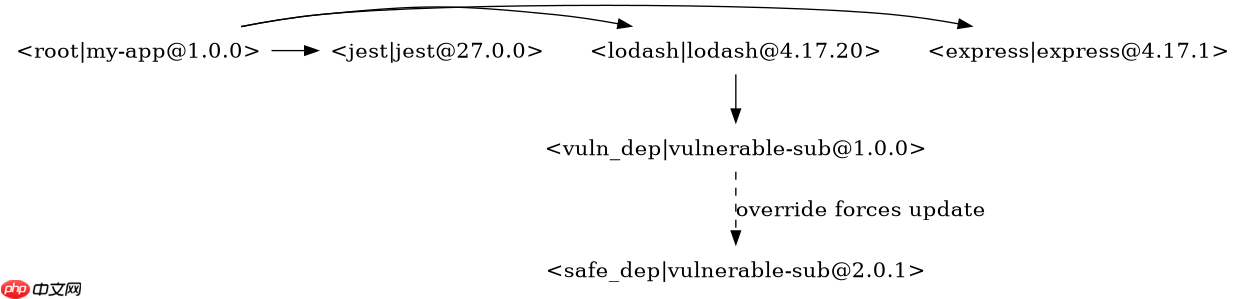
假设上述 package.json 中的 lodash 存在已知的原型链污染漏洞(CVE-2021-23337),而 express 是安全的。运行 npm audit 后,终端会显示类似以下的输出:
立即学习“Java免费学习笔记(深入)”;

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
found 1 moderate severity vulnerability
  lodash <4.17.21
  node_modules/lodash
  Severity: moderate
  Fix available via `npm audit fix --force`
  Run `npm install` to apply fix.
这表明 lodash 需要升级到至少 4.17.21 版本才能修复问题。开发者可以直接在 package.json 中将版本号改为 "^4.17.21",然后运行 npm install。此时 package-lock.json 会被更新,锁定安全版本。如果项目中有多个漏洞,npm audit 会汇总所有问题,帮助开发者按优先级处理。
如何处理无法直接升级的传递依赖漏洞
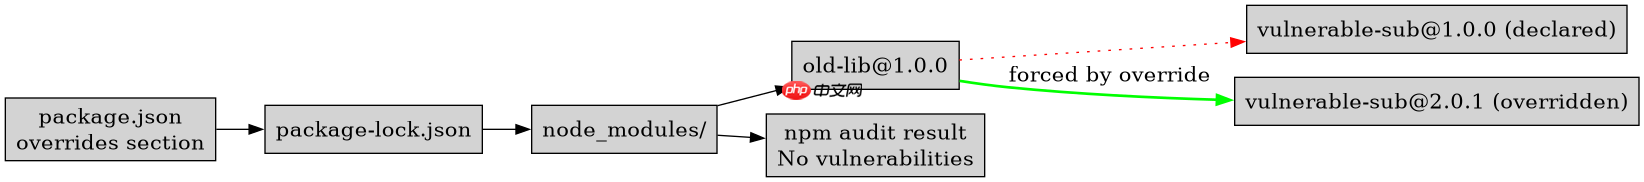
当漏洞来自第三方库的传递依赖,且直接升级主依赖会导致 API 不兼容时,可以使用 overrides 功能强制替换子依赖的版本。这是 npm v8.3+ 引入的特性,允许在 package.json 中定义全局或局部的版本覆盖规则。通过这种方式,即使主库没有发布新版本修复底层漏洞,也能确保最终安装的子依赖是安全的。这种方法适用于那些维护停滞但仍有安全风险的老旧依赖。
{
  "name": "my-app",
  "version": "1.0.0",
  "dependencies": {
    "old-lib": "^1.0.0"
  },
  "overrides": {
    "vulnerable-sub-dep": "^2.0.1"
  }
}
在上述配置中,old-lib 可能依赖于一个名为 vulnerable-sub-dep 的包,且该子包存在严重漏洞。由于 old-lib 本身不再维护,无法升级以包含修复后的子包。通过在 overrides 中指定 vulnerable-sub-dep 的安全版本 ^2.0.1,npm 在安装时会忽略 old-lib 声明的版本要求,转而安装指定的安全版本。执行 npm install 后,package-lock.json 会记录这一覆盖关系,确保团队其他成员和 CI/CD 环境也应用相同的安全补丁。验证方法是在安装后再次运行 npm audit,确认该漏洞已从报告中消失。
基于 package-lock.json 中特定依赖版本的修复验证
修复完成后,必须验证 package-lock.json 中的实际安装版本是否符合预期。有时 npm audit fix 可能因语义化版本冲突而无法自动升级某些包,导致漏洞依然存在。此时需要检查锁文件中受影响包的 version 字段,确保其大于等于建议的修复版本。如果锁文件未更新,可能需要手动删除 node_modules 和锁文件,重新运行安装命令,或使用 --force 标志强制应用更改。验证步骤包括对比审计结果和锁文件内容,确保没有遗漏的中等或高危漏洞。

















