








java 中利用位运算实现加密解密,最基础且常用的方法是按字节进行异或(xor)操作。具体做法是定义一个密钥字节数组,遍历待处理的输入数据,将每个字节与密钥对应位置的字节进行异或运算;由于异或运算具有自反性(即 a ^ b ^ b = a),对密文再次执行相同的异或逻辑即可还原出明文。需要注意的是,如果密钥长度小于数据长度,需要对密钥索引取模以实现循环使用,同时处理空值或边界条件以确保程序稳定运行。
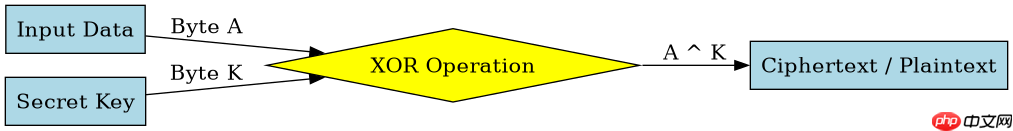
如何实现单字节的异或加密逻辑
要实现单字节的加密,核心在于理解异或运算符 ^ 的数学特性:任何数与另一个数异或两次,结果等于原数。因此,加密和解密可以使用完全相同的代码逻辑。在 Java 中,我们可以编写一个简单的工具方法,接收一个字节数组作为输入,并返回经过异或处理后的新数组。这种方法虽然简单,但足以演示位运算在加解密中的基本应用原理。
public class BitwiseCipher {
    public static byte[] encrypt(byte[] data, byte[] key) {
        if (data == null || key == null || key.length == 0) {
            return new byte[0];
        }
        byte[] result = new byte[data.length];
        for (int i = 0; i < data.length; i++) {
            // 使用取模运算实现密钥循环
            result[i] = (byte) (data[i] ^ key[i % key.length]);
        }
        return result;
    }

    public static void main(String[] args) {
        byte[] message = "Hello".getBytes();
        byte[] secretKey = {0xAA, 0xBB};

        // 加密
        byte[] encrypted = encrypt(message, secretKey);
        System.out.println("Encrypted bytes: " + java.util.Arrays.toString(encrypted));

        // 解密(复用同一函数)
        byte[] decrypted = encrypt(encrypted, secretKey);
        System.out.println("Decrypted text: " + new String(decrypted));
    }
}
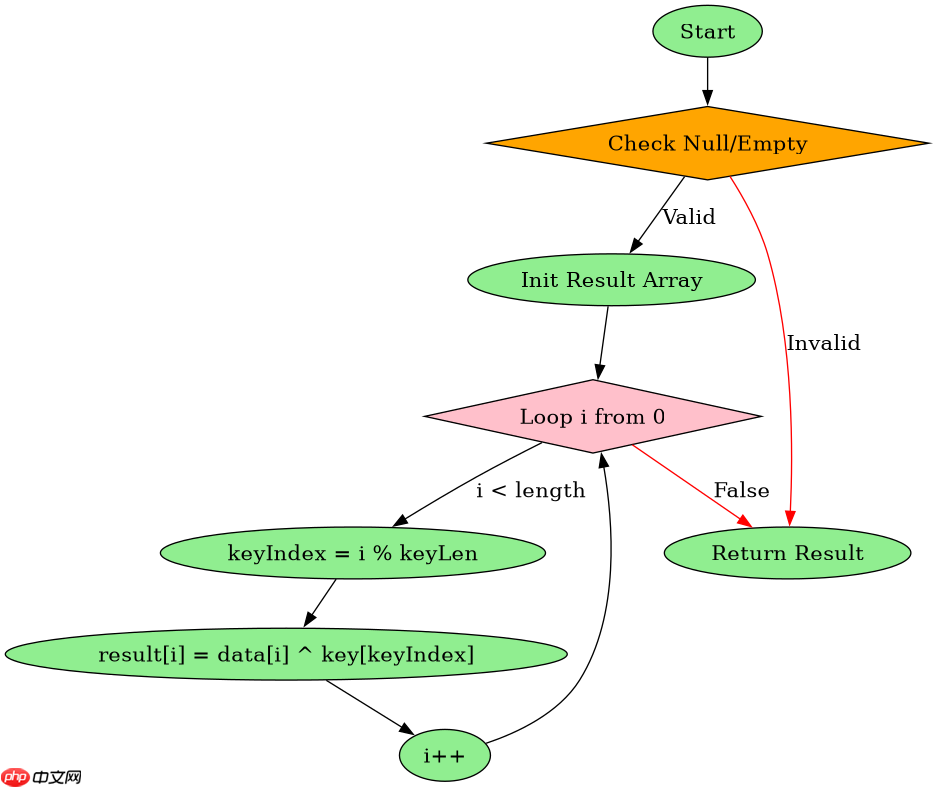
上述代码展示了完整的加密解密流程。首先检查输入的有效性,防止空指针异常。接着创建与原数据等长的结果数组。在循环中,通过 i % key.length 确保当数据长度超过密钥长度时,密钥能够循环使用。最后,主方法中演示了从明文到密文再回到明文的完整过程,验证了异或运算的可逆性。
立即学习“Java免费学习笔记(深入)”;

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
如何处理多字节数据的循环密钥匹配
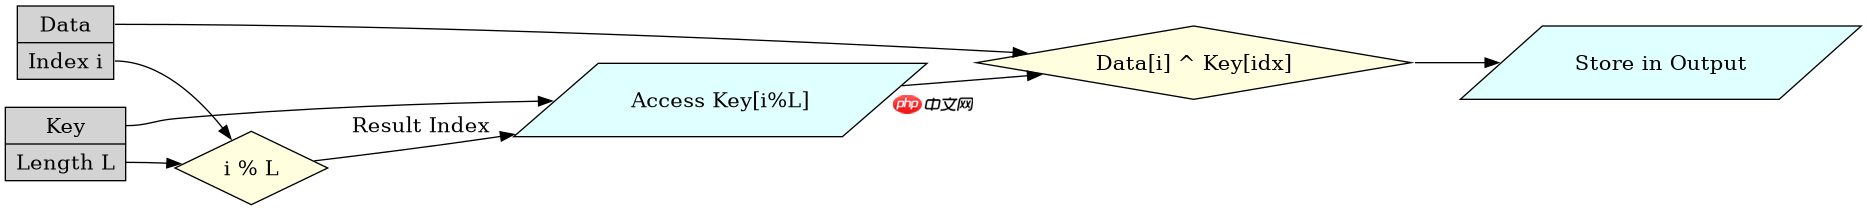
在实际应用中,消息往往比密钥长得多。此时必须解决密钥如何重复使用的问题。除了简单的取模运算,还可以考虑更高效的位移操作来模拟密钥的循环移位,但在大多数通用场景下,取模是最直观且不易出错的方式。本节重点讨论当密钥长度与数据长度不一致时,如何保证每个数据字节都能正确找到对应的密钥字节,从而避免解密错误。
public class AdvancedBitwiseCipher {
    public static byte[] process(byte[] input, byte[] key) {
        if (input == null || key == null) return new byte[0];
        int keyLen = key.length;
        byte[] output = new byte[input.length];
        for (int i = 0; i < input.length; i++) {
            // 关键步骤:计算当前字节对应的密钥索引
            int keyIndex = i % keyLen;
            output[i] = (byte) (input[i] ^ key[keyIndex]);
        }
        return output;
    }

    public static void main(String[] args) {
        // 测试长文本与短密钥
        String longText = "This is a very long message to test the cyclic key behavior.";
        byte[] shortKey = {0x01, 0x02, 0x03};

        byte[] enc = process(longText.getBytes(), shortKey);
        byte[] dec = process(enc, shortKey);

        System.out.println("Original: " + longText);
        System.out.println("Match: " + longText.equals(new String(dec)));
    }
}
这段代码进一步细化了密钥匹配的逻辑。通过 keyIndex = i % keyLen,我们确保了无论数据有多长,密钥都会从头开始不断重复。这种机制保证了加密和解密的一致性。在主方法的测试用例中,我们使用了远长于密钥的消息字符串,并验证了解密后的字符串是否与原始字符串完全匹配,从而确认了循环密钥逻辑的正确性。
基于程序中某个输入、条件或结果的具体问题
在上述程序中,如果输入的字节数组包含负值(例如扩展 ASCII 字符或二进制数据),异或运算的结果是否会丢失信息?答案是肯定的,因为 Java 的 byte 类型是有符号的,范围是 -128 到 127。然而,异或运算是按位进行的,符号位也参与运算,因此只要解密时使用相同的密钥和逻辑,负值也能被正确还原。关键在于输出时的转换方式,如果直接打印字节数组,可能会看到负数,但转换为字符串时,JVM 会根据编码规则正确解析这些字节。


















