








php 8.6默认会在跨主机导入wsdl时移除authorization、proxy-authorization和cookie。若由自己管理的wsdl依赖链确实要求同一bearer凭据,可在soapclient中用keep_headers仅保留authorization。使用前必须确认整个导入链都可信:该选项按头名称保留,并不是目标主机白名单,也不会自动限制凭据只发给某一个附属域名。
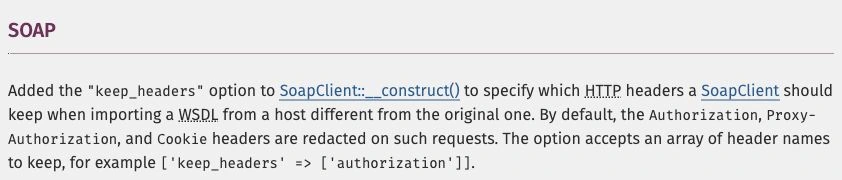
keep_headers接收要保留的HTTP头名称数组。
先核对WSDL的完整依赖链
检查主WSDL及它递归导入的WSDL、XML Schema地址,确认均由同一可信业务控制且允许接收该凭据。对于第三方或可变导入地址,不应直接开启保留;优先让文档可通过单独认证流程取得,或设计受控的本地依赖包。不能因为主地址在白名单,就推断递归导入地址也已受限。
<?php
if (PHP_VERSION_ID < 80600 || !extension_loaded('soap')) {
    throw new RuntimeException('需要PHP 8.6和soap扩展');
}
$token = getenv('SOAP_WSDL_TOKEN');
if (!$token || strpbrk($token, "\r\n") !== false) {
    throw new RuntimeException('请配置合法的SOAP_WSDL_TOKEN');
}
$context = stream_context_create([
    'http' => [
        'header' => 'Authorization: Bearer ' . $token . "\r\n",
        'timeout' => 10, 'follow_location' => 0, 'max_redirects' => 0,
    ],
    'ssl' => ['verify_peer' => true, 'verify_peer_name' => true],
]);
try {
    $client = new SoapClient('https://soap.example.com/service.wsdl', [
        'stream_context' => $context,
        'keep_headers' => ['authorization'],
        'cache_wsdl' => WSDL_CACHE_NONE,
        'exceptions' => true,
        'trace' => false,
    ]);
    $functions = $client->__getFunctions();
    echo 'WSDL已加载,方法数:', count($functions ?? []), PHP_EOL;
} catch (SoapFault $e) {
    fwrite(STDERR, "WSDL加载失败,请查看脱敏的服务端日志\n");
    exit(1);
}
将地址替换为已审核依赖链的HTTPS WSDL,令牌通过运行环境注入,再用对应8.6解释器运行。先在测试环境对照默认选项和keep_headers设置,结合两个受控服务的脱敏请求日志确认Authorization是否按预期到达,而Cookie和Proxy-Authorization没有被额外保留。__getFunctions只验证文档成功解析,不代表已经调用或验证了业务操作。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
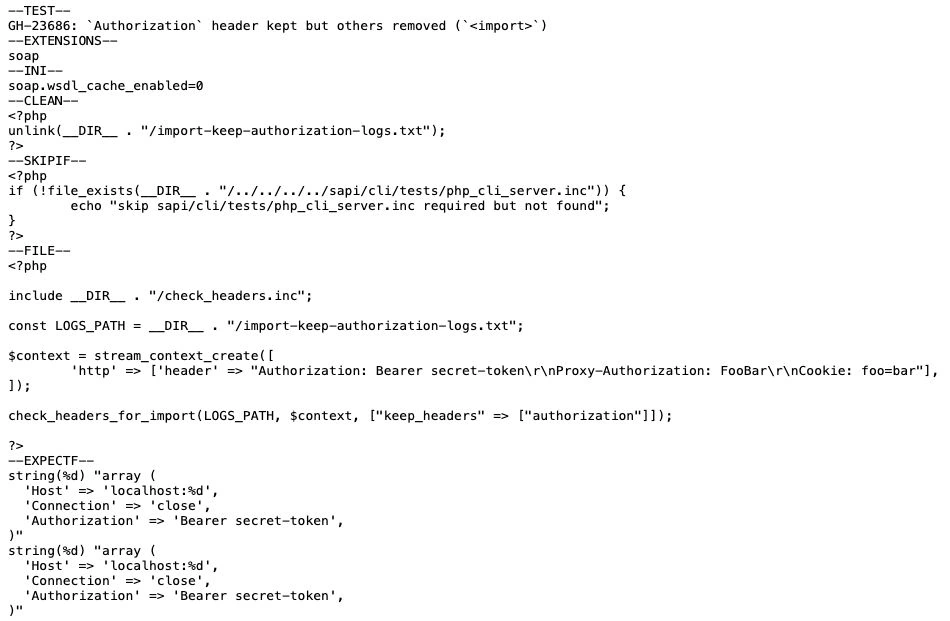
测试预期保留指定头,其他敏感头仍被移除。
缓存、重定向和日志的边界
WSDL_CACHE_NONE便于测试时观察真实文档请求,正式环境应按文档更新策略恢复合适缓存。禁止重定向不能阻止WSDL自身的递归跨主机导入,所以仍要审核全部依赖。不要输出trace、令牌或完整异常响应到公开网页;HTTP文档导入的认证与后续SOAP业务请求所需认证也应分别核对,不能假设配置一个头就解决所有认证场景。



















