








使用 tcpdump 抓包排查 arp 问题,最直接的办法是运行 tcpdump -i any arp 命令来捕获所有网络接口上的 arp 请求和响应报文。该命令会过滤掉无关的 tcp、udp 等流量,只展示 arp 协议交互过程,从而快速定位 ip 地址与 mac 地址映射错误或通信失败的原因。
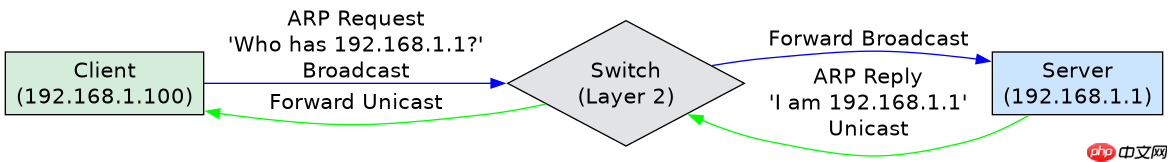
如何识别 ARP 请求与响应的具体字段
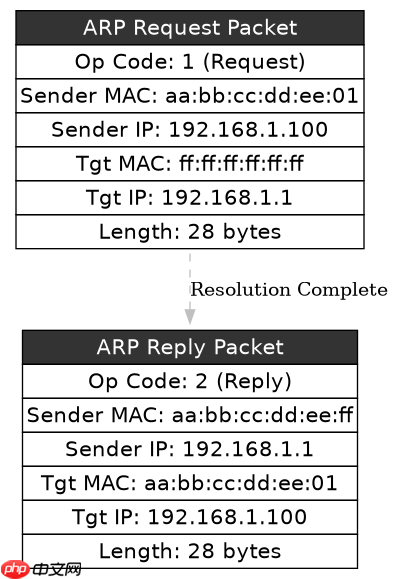
在 tcpdump 的输出中,ARP 请求(Request)通常显示为 "who has",而 ARP 响应(Reply)显示为 "is at"。通过观察这些关键字段,可以确认发送方是谁、目标是谁以及对应的硬件地址是否正确。
tcpdump -i eth0 -nn -vvv arp
# 示例输出:
# 14:00:00.000000 ARP, Request who-has 192.168.1.1 tell 192.168.1.100, length 28
# 14:00:00.000050 ARP, Reply 192.168.1.1 is-at aa:bb:cc:dd:ee:ff, length 28
上述命令中,-i eth0 指定了具体的网卡接口,-nn 禁止将 IP 和端口号解析为主机名和服务名,确保输出的是原始数值,便于脚本处理或精确匹配。-vvv 提供详细输出,包含以太网头部信息等额外细节。第一行输出表明主机 192.168.1.100 正在询问 192.168.1.1 的 MAC 地址;第二行表明 192.168.1.1 回应其 MAC 地址为 aa:bb:cc:dd:ee:ff。如果看到大量的 "Request" 而没有对应的 "Reply",则说明目标主机可能离线、防火墙丢弃了 ICMP/ARP 包,或者存在 VLAN 隔离导致二层不可达。
如何排查 ARP 缓存冲突或重复地址
当网络中出现 IP 地址冲突时,tcpdump 会捕捉到异常的 ARP 行为,例如同一 IP 地址在不同 MAC 地址之间频繁切换,或者收到来自非预期主机的 Gratuitous ARP(免费 ARP)。通过监控这些特定模式,可以诊断地址冲突或恶意 ARP 欺骗攻击。

tcpdump -i eth0 -nn 'arp and (src host 192.168.1.1 or dst host 192.168.1.1)'
这个过滤表达式专门针对涉及 IP 192.168.1.1 的所有 ARP 报文。如果在该 IP 的 ARP 缓存更新过程中,观察到源 MAC 地址发生变化,但 IP 地址保持不变,这通常意味着网络中存在另一个设备配置了相同的静态 IP,或者发生了 ARP 欺骗。此外,Gratuitous ARP 是一种特殊的 ARP 请求,其发送方和目标 IP 相同,常用于通知网络其他成员自己的 MAC 地址变更。如果频繁看到此类报文,需检查是否有设备重启或接口重置。结合系统日志 dmesg | grep arp 或 ip neigh 命令,可以进一步验证内核层面的 ARP 表项状态,确认是否因冲突导致包被丢弃或路由错误。
基于 tcpdump 输出中的长度字段判断报文完整性
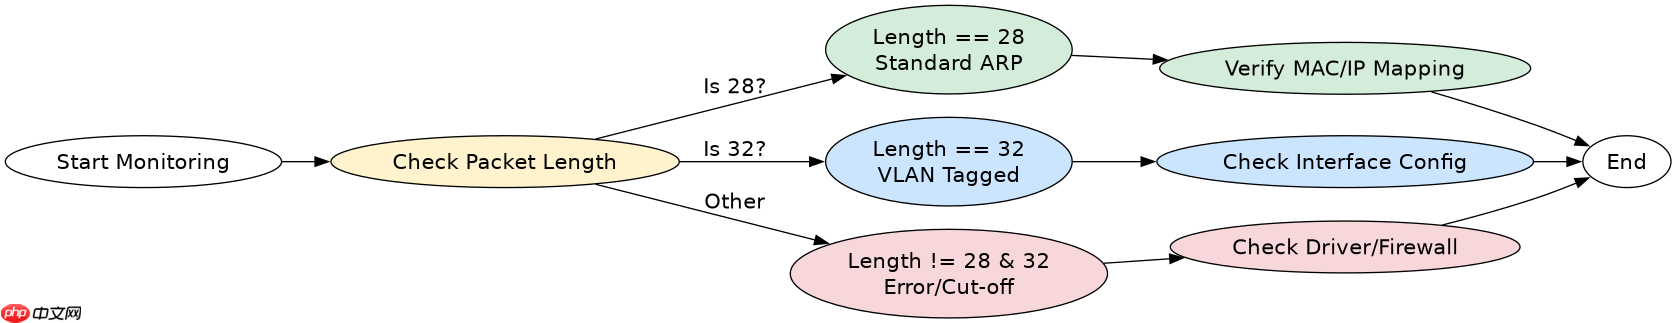
在分析 tcpdump 输出的 ARP 报文时,末尾显示的 "length" 字段提供了关于报文结构完整性的关键线索。标准的 IPv4 over Ethernet ARP 请求或响应报文固定长度为 28 字节。如果捕获到的报文长度偏离此值,往往暗示着底层驱动异常、中间设备篡改或抓包环境配置问题。
标准 ARP 报文由以太网头部(14 字节)、ARP 操作码(2 字节)、硬件类型(2 字节)、协议类型(2 字节)、硬件地址长度(1 字节)、协议地址长度(1 字节)、发送方 MAC(6 字节)、发送方 IP(4 字节)、目标 MAC(6 字节)和目标 IP(4 字节)组成。总计 14 + 14 = 28 字节。若 tcpdump 显示长度大于 28,可能是开启了 VLAN Tagging(802.1Q),此时以太网头部会增加 4 字节,总长变为 32 字节。若长度小于 28,则可能是报文截断、校验和错误导致的丢包,或者是非标准实现的私有协议。在实际排查中,应首先确认网卡是否处于混杂模式(promiscuous mode),并确保没有应用层防火墙(如 iptables/nftables)对 ARP 报文进行深度包检测(DPI)修改。对于 VLAN 环境,需在 tcpdump 命令中明确指定带 VLAN 标签的接口或使用 -e 选项查看原始以太网帧,以准确解析长度差异。





















