








解决跨域请求报错的核心在于服务端配置正确的响应头,而非在客户端代码中强行绕过限制。具体做法是后端在返回响应时添加 access-control-allow-origin 来指定允许的源,若涉及携带凭证则需配合 access-control-allow-credentials,同时前端确保 fetch 调用中的 credentials 选项与服务端设置一致。
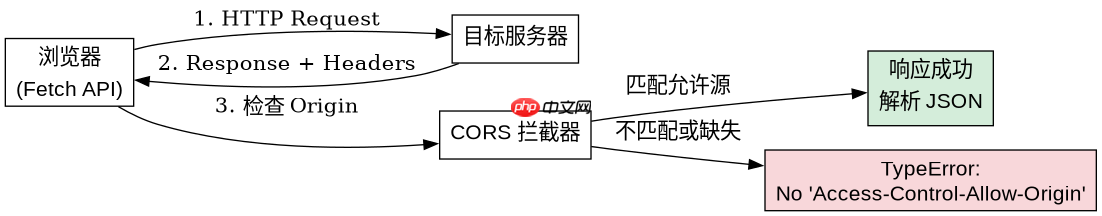
fetch 发送简单请求时的 CORS 流程是怎样的
当使用 fetch 发起不带自定义 Header 的 GET 或 POST 请求时,浏览器会直接发送请求并检查响应头。如果服务端未返回允许当前源的 Access-Control-Allow-Origin,浏览器将拦截响应并抛出 TypeError。此时只需在服务端逻辑中显式设置该头部即可通过验证。
const server = require('http');

server.createServer((req, res) => {
  res.setHeader('Access-Control-Allow-Origin', 'http://localhost:3000');
  res.setHeader('Content-Type', 'application/json');
  res.end(JSON.stringify({ status: 'ok' }));
}).listen(8080);

// 客户端调用示例
fetch('http://localhost:8080/api/data')
  .then(r => r.json())
  .then(console.log); // 输出: { status: 'ok' }
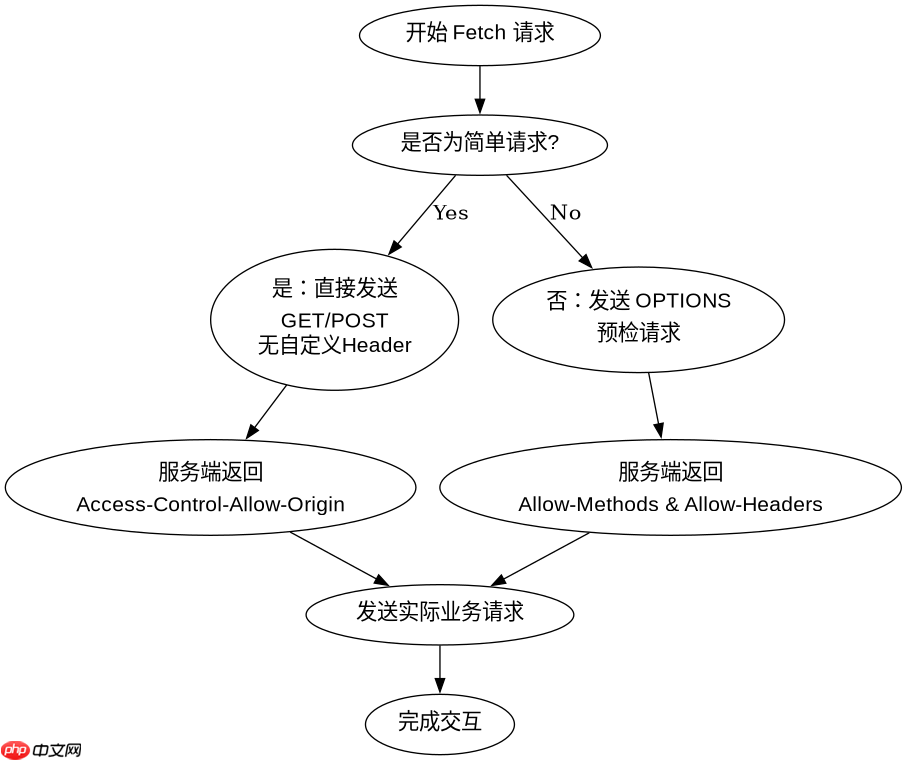
处理预检请求(Preflight)需要哪些额外配置
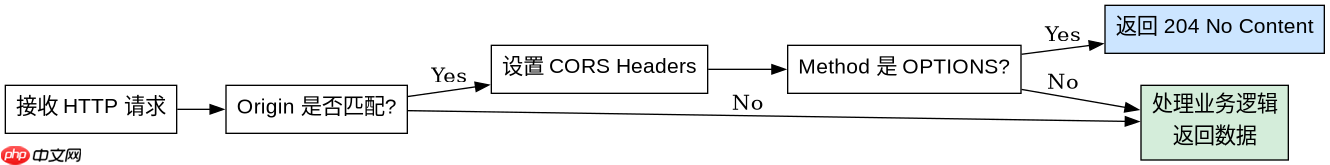
如果请求包含自定义 Header、非标准 Method 或 application/json 类型,浏览器会先发送 OPTIONS 预检请求。服务端必须正确处理 OPTIONS 请求并返回 Access-Control-Allow-Methods 和 Access-Control-Allow-Headers,否则预检失败会导致实际请求无法发出。以下代码展示了如何兼容预检与实际业务逻辑。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
立即学习“Java免费学习笔记(深入)”;
const server = require('http');

server.createServer((req, res) => {
  const origin = req.headers.origin;
  if (origin === 'http://localhost:3000') {
    res.setHeader('Access-Control-Allow-Origin', origin);
    res.setHeader('Access-Control-Allow-Methods', 'GET, POST, PUT');
    res.setHeader('Access-Control-Allow-Headers', 'Content-Type, Authorization');
  }

  if (req.method === 'OPTIONS') {
    res.writeHead(204);
    res.end();
    return;
  }

  res.setHeader('Content-Type', 'application/json');
  res.end(JSON.stringify({ data: 'processed' }));
}).listen(8080);
携带 Cookie 等凭证时为何仍报跨域错误
即使服务端设置了正确的 Origin 头,如果前端 fetch 请求中 credentials: 'include' 或服务端 Access-Control-Allow-Credentials: true 任一缺失或不匹配,浏览器也会拒绝响应。特别注意,当启用凭证模式时,服务端的 Access-Control-Allow-Origin 不能设置为通配符 *,必须明确指定具体的域名。


















