








在已配置cloudflare安全审计skill的claude code环境中,可以对有权限检查的项目发起代码审计,先梳理结构和入口,再让独立agent查找风险,由新的agent尝试反证,最后按确认状态整理条目。审计输出应保留依据和待验证内容,不能把初步发现直接当成已经证实的问题。
在目标代码库中发起审计
先确认Claude Code打开的是准备检查的项目,且能够读取相关代码。在对话中输入security audit this codebase,让任务围绕当前代码库展开。若只检查某个模块,应同时说明范围与相关入口。
开始前把项目用途和重点关注部分交代清楚。审计过程中查看任务反馈,确认它正在分析目标项目,而不是仅给出一份与代码无关的通用安全建议。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
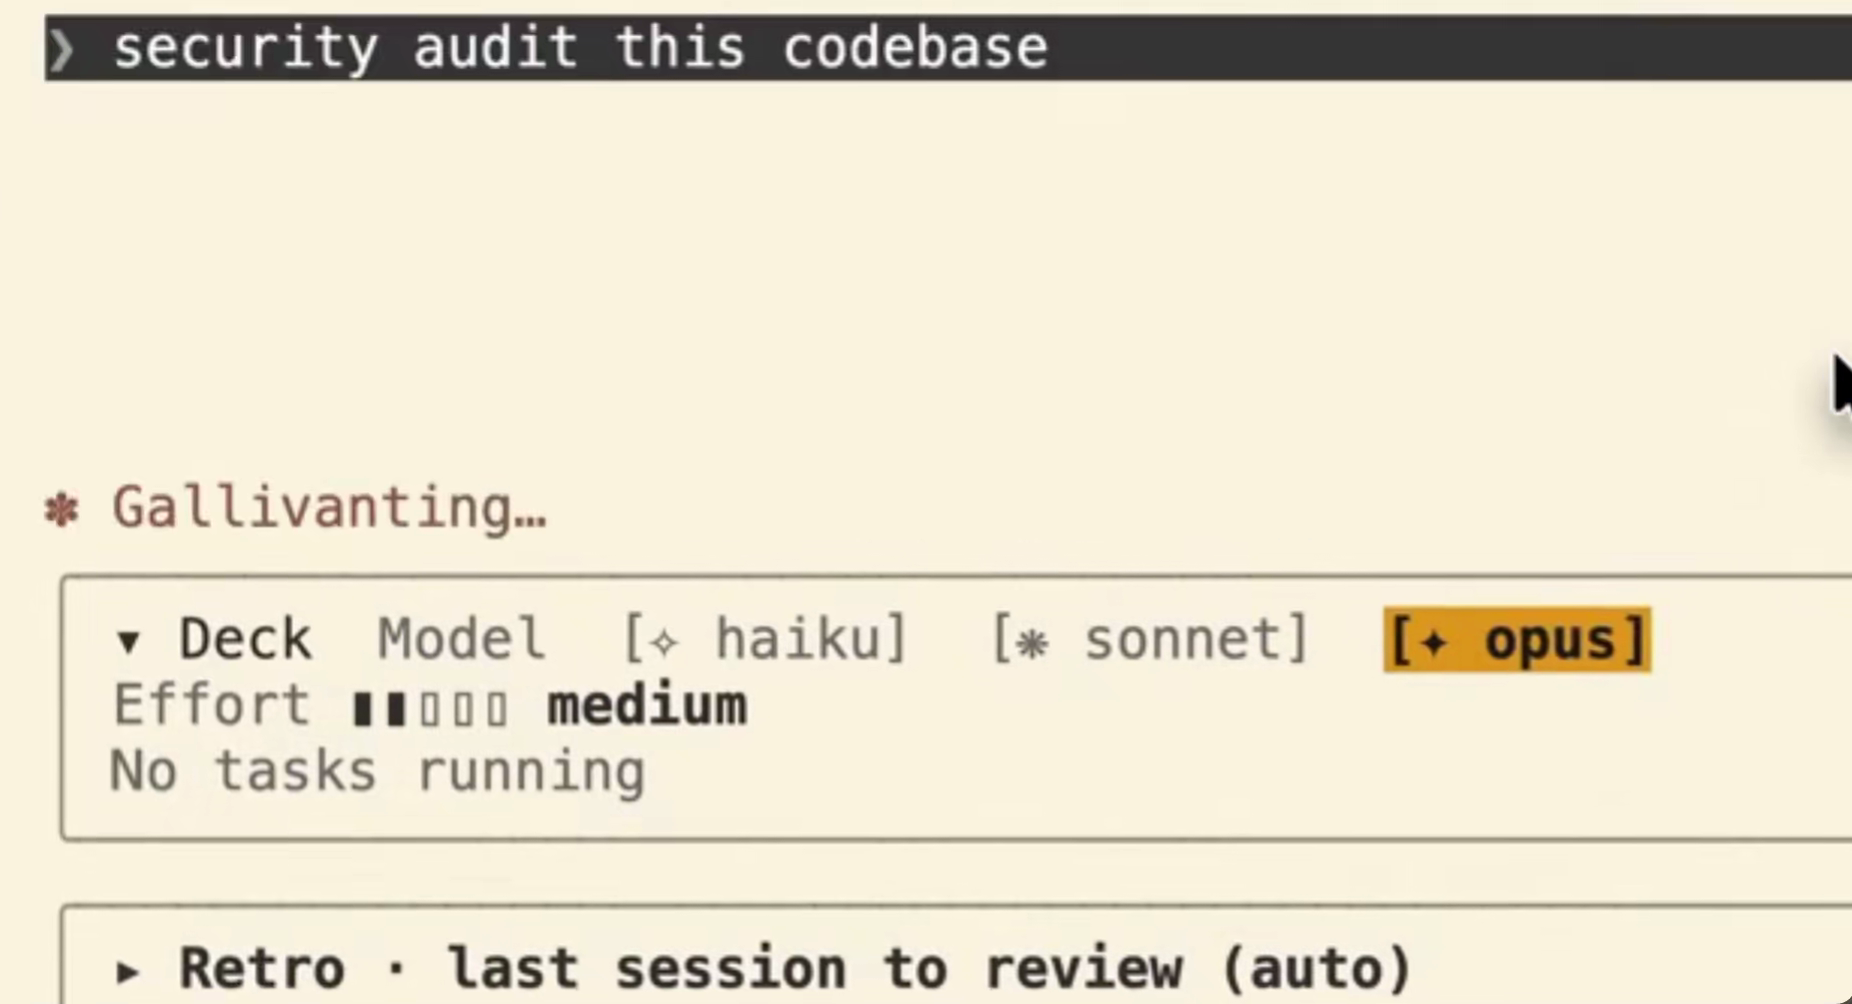
Claude Code中发起代码安全审计的提示输入
先建立结构认识,再分别查找和复核
流程先侦察项目结构和入口,形成架构认识,再把查找工作分给独立的Agent。这样可以把不同位置的检查分开,避免只沿着同一条分析思路反复推测。
出现候选问题后,交给一个新的Agent尝试推翻该结论:检查前提是否成立、相关代码是否真的可达、已有控制是否已经阻止问题。查找和复核的角色不同,复核的目标不是重复原结论。

记录结构化的Claude Code轨迹、影子git diff,并在代理行为需要法医级调试而非临时转录审查时回放分支。
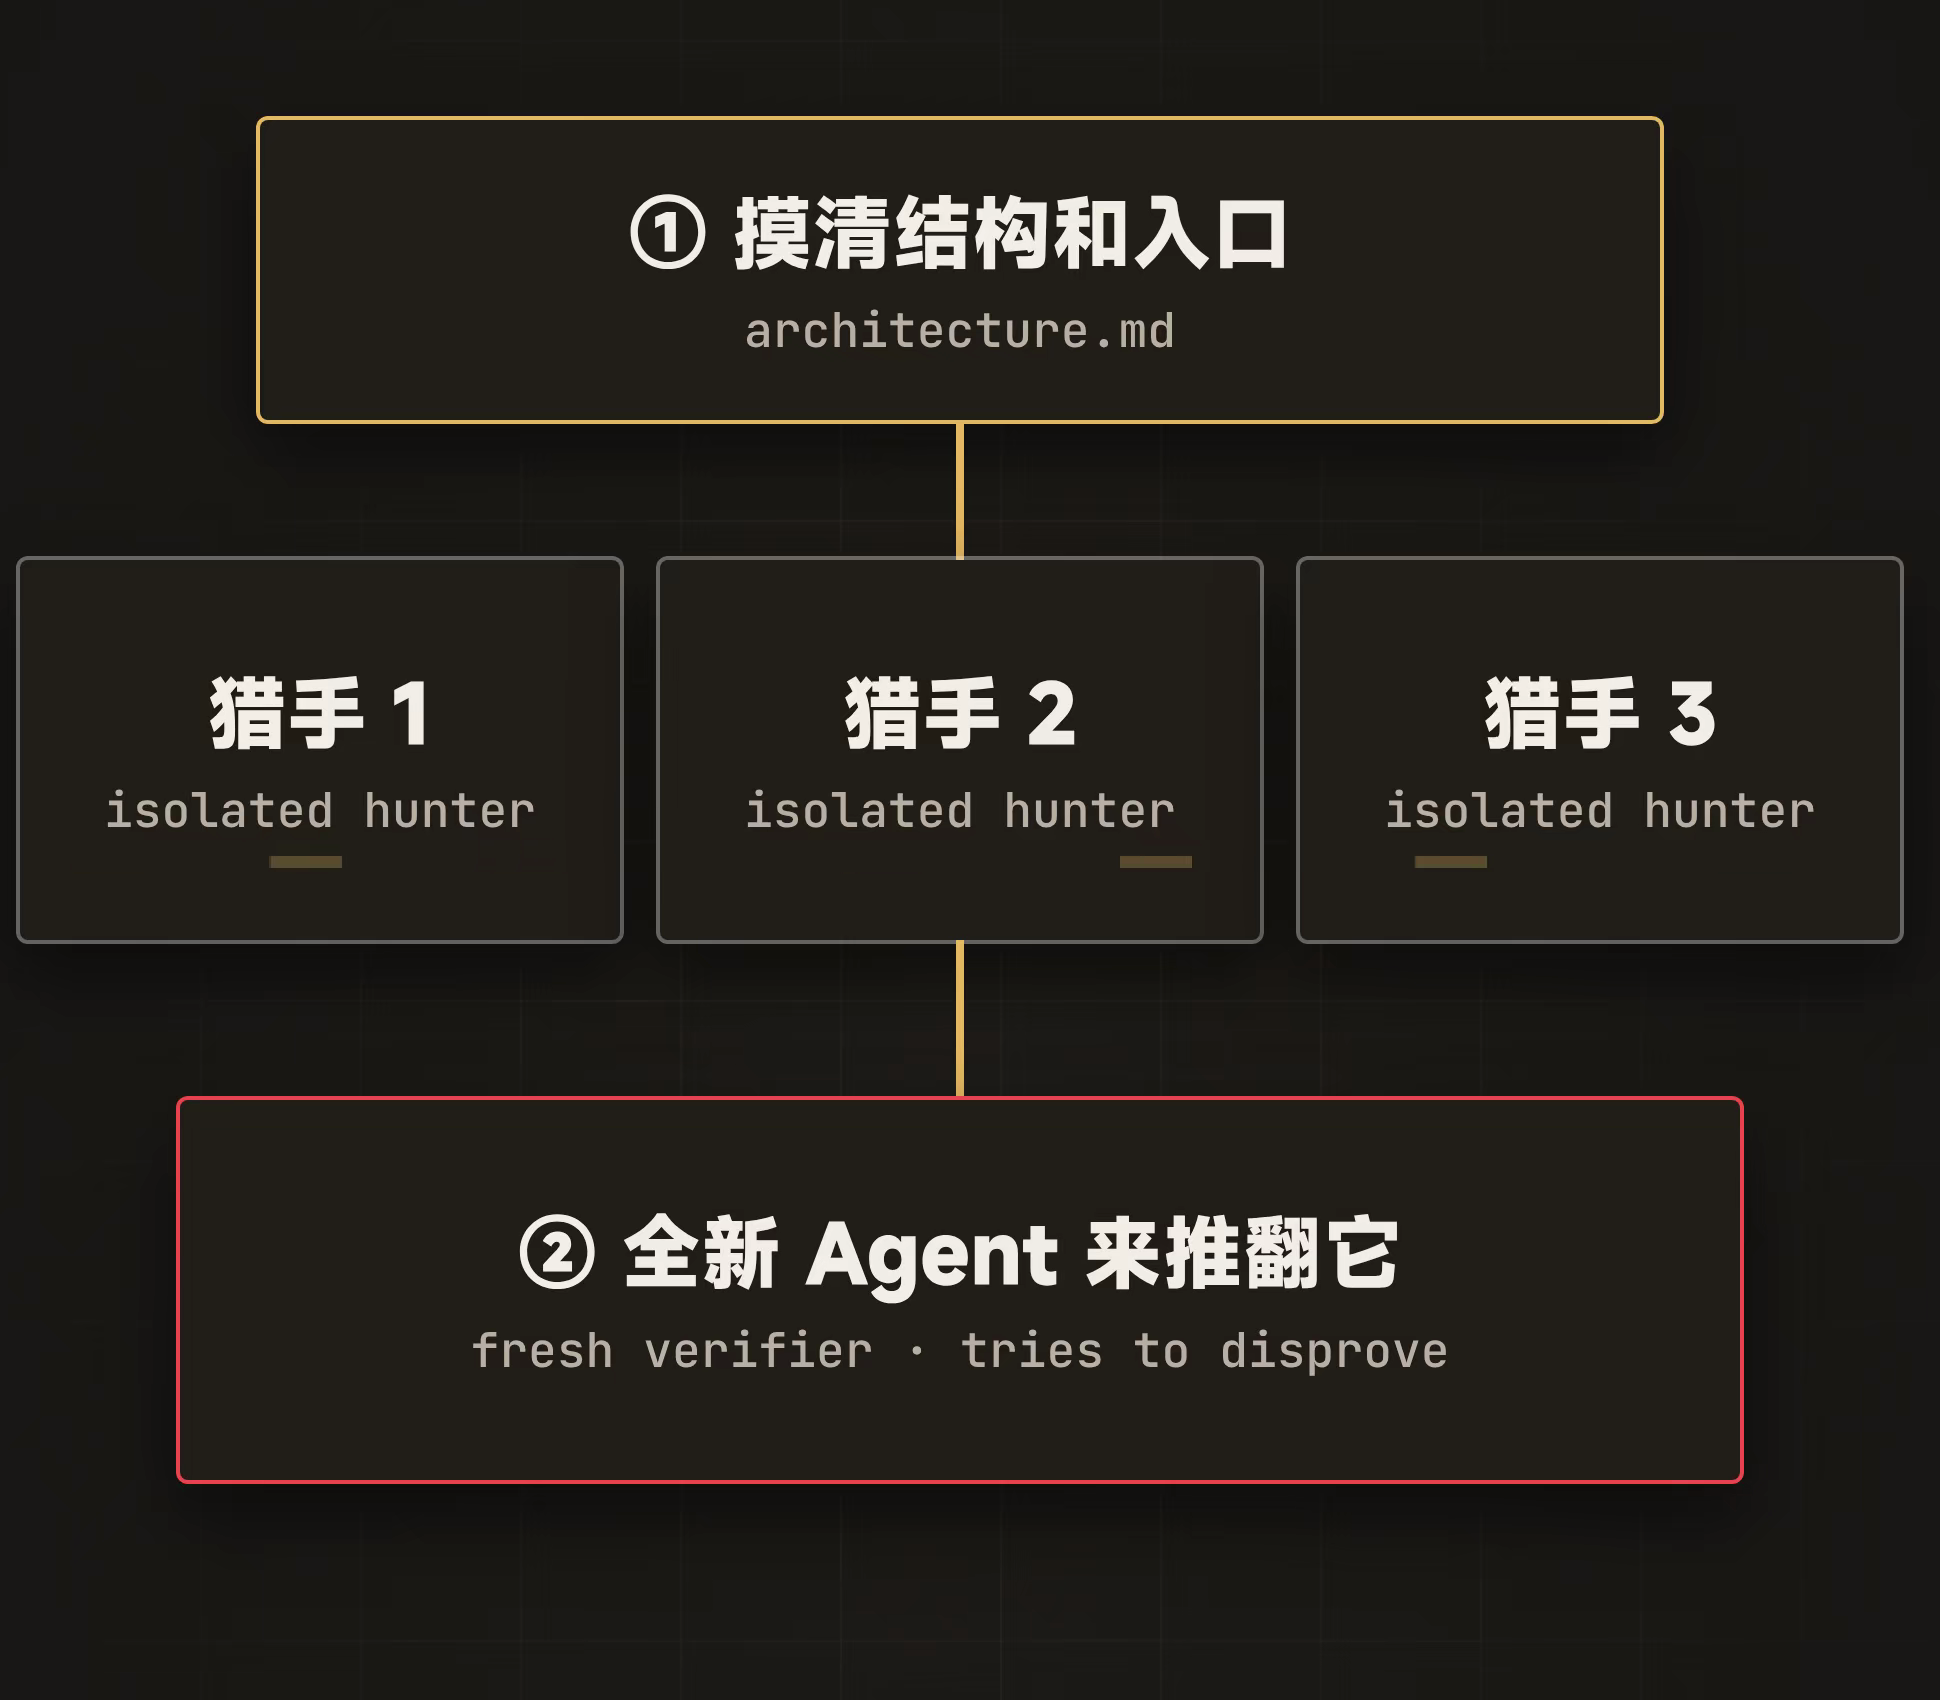
侦察、独立查找与新Agent复核的流程
按状态看结果,再安排后续处理
把条目区分为confirmed、needs_validation和rejected。已确认条目用于继续定位和修复;待验证条目保留缺少的依据;已排除条目保留排除理由,避免下一次重复调查。
阅读报告时,先看影响范围和依据,再看严重程度标签。对准备修改的条目记录对应位置及验证办法,修改后重新检查相关路径。报告中的问题数量和示例等级,不代表另一个项目会得到同样的结果。
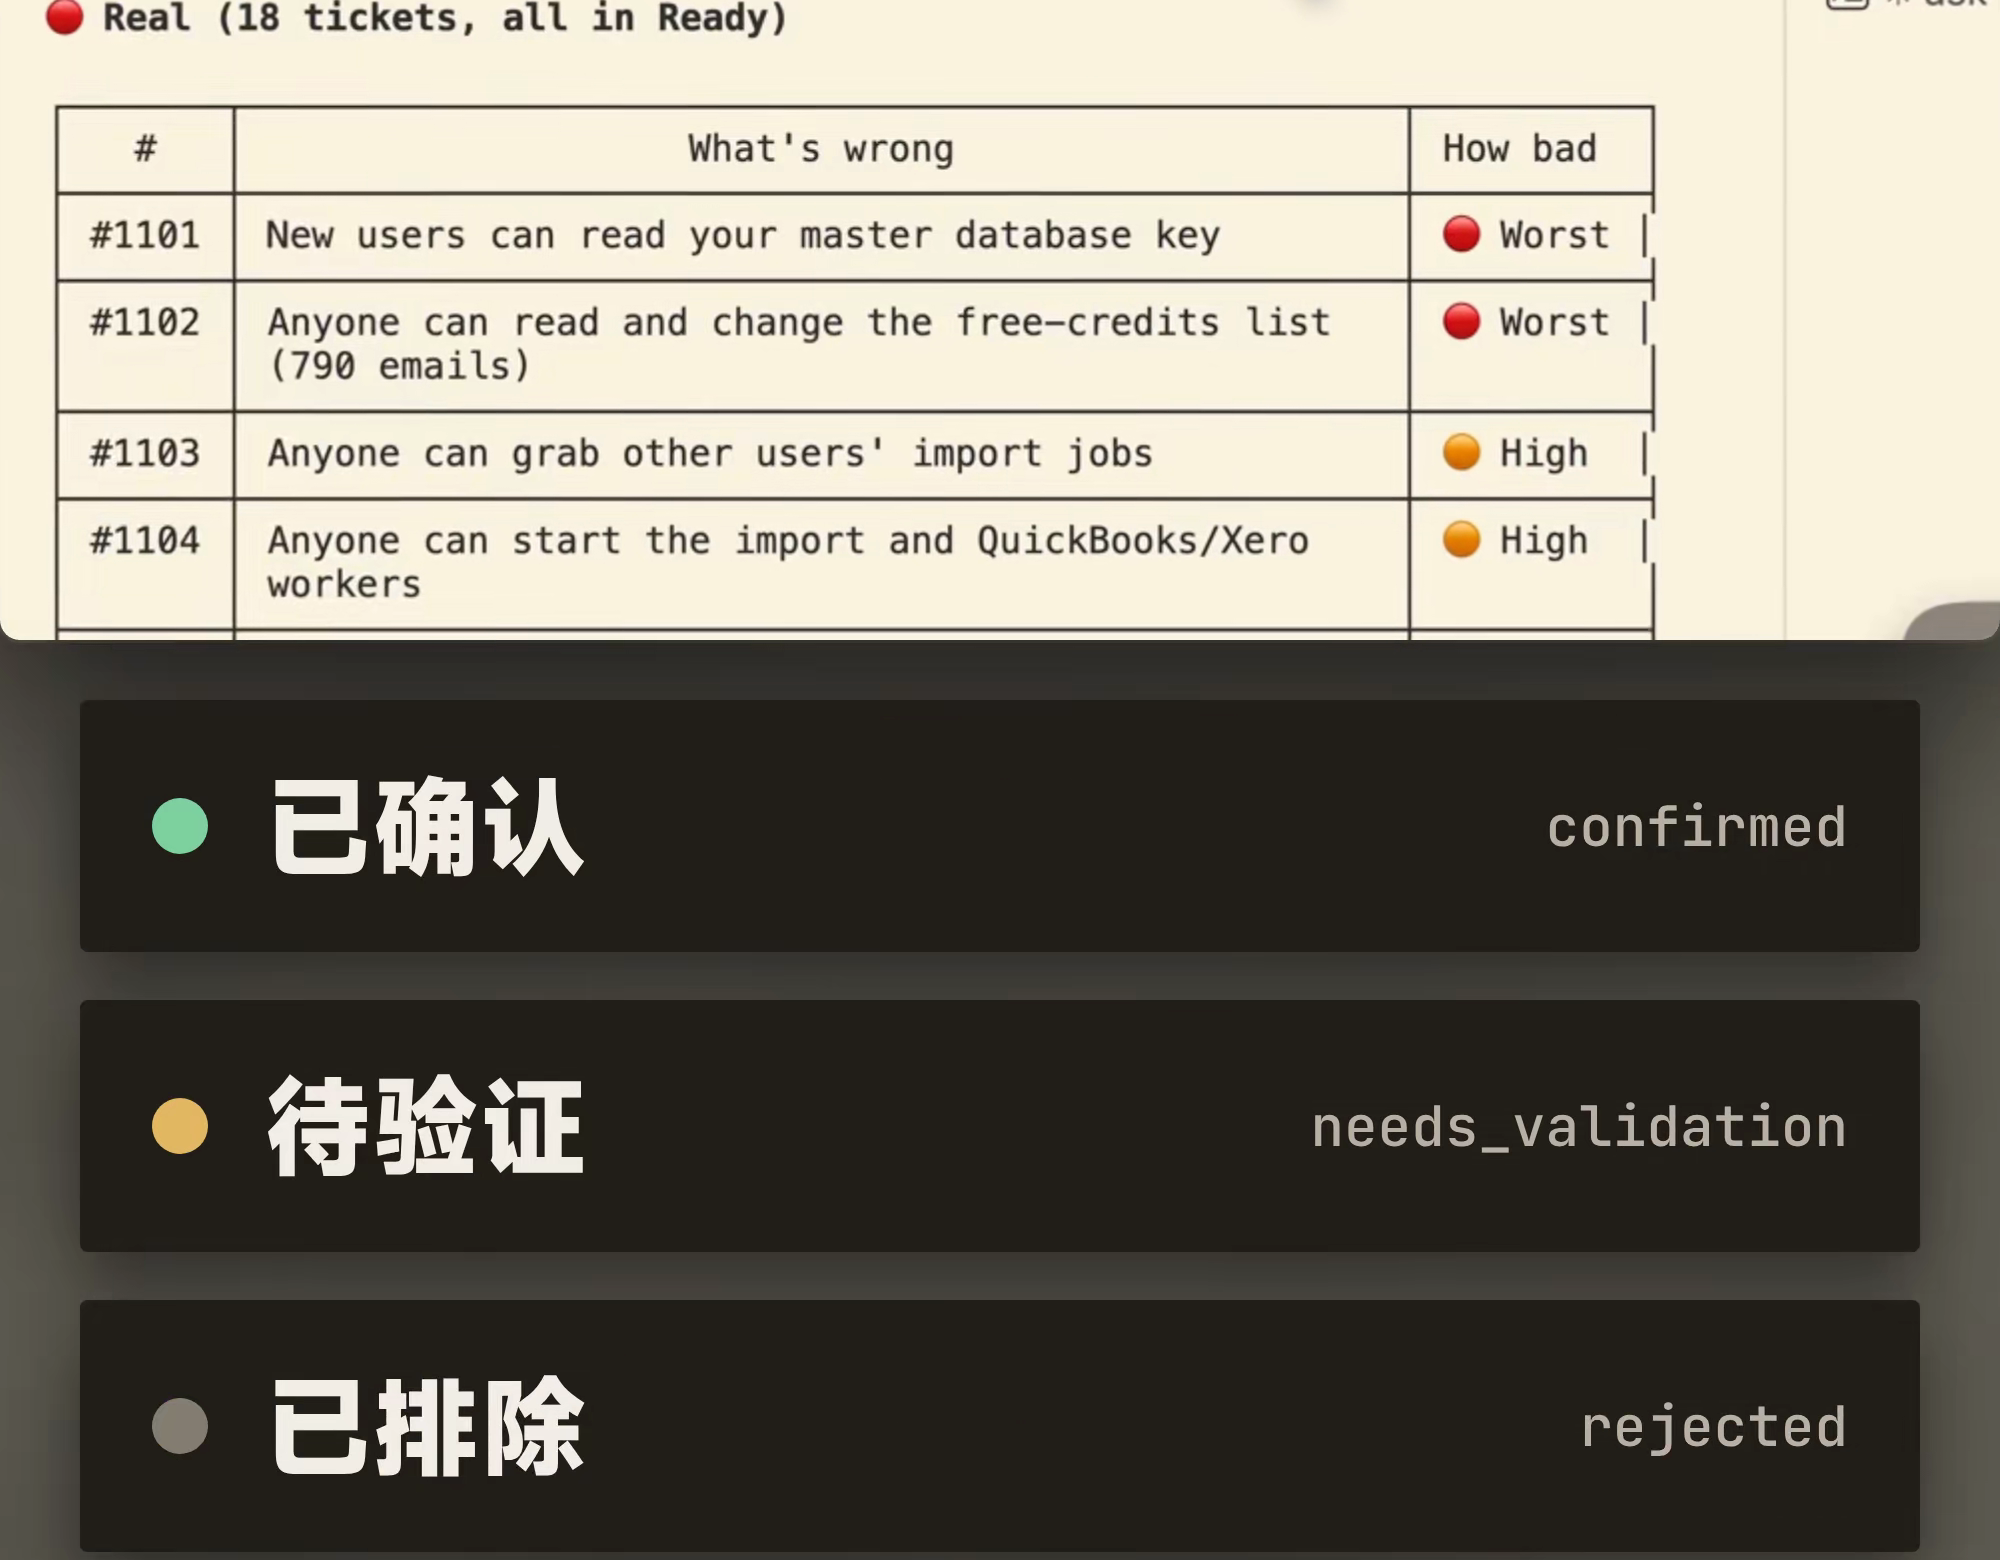
审计条目及confirmed、needs_validation、rejected分类


















