








cloudflare回源后php通过读取http头中的x-forwarded-for或cf-connecting-ip获取用户公网ip。具体做法是优先检查$_server['http_cf_connecting_ip'],若为空则回退到$_server['http_x_forwarded_for']并取第一个逗号分隔的ip。这样做能确保在cdn代理环境下获得真实客户端地址。
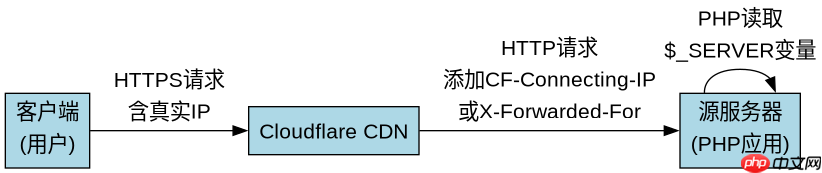
X-Forwarded-For与CF-Connecting-IP的区别
这两个头部都包含客户端IP,但来源不同。CF-Connecting-IP由Cloudflare直接设置,只包含最终用户的IP;X-Forwarded-For可能经过多层代理,包含完整的IP链。开发者应根据安全需求选择使用哪个头部。
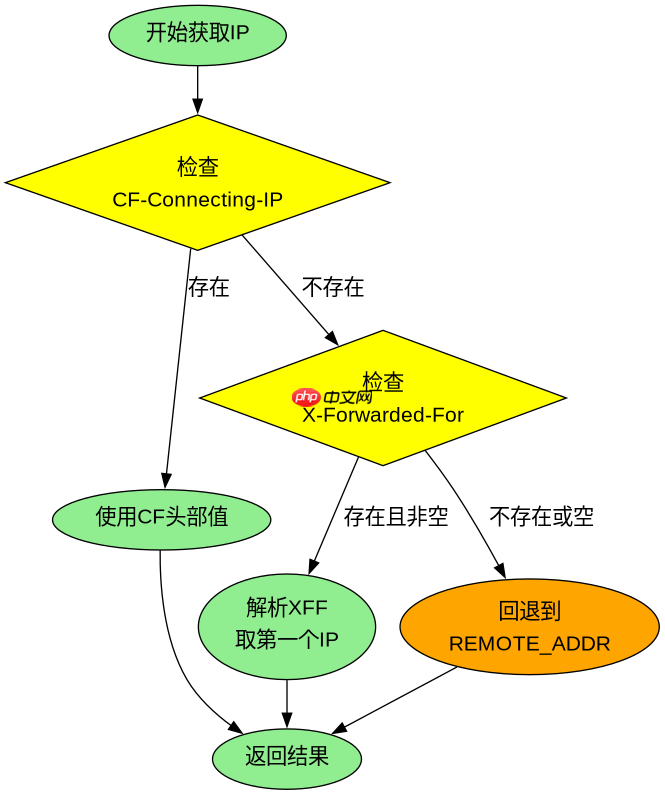
<?php
// 优先使用Cloudflare专用头部
$ip = $_SERVER['HTTP_CF_CONNECTING_IP'] ?? '';
if (empty($ip)) {
    // 回退到标准转发头部
    $xff = $_SERVER['HTTP_X_FORWARDED_FOR'] ?? '';
    if (!empty($xff)) {
        $parts = explode(',', $xff);
        $ip = trim($parts[0]);
    }
}
echo $ip ?: 'Unknown';
?>
预期输出:当用户IP为203.0.113.5时,输出203.0.113.5。若未配置Cloudflare,则从XFF中解析第一个IP。
立即学习“PHP免费学习笔记(深入)”;

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何验证获取的IP是否可信
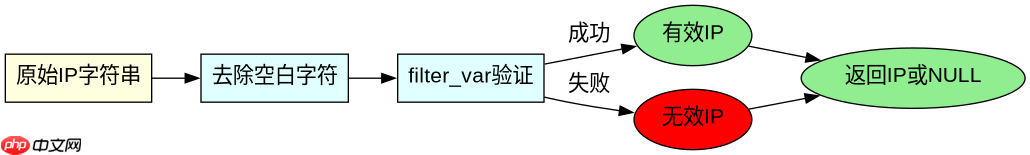
获取IP后需要验证其合法性,防止伪造请求。通过filter_var函数配合FILTER_VALIDATE_IP进行格式校验,确保返回的是有效的IPv4或IPv6地址。这一步骤对安全审计和日志记录至关重要。
<?php
function getValidClientIp() {
    $rawIp = $_SERVER['HTTP_CF_CONNECTING_IP'] ??
             $_SERVER['HTTP_X_FORWARDED_FOR'] ??
             $_SERVER['REMOTE_ADDR'];

    // 处理XFF多IP情况
    if (strpos($rawIp, ',') !== false) {
        $rawIp = explode(',', $rawIp)[0];
    }

    $rawIp = trim($rawIp);

    // 验证IP格式
    if (filter_var($rawIp, FILTER_VALIDATE_IP)) {
        return $rawIp;
    }

    return null;
}

$result = getValidClientIp();
var_dump($result);
?>
预期输出:输入有效IP时返回字符串,无效输入返回NULL。这确保了后续业务逻辑只处理合法地址。
当REMOTE_ADDR被覆盖时如何处理
在Cloudflare环境下,$_SERVER['REMOTE_ADDR']通常显示为Cloudflare边缘节点的IP而非用户真实IP。此时必须依赖HTTP头部信息。如果头部缺失,只能回退到REMOTE_ADDR,但这会导致IP不准确。开发者应明确这种限制并在文档中说明。



















