








在 nginx 中配置动态变量映射,核心是使用 map 模块将请求中的特定变量(如 $http_x_forwarded_for、$request_uri 或自定义变量)的值映射到另一个变量。通过定义映射规则表,nginx 会在处理请求时根据输入变量的值查找对应的输出值,从而实现基于内容的动态路由、重写或条件判断。
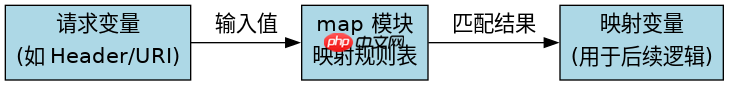
如何根据 HTTP Header 进行 IP 白名单映射?
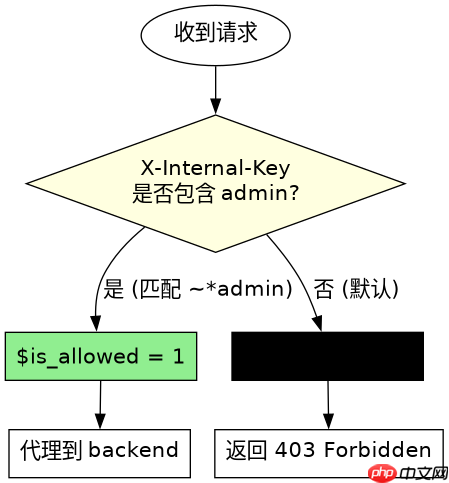
若要根据客户端发送的自定义 Header 进行 IP 白名单校验,可以使用 map 指令结合正则表达式匹配。当 Header 值符合特定格式时,映射变量返回允许访问的标志;否则返回拒绝标志。这种方式常用于 API 网关或内部服务调用鉴权。
server {
    listen 80;

    # 定义映射:如果 X-Internal-Key 包含 "admin",则 $is_allowed 为 1
    map $http_x_internal_key $is_allowed {
        default 0;
        ~*admin 1;
    }

    location /api/data {
        # 检查映射结果
        if ($is_allowed = 0) {
            return 403 "Forbidden";
        }
        proxy_pass http://backend;
    }
}
在上述配置中,map 块定义了从 $http_x_internal_key 到 $is_allowed 的映射。默认值为 0,表示禁止访问。当请求头 X-Internal-Key 的值包含 "admin" 字符串时(忽略大小写),正则表达式 ~*admin 匹配成功,$is_allowed 被赋值为 1。在 location 块中,通过 if 指令判断该变量,若为 0 则直接返回 403 错误,否则代理请求到后端。这种配置实现了基于 Header 内容的动态访问控制。
如何根据 URI 路径前缀映射不同的后端服务器组?
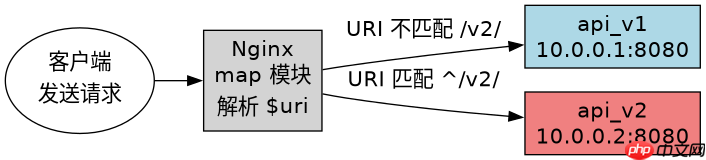
若需要根据 URL 的路径前缀将流量分发到不同的后端服务器组,可以配置 map 将 $uri 映射到具体的后端地址变量。这种方法适用于多租户架构或微服务路由场景,能够根据请求路径动态选择目标服务。

upstream api_v1 {
    server 10.0.0.1:8080;
}
upstream api_v2 {
    server 10.0.0.2:8080;
}

server {
    listen 80;

    # 定义映射:根据 URI 前缀选择后端
    map $uri $backend_group {
        default     api_v1;
        ~^/v2/      api_v2;
    }

    location / {
        proxy_pass http://$backend_group;
    }
}
在此配置中,map 指令监听 $uri 变量。默认情况下,所有请求都映射到 api_v1 上游组。当 URI 以 /v2/ 开头时,正则表达式 ~^/v2/ 匹配成功,$backend_group 被赋值为 api_v2。在 location 块中,proxy_pass 使用动态变量 $backend_group 作为目标地址。这样,访问 /api/test 会转发到 v1 后端,而访问 /v2/api/test 则会转发到 v2 后端。这种机制实现了基于路径的动态路由分发。
当映射变量未匹配任何规则时,其默认值如何影响后续逻辑?
当请求变量未匹配 map 中定义的任意规则时,映射变量将取 default 指定的值。这个默认值在后续的逻辑判断中起到兜底作用,确保即使出现未知输入,系统也能执行确定的行为,避免变量为空导致的意外错误。
在之前的示例中,map 块均显式声明了 default 值。例如在 IP 白名单场景中,若 X-Internal-Key 不包含 "admin",$is_allowed 为 0,触发 403 响应。在 URI 路由场景中,若 URI 不以 /v2/ 开头,$backend_group 为 api_v1,请求被路由至 v1 后端。若省略 default,Nginx 会将映射变量设为空字符串,这可能导致 proxy_pass 指向无效地址或 if 判断失败。因此,始终明确指定默认值是保证映射逻辑健壮性的关键。开发者应确保每个 map 块都有明确的默认分支,以覆盖所有可能的输入情况。


















