








在 javascript 中实现接口请求结果加密,核心做法是在 fetch 的响应处理阶段拦截数据。具体而言,你需要获取响应流(response stream),将其转换为文本或二进制格式后,使用解密算法还原明文,最后构造一个新的 response 对象返回给调用者。这样业务代码无需关心底层加解密细节,直接获得解密后的数据。
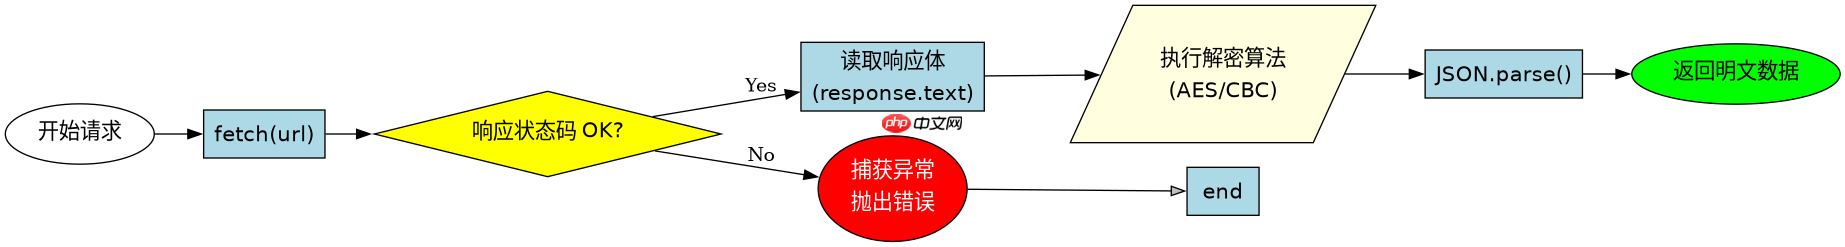
如何封装一个通用的解密 Fetch 函数
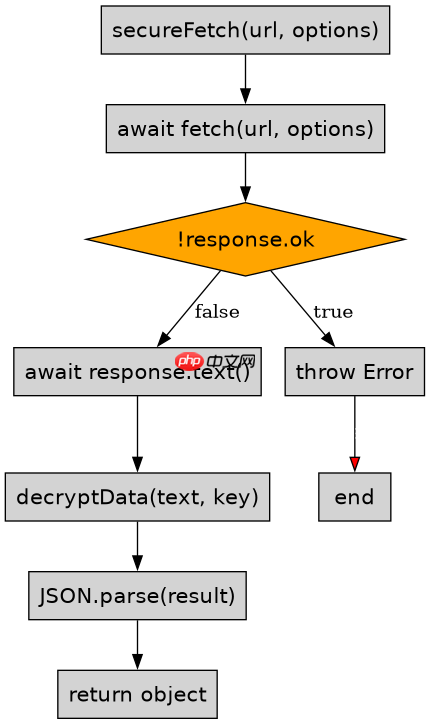
通过定义一个高阶函数或包装器,可以统一处理所有 API 请求的解密逻辑。该函数接收原始 URL 和配置项,发起请求后检查状态码,若成功则读取响应体并执行解密操作,失败则抛出异常。这种模式确保了错误处理和解密流程的一致性。
const crypto = require('crypto');

// 假设使用 AES-256-CBC 进行解密
function decryptData(encryptedText, key) {
    const iv = Buffer.from(key.slice(0, 16), 'hex');
    const keyBuffer = Buffer.from(key.slice(16, 48), 'hex');
    const encryptedBuff = Buffer.from(encryptedText, 'base64');

    const decipher = crypto.createDecipheriv('aes-256-cbc', keyBuffer, iv);
    let decrypted = decipher.update(encryptedBuff, undefined, 'utf8');
    decrypted += decipher.final('utf8');
    return JSON.parse(decrypted);
}

async function secureFetch(url, options = {}) {
    try {
        const response = await fetch(url, options);
        if (!response.ok) throw new Error(`HTTP error! status: ${response.status}`);

        const encryptedJson = await response.text();
        // 实际场景中 key 应从安全存储获取
        const secretKey = process.env.API_SECRET_KEY;
        const data = decryptData(encryptedJson, secretKey);

        return data;
    } catch (error) {
        console.error('Fetch failed:', error);
        throw error;
    }
}

// 使用示例
secureFetch('/api/protected-data').then(console.log);
上述代码展示了 Node.js 环境下使用原生 crypto 模块解密的完整流程。输入为 Base64 编码的密文,输出为解析后的 JSON 对象。调用 secureFetch 即可替代原生 fetch,自动完成解密步骤。
立即学习“Java免费学习笔记(深入)”;

如何处理流式响应中的大文件解密
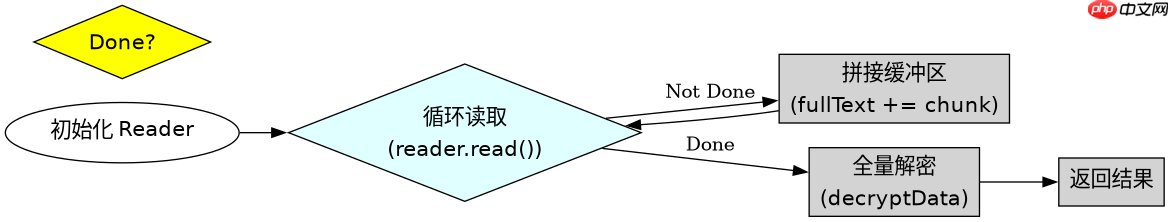
当接口返回的数据量较大时,一次性加载到内存可能导致性能问题。此时应利用 ReadableStream 对数据进行分块处理。通过 response.body.getReader() 读取数据块,逐块解密后拼接,或者使用 Transform Stream 实时转换数据流。这种方式适用于下载大文件或实时数据推送场景。
async function streamDecryptFetch(url, key) {
    const response = await fetch(url);
    if (!response.body) throw new Error('No body');

    const reader = response.body.getReader();
    const decoder = new TextDecoder();
    let fullEncryptedText = '';

    while (true) {
        const { done, value } = await reader.read();
        if (done) break;
        fullEncryptedText += decoder.decode(value, { stream: true });
    }

    // 注意:对于流式传输,通常建议在服务端分块加密
    // 此处演示全量读取后解密,适合中等大小数据
    return decryptData(fullEncryptedText, key);
}
该方案先收集所有数据块,再统一解密。对于真正的超大数据,建议结合 TransformStream 实现边收边解,避免内存溢出。密钥管理同样重要,需确保 key 不在前端硬编码,而是通过安全通道获取。
解密失败时如何区分网络错误与数据损坏
在解密过程中,可能会遇到两种不同的异常情况:一是网络请求本身失败(如超时、404),二是数据被篡改或密钥错误导致解密算法抛出异常。为了准确排查问题,需要分别捕获 fetch 抛出的网络和 HTTP 错误,以及解密函数内部抛出的格式或密码学错误。通过判断错误类型,可以明确是通信链路问题还是数据完整性问题。
在实际开发中,建议将解密逻辑包裹在独立的 try...catch 块中,并与外层 fetch 的错误处理分离。例如,若 decryptData 抛出 TypeError 或 Error: Invalid padding,则说明密文无效;若 fetch 抛出 NetworkError,则说明连接中断。这种分层处理有助于快速定位故障源。

















