








查看 falcon 签名耗时最直接的方法是在 javascript 运行时中利用 performance.now() 对签名函数进行高精度计时,或者在 node.js 环境中使用 process.hrtime.bigint() 获取纳秒级时间戳。通过包裹具体的签名调用代码并计算差值,可以准确获得单次签名的执行耗时,从而评估性能瓶颈。

如何精确测量单次签名调用的耗时
要精确测量单次签名耗时,应使用 performance.now() 获取调用前后的时间戳并相减。该方法返回以毫秒为单位的浮点数,精度通常可达微秒级,足以覆盖大多数签名算法的执行时间。关键在于将计时逻辑直接包裹在签名函数的调用处,避免包含其他无关操作的时间。
const crypto = require('crypto');

function measureSignTime() {
  const privateKey = crypto.generateKeyPairSync('rsa', {
    modulusLength: 2048,
    publicKeyEncoding: { type: 'spki', format: 'pem' },
    privateKeyEncoding: { type: 'pkcs8', format: 'pem' }
  }).privateKey;

  const data = Buffer.from('test data for signing');
  const signAlgorithm = 'sha256';

  // 开始计时
  const start = performance.now();

  // 执行签名
  const signature = crypto.sign(
    signAlgorithm,
    data,
    privateKey
  );

  // 结束计时
  const end = performance.now();

  console.log(`Signature time: ${(end - start).toFixed(3)} ms`);
  return { signature, duration: end - start };
}

measureSignTime();
运行上述代码会输出类似 Signature time: 1.234 ms 的结果。返回值中的 duration 字段即为精确的耗时数值。注意 performance.now() 是单调时钟,不受系统时间调整影响,适合性能分析。
立即学习“Java免费学习笔记(深入)”;

如何在高频调用场景下统计平均签名耗时
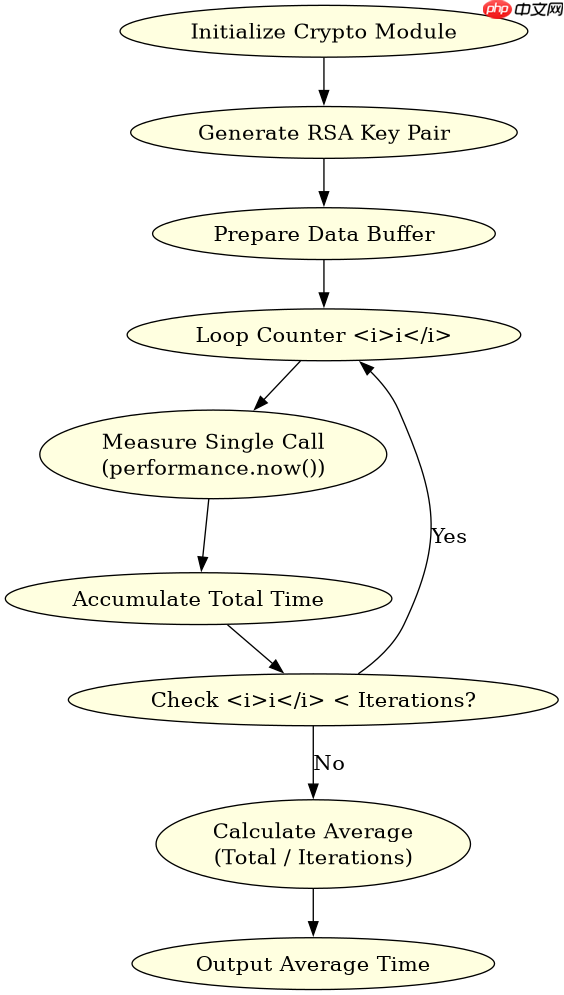
在高频调用场景下,单次测量的噪声较大,应通过多次迭代计算平均耗时。使用循环执行签名操作,累加总耗时后除以调用次数,可以得到更稳定的平均值。这种方法能有效平滑掉操作系统调度、垃圾回收等随机因素带来的波动。

const crypto = require('crypto');

function measureAverageSignTime(iterations = 100) {
  const privateKey = crypto.generateKeyPairSync('rsa', {
    modulusLength: 2048,
    publicKeyEncoding: { type: 'spki', format: 'pem' },
    privateKeyEncoding: { type: 'pkcs8', format: 'pem' }
  }).privateKey;

  const data = Buffer.from('test data for signing');
  const signAlgorithm = 'sha256';

  let totalTime = 0;

  for (let i = 0; i < iterations; i++) {
    const start = performance.now();
    crypto.sign(signAlgorithm, data, privateKey);
    const end = performance.now();
    totalTime += (end - start);
  }

  const averageTime = totalTime / iterations;
  console.log(`Average signature time over ${iterations} calls: ${averageTime.toFixed(3)} ms`);
  return averageTime;
}

measureAverageSignTime(100);
该脚本执行后会输出平均耗时,例如 Average signature time over 100 calls: 1.150 ms。通过增加 iterations 参数可以提高统计的准确性,但需注意不要导致内存溢出或执行时间过长。此方法适用于基准测试和性能回归检测。
RSA-2048 签名在不同数据长度下的耗时变化
RSA 签名的耗时主要取决于私钥模数长度和数据块大小。对于固定的 RSA-2048 密钥,签名耗时相对稳定,因为加密运算基于固定长度的模数。然而,如果数据经过哈希处理后的长度接近或超过模数长度限制,可能会引发异常或需要填充策略调整,从而影响实际耗时。在实际应用中,数据通常先通过 SHA-256 等算法固定为 32 字节,因此数据长度本身对 RSA 签名耗时的直接影响较小,主要开销在于大数运算。



















