








java jdbc 处理批量操作事务数据加密的核心做法是:在开启自动提交关闭的事务中,使用 addbatch() 和 executebatch() 进行批量插入或更新,并在 finally 块中根据执行结果决定 commit() 还是 rollback()。对于数据加密,通常建议在应用层使用 cipher 对明文数据进行 aes 加密后,再将密文作为参数传入 preparedstatement 的占位符中,确保数据在传输到数据库前已是密文状态。若需验证不同输入下的加密与事务行为,可构造包含正常数据和异常数据的测试用例。

JDBC 批量操作的事务控制流程是怎样的
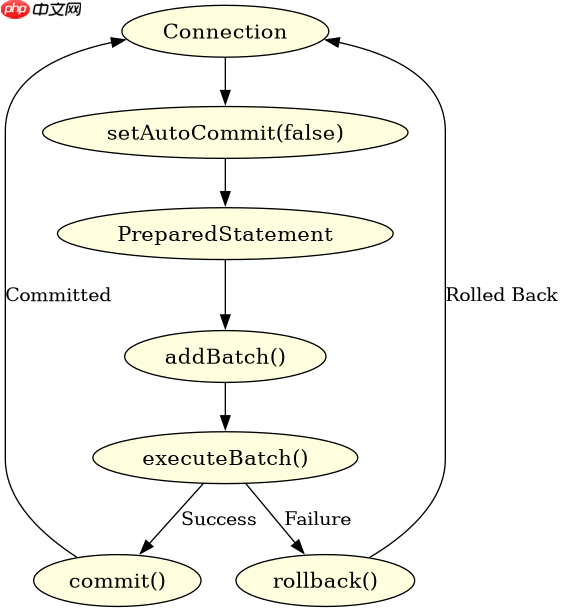
JDBC 批量操作的事务控制依赖于 Connection 对象的自动提交机制。默认情况下,JDBC 连接是自动提交的,每条 SQL 语句都会立即生效。为了实现批量操作的事务一致性,必须通过 connection.setAutoCommit(false) 关闭自动提交。随后,将多条 SQL 语句添加到批处理队列中,最后调用 executeBatch() 一次性执行。如果执行过程中发生异常,应捕获异常并调用 connection.rollback() 回滚所有已添加但未成功提交的更改;如果执行成功,则调用 connection.commit() 提交事务。这种机制确保了批量操作的原子性,即要么全部成功,要么全部失败。
import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;
import java.sql.SQLException;

public class BatchTransactionExample {
    public static void main(String[] args) {
        String url = "jdbc:mysql://localhost:3306/testdb";
        String user = "root";
        String password = "password";

        // 模拟批量数据
        String[] names = {"Alice", "Bob", "Charlie"};
        String[] emails = {"alice@example.com", "bob@example.com", "charlie@example.com"};

        try (Connection connection = DriverManager.getConnection(url, user, password)) {
            // 1. 关闭自动提交
            connection.setAutoCommit(false);

            String sql = "INSERT INTO users (name, email) VALUES (?, ?)";
            try (PreparedStatement pstmt = connection.prepareStatement(sql)) {
                for (int i = 0; i < names.length; i++) {
                    // 2. 设置参数并添加到批处理
                    pstmt.setString(1, names[i]);
                    pstmt.setString(2, emails[i]);
                    pstmt.addBatch();
                }

                // 3. 执行批处理
                int[] results = pstmt.executeBatch();
                System.out.println("Batch execution completed. Results: " + java.util.Arrays.toString(results));

                // 4. 提交事务
                connection.commit();
                System.out.println("Transaction committed successfully.");
            } catch (SQLException e) {
                // 5. 发生异常时回滚
                if (connection != null) {
                    try {
                        connection.rollback();
                        System.err.println("Transaction rolled back due to error: " + e.getMessage());
                    } catch (SQLException ex) {
                        ex.printStackTrace();
                    }
                }
                throw e;
            }
        } catch (SQLException e) {
            e.printStackTrace();
        }
    }
}
如何在 JDBC 批量操作中集成数据加密
在 JDBC 批量操作中集成数据加密,最佳实践是在应用层对敏感字段(如密码、身份证号)进行加密后再存入数据库。可以使用 Java Cryptography Architecture (JCA) 中的 Cipher 类配合 AES 算法实现对称加密。具体步骤是:生成一个固定的密钥(Key),创建 Cipher 实例并初始化为加密模式,将明文转换为字节数组,调用 Cipher.doFinal() 得到密文字节数组,最后将密文转换为十六进制字符串或 Base64 编码字符串,作为参数传递给 PreparedStatement。这样,即使数据库被非法访问,攻击者也无法直接读取明文数据。需要注意的是,加密和解密过程应在应用层完成,而不是在数据库中,以保持灵活性和安全性。

立即学习“Java免费学习笔记(深入)”;

import javax.crypto.Cipher;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;
import javax.crypto.spec.GCMParameterSpec;
import java.nio.ByteBuffer;
import java.security.SecureRandom;
import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;
import java.sql.SQLException;
import java.util.Base64;

public class EncryptedBatchExample {
    private static final String ALGORITHM = "AES/GCM/NoPadding";
    private static SecretKey secretKey;
    private static final byte[] IV = new byte[12]; // GCM recommended IV size

    static {
        try {
            // 初始化密钥(实际应用中应从安全存储获取)
            KeyGenerator keyGen = KeyGenerator.getInstance("AES");
            keyGen.init(256);
            secretKey = keyGen.generateKey();
            new SecureRandom().nextBytes(IV);
        } catch (Exception e) {
            throw new RuntimeException("Failed to initialize encryption", e);
        }
    }

    public static String encrypt(String plaintext) throws Exception {
        Cipher cipher = Cipher.getInstance(ALGORITHM);
        cipher.init(Cipher.ENCRYPT_MODE, secretKey, new GCMParameterSpec(128, IV));
        byte[] encryptedBytes = cipher.doFinal(plaintext.getBytes());
        // 将 IV 和密文组合,以便解密时使用相同的 IV
        ByteBuffer buffer = ByteBuffer.allocate(IV.length + encryptedBytes.length);
        buffer.put(IV);
        buffer.put(encryptedBytes);
        return Base64.getEncoder().encodeToString(buffer.array());
    }

    public static void main(String[] args) {
        String url = "jdbc:mysql://localhost:3306/testdb";
        String user = "root";
        String password = "password";

        String[] sensitiveData = {"secret1", "secret2", "secret3"};

        try (Connection connection = DriverManager.getConnection(url, user, password)) {
            connection.setAutoCommit(false);

            String sql = "INSERT INTO secure_data (value) VALUES (?)";
            try (PreparedStatement pstmt = connection.prepareStatement(sql)) {
                for (String data : sensitiveData) {
                    String encryptedValue = encrypt(data);
                    pstmt.setString(1, encryptedValue);
                    pstmt.addBatch();
                }

                int[] results = pstmt.executeBatch();
                connection.commit();
                System.out.println("Encrypted batch inserted successfully.");
            } catch (SQLException e) {
                connection.rollback();
                e.printStackTrace();
            }
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}
当批量操作中某一条记录加密失败时,事务会如何响应
当批量操作中某一条记录加密失败时,由于加密操作发生在 addBatch() 之前,因此 addBatch() 本身不会抛出加密相关的异常。但是,如果加密逻辑中存在错误(如密钥无效、数据格式错误),这些异常会在循环内部被捕获或传播。如果异常在循环内未被捕获,程序会立即跳出循环,executeBatch() 不会被调用,事务仍处于未提交状态。此时,如果在 try-catch 块中捕获了异常并调用了 rollback(),则整个批量操作将被回滚,没有任何数据被持久化。如果异常在循环内被忽略或处理不当,导致 executeBatch() 被调用但部分记录因其他原因(如数据库约束)失败,则 executeBatch() 可能抛出 BatchUpdateException,此时同样需要捕获该异常并回滚事务。总之,任何导致批量操作无法完整执行的异常情况,都应触发事务回滚,以保证数据一致性。



















