








在 javascript 中实现 saml 策略的核心做法是:使用 fetch 发起请求,通过检查响应头中的 set-cookie 或响应体中的 saml 断言(saml response),将 saml 令牌存储到 cookie 或 localstorage 中,并在后续请求中自动携带该凭证。具体而言,若服务端采用单点登录(sso)流程,通常由身份提供商(idp)重定向回应用端并附带 saml response,此时需拦截该响应,解析其中的 samlresponse 参数,将其作为安全 cookie 设置给浏览器;若为 api 调用场景,则需在每次请求的 header 中注入已获取的 saml token(如 jwt 格式转换后)。此过程需确保跨域资源共享(cors)配置正确,并处理可能的 csrf 风险。
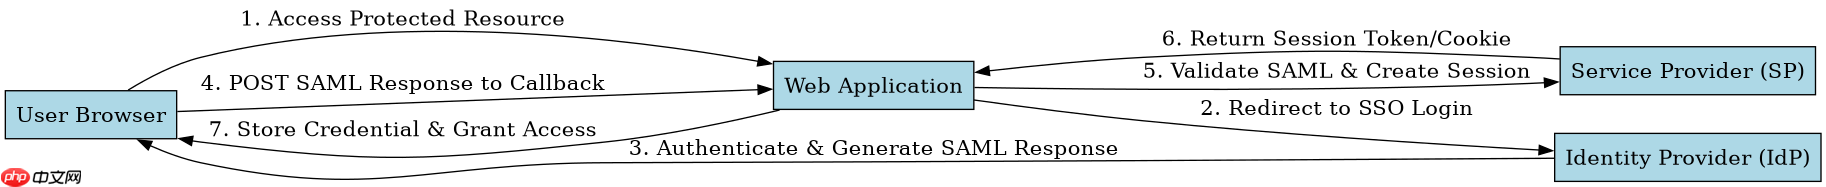
如何拦截 SAML 响应并存储凭证?
当用户从 IdP 重定向回应用时,URL 查询参数或 POST 数据中包含 SAMLResponse。开发者应编写一个函数解析该参数,验证其签名(若需严格安全),然后将其存入 HttpOnly Cookie 或通过后端代理转发至前端存储。关键在于避免直接在前端解密敏感断言,而是依赖后端会话管理。
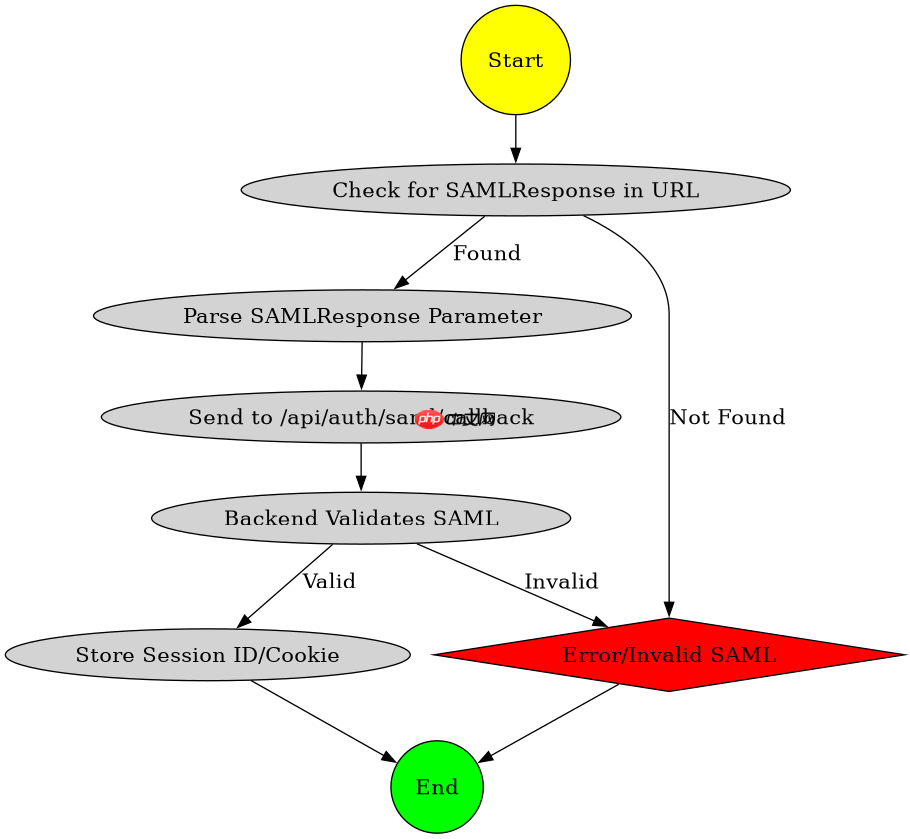
const urlParams = new URLSearchParams(window.location.search);
const samlResponse = urlParams.get('SAMLResponse');
if (samlResponse) {
  // 假设后端提供接口接收 SAML Response 并返回 Session ID
  fetch('/api/auth/saml/callback', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ SAMLResponse: samlResponse })
  })
  .then(res => res.json())
  .then(data => {
    console.log('Session established:', data.sessionId);
    // 后续请求可携带 sessionId 或使用自动管理的 Cookie
  });
}
如何在后续 API 请求中自动携带 SAML 凭证?
一旦会话建立,所有对受保护资源的 fetch 请求必须包含认证信息。最佳实践是利用浏览器的 Cookie 自动携带机制(若服务端设置 HttpOnly; Secure; SameSite=Strict),或在自定义 Header 中注入 Token。若使用 Token 模式,需在每次请求前检查 Token 有效性,必要时刷新。

立即学习“Java免费学习笔记(深入)”;

// 示例:封装带认证的 fetch
function authenticatedFetch(url, options = {}) {
  const token = localStorage.getItem('saml_token'); // 或从 Cookie 读取
  const headers = {
    ...options.headers,
    'Authorization': `Bearer ${token}`
  };
  return fetch(url, { ...options, headers });
}

// 使用
authenticatedFetch('/api/user/profile')
  .then(res => res.json())
  .then(data => console.log('User data:', data));
如何处理 SAML 响应中的 NameID 和属性映射?
SAML 响应中的 NameID 标识用户唯一身份,而 AttributeStatement 包含角色、邮箱等业务属性。前端通常不直接解析这些 XML 内容,而是交由后端验证后返回结构化 JSON。但若需前端展示用户信息,可通过后端接口获取映射后的数据。例如,后端解析 SAML 后返回 { nameId: 'user@example.com', roles: ['admin'] },前端据此渲染 UI。关键点是确保属性名与前端预期一致,并处理缺失属性的默认值。


















