








排查类加载器泄漏的核心在于确认是否存在大量未被回收的 classloader 实例及其关联的 class 对象,通常通过 jvm 堆转储(heap dump)结合内存分析工具来定位。具体做法是生成堆快照后,在工具中按 java.lang.classloader 类型筛选实例,检查其 class$0 或 class$$n 字段引用的类数量,若发现某个加载器持有大量类且无法被 gc 根可达路径回收,即可判定为泄漏。此外,需重点排查使用了静态集合缓存、未关闭的资源监听器或线程局部变量等导致类加载器无法卸载的场景。
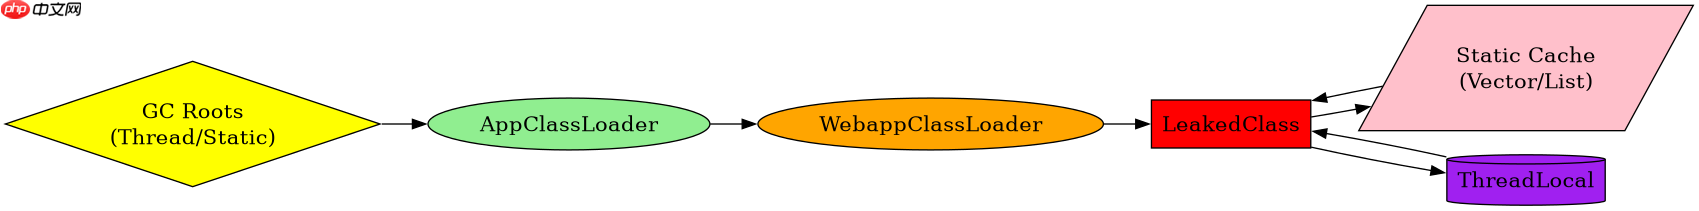
如何识别 ClassLoader 泄漏的具体特征
识别类加载器泄漏主要观察堆内存中 ClassLoader 实例的数量异常增长以及其持有的 Class 对象数量。正常情况下,当类加载器不再被引用时,它加载的所有类都应该能被垃圾回收。如果通过 MAT (Memory Analyzer Tool) 或 JVisualVM 发现某个特定的 ClassLoader 实例(如 Tomcat 的 WebappClassLoader)持有数百甚至数千个 Class 对象,并且这些对象构成了一个巨大的“支配树”(Dominator Tree),这通常是泄漏的直接证据。另一个特征是 ClassLoader 的 name 字段显示为动态生成的名称,或者在多次应用部署/重启后,旧的加载器实例依然存在于堆中。
import java.lang.management.ManagementFactory;
import java.lang.management.MemoryMXBean;
import java.lang.management.MemoryUsage;
import java.util.List;

public class ClassLoaderLeakCheck {
    public static void main(String[] args) throws Exception {
        // 模拟类加载器泄漏场景:创建一个自定义类加载器并加载类,然后尝试丢弃引用
        CustomClassLoader loader = new CustomClassLoader();
        Class<?> leakedClass = loader.loadClass("com.example.LeakedClass");

        // 模拟泄漏:将类引用存入静态集合,阻止 GC
        LeakDetector.stuckClasses.add(leakedClass);

        // 清除对加载器的直接引用
        loader = null;
        leakedClass = null;

        System.gc();
        Thread.sleep(1000);

        MemoryMXBean memoryBean = ManagementFactory.getMemoryMXBean();
        MemoryUsage heapUsage = memoryBean.getHeapMemoryUsage();
        System.out.println("Heap Used: " + heapUsage.getUsed() + " bytes");

        // 实际排查中,这里应触发 Heap Dump 并使用 MAT 分析
        // Runtime.getRuntime().exit(0); // 触发 dump
    }
}

class CustomClassLoader extends ClassLoader {
    public CustomClassLoader() {
        super(ClassLoader.getSystemClassLoader());
    }
}

class LeakDetector {
    public static List<Class<?>> stuckClasses = new java.util.ArrayList<>();
}
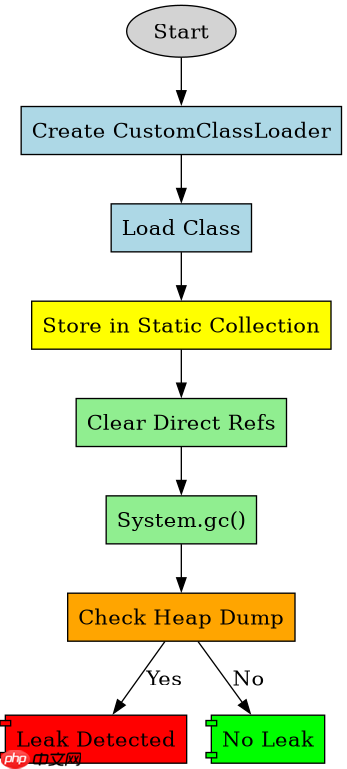
上述代码演示了如何通过静态集合意外保留类引用,从而导致类加载器无法卸载。运行该程序后,虽然显式调用了 System.gc(),但由于 stuckClasses 仍然持有 leakedClass 的引用,而 leakedClass 又反向引用了其类加载器,导致整个加载器链无法被回收。在实际排查中,开发者应关注此类静态缓存是否清除了旧数据,以及是否在类加载器销毁前正确清理了相关资源。
立即学习“Java免费学习笔记(深入)”;

哪些常见代码模式会导致 ClassLoader 泄漏
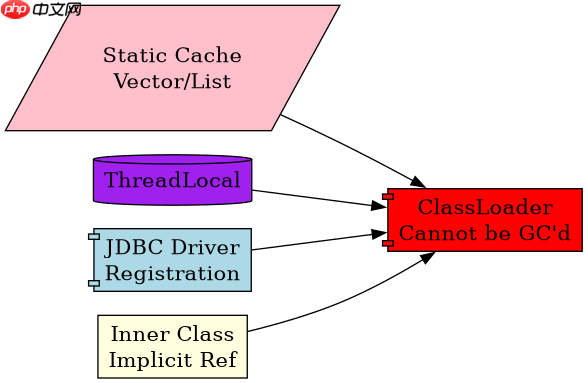
导致类加载器泄漏的常见代码模式包括:使用静态集合缓存类或对象、未正确关闭的线程池或定时器、JDBC 驱动注册残留、以及内部类隐式持有外部类加载器引用。例如,如果在应用中使用了第三方库,该库可能在静态块中注册了 JDBC 驱动或安全管理器,这些注册信息通常持有对类加载器的强引用。另外,如果使用 ThreadLocal 存储了由特定类加载器加载的对象,且线程未被正确清理,也会导致泄漏。还有,动态代理或反射操作如果缓存了生成的代理类,也可能间接导致类加载器无法卸载。
import java.sql.DriverManager;
import java.sql.SQLException;
import java.util.Vector;
import java.util.Enumeration;

public class CommonLeakPatterns {
    // 模式1:静态集合缓存
    private static Vector<Object> cache = new Vector<>();

    // 模式2:ThreadLocal
    private static final ThreadLocal<Object> threadLocal = new ThreadLocal<>();

    public void simulateLeak() throws SQLException {
        // 模拟注册驱动,可能持有类加载器引用
        try {
            DriverManager.registerDriver(new com.mysql.cj.jdbc.Driver());
        } catch (SQLException e) {
            // 忽略重复注册
        }

        // 模拟缓存对象
        Object obj = new Object();
        cache.add(obj);

        // 模拟 ThreadLocal 使用
        threadLocal.set(obj);

        // 注意:如果没有从 cache 移除和 threadLocal.remove(),
        // 即使外部加载器引用消失,这些对象仍可能被 GC 根可达
    }

    public static void cleanup() {
        // 正确的清理方式
        cache.clear();
        threadLocal.remove();

        // 注销驱动(需谨慎,可能影响其他应用)
        Enumeration<java.sql.Driver> drivers = DriverManager.getDrivers();
        while (drivers.hasMoreElements()) {
            java.sql.Driver driver = drivers.nextElement();
            try {
                DriverManager.deregisterDriver(driver);
            } catch (SQLException e) {
                e.printStackTrace();
            }
        }
    }
}
这段代码展示了两种典型的泄漏模式及其清理方法。静态集合 cache 和 ThreadLocal 都是常见的泄漏源。在 Web 容器环境中,每次重新部署应用时,如果旧的应用类加载器加载的对象被这些全局结构保留,就会导致内存泄漏。因此,在应用关闭或重新部署前,必须显式调用清理逻辑,如 cleanup() 方法所示,清空缓存并移除线程局部变量,同时注销不必要的服务注册,以确保类加载器能够被正常回收。
如何验证 ClassLoader 泄漏修复效果
验证类加载器泄漏修复效果的最佳方法是进行压力测试并监控堆内存中 ClassLoader 实例的数量变化。具体做法是在循环中模拟应用的加载和卸载过程(如动态加载类或重新初始化上下文),每次迭代后强制进行垃圾回收,并记录 ClassLoader 的实例数。如果修复有效,随着迭代的进行,ClassLoader 实例数应趋于稳定,不会持续线性增长。此外,可以使用 jcmd 或 jstat 命令实时监控 JVM 状态,或通过编写自动化测试用例,断言在特定操作后堆中不存在孤立的类加载器实例。
import java.lang.management.ManagementFactory;
import java.lang.management.RuntimeMXBean;
import java.util.HashMap;
import java.util.Map;

public class VerificationTest {
    public static void main(String[] args) throws Exception {
        int iterations = 10;
        Map<Integer, Long> loaderCounts = new HashMap<>();

        for (int i = 0; i < iterations; i++) {
            // 模拟加载和卸载
            simulateLoadAndUnload();

            // 强制 GC
            System.gc();
            Thread.sleep(500);

            // 获取当前 ClassLoader 实例数(简化版,实际需用 Instrumentation API)
            long count = getApproximateClassLoaderCount();
            loaderCounts.put(i, count);
            System.out.println("Iteration " + i + ": Approx Loader Count = " + count);
        }

        // 验证:如果计数稳定,说明泄漏已修复
        boolean stable = true;
        for (int i = 1; i < iterations; i++) {
            if (Math.abs(loaderCounts.get(i) - loaderCounts.get(i-1)) > 10) { // 允许微小波动
                stable = false;
                break;
            }
        }
        System.out.println("Leak Fixed: " + stable);
    }

    private static void simulateLoadAndUnload() {
        // 模拟加载
        CustomClassLoader loader = new CustomClassLoader();
        try {
            loader.loadClass("com.example.TestClass");
        } catch (ClassNotFoundException e) {
            e.printStackTrace();
        }
        // 模拟卸载:不保留任何引用
    }

    private static long getApproximateClassLoaderCount() {
        // 实际实现需要使用 Java Agent 和 Instrumentation API 遍历所有 ClassLoader
        // 此处仅为示意,返回一个近似值或 0
        return 0;
    }
}
通过上述测试代码,可以量化地评估修复措施的有效性。关键在于观察 loaderCounts 的变化趋势。如果每次迭代后计数都显著增加,说明仍有泄漏;如果计数在几次迭代后保持在一个较小的范围内波动,则表明类加载器能够被正常回收。这种自动化验证方式比手动分析堆快照更高效,适合集成到 CI/CD 流程中,确保应用在长期运行中不会出现内存泄漏问题。



















