








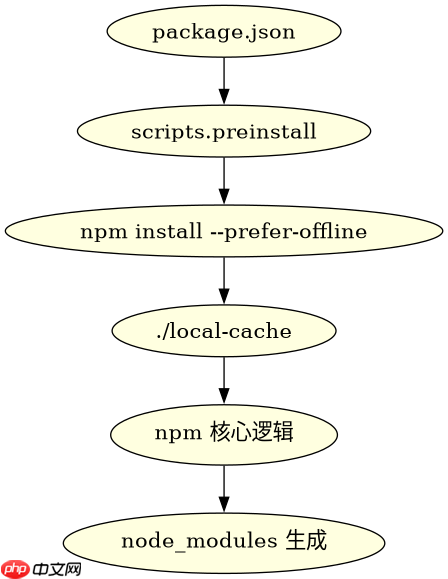
通过配置 npm 的 preinstall 脚本并配合 package-lock.json 锁定版本,可以在项目初始化阶段完成依赖预加载与校验。具体做法是在 package.json 中定义 scripts.preinstall 字段执行 npm install --prefer-offline --cache .npm-cache,利用本地缓存加速下载,同时确保 package-lock.json 存在以跳过版本解析过程。若 package-lock.json 缺失或版本冲突,安装将回退到在线解析模式,导致构建时间显著增加。

如何配置 preinstall 实现自动化预加载
在 package.json 中添加 preinstall 钩子可以强制在手动运行 npm install 之前执行预加载逻辑。该脚本通常调用 npm install 自身,但通过参数指定离线模式和特定缓存目录,从而避免重复的网络请求。此方法适用于 CI/CD 流水线或团队协作环境,确保所有成员使用相同的依赖树结构。
{
  "name": "my-project",
  "version": "1.0.0",
  "scripts": {
    "preinstall": "npm install --prefer-offline --cache ./local-cache"
  },
  "dependencies": {
    "express": "^4.18.2"
  }
}
上述配置会在每次触发安装前自动执行缓存优先的安装策略。如果本地缓存中存在对应包,则直接复制文件;否则尝试从网络获取并更新缓存。这种方式能显著减少因网络波动导致的安装失败率,同时保持依赖版本的一致性。
立即学习“Java免费学习笔记(深入)”;

为什么 package-lock.json 对预加载至关重要
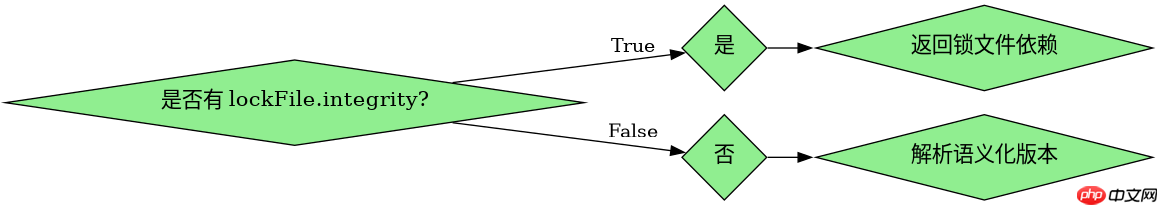
package-lock.json 记录了依赖树的精确版本和安装路径,是 npm 实现快速安装的核心依据。当该文件存在时,npm 会跳过语义化版本范围的解析步骤,直接根据锁文件中的哈希值定位已下载的包。若缺少该文件,npm 必须重新计算所有依赖的版本兼容性,这不仅耗时且可能导致非确定性结果。因此,在预加载优化中,确保锁文件被正确生成并提交至版本控制是前提条件。
// 模拟 npm 内部解析逻辑
function resolveDependencies(packageJson, lockFile) {
  if (lockFile && lockFile.integrity) {
    return lockFile.dependencies; // 直接使用锁文件数据
  } else {
    return parseSemverRange(packageJson.dependencies); // 需在线解析
  }
}
代码展示了两种路径:有锁文件时直接返回预解析结果,无锁文件时进入耗时的范围解析流程。开发者应检查项目中是否存在 package-lock.json,并在 CI 环境中验证其完整性。若发现锁文件缺失,可通过运行一次完整的 npm install 重新生成,并将其纳入版本管理。
当 preinstall 脚本执行失败时会发生什么
如果 preinstall 脚本因权限不足、缓存目录不可写或网络完全阻断而失败,npm 会终止整个安装流程并抛出错误。此时不会执行后续的 install 脚本,也不会创建 node_modules 目录。这种严格的行为设计旨在防止部分安装导致的运行时异常。开发者可通过捕获脚本退出码来诊断具体问题,例如检查缓存路径是否存在写入权限,或临时禁用 preinstall 进行故障排查。

















