








使用契约测试保证接口兼容的核心做法是:在消费者端定义期望的响应结构(契约),在服务端验证实际响应是否符合该契约。具体实现时,通常借助 pact 等工具生成 json 格式的契约文件,并在 ci/cd 流程中通过 pact-verifier 插件进行校验。这样做的结果是,一旦服务端的 api 变更导致返回字段缺失或类型不匹配,构建将立即失败,从而防止破坏性更新上线。

如何编写消费者端的契约测试用例
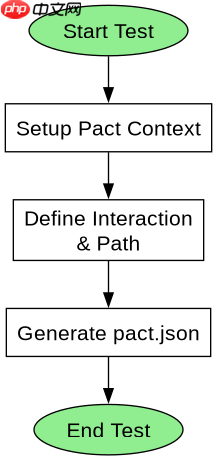
在消费者项目中,需要引入 Pact 库并编写 JUnit 测试类来模拟 HTTP 请求并断言响应结构。具体做法是使用 PactConsumerTestGenerator 或 PactVerificationContext 注解驱动测试,在测试方法中配置期望的请求路径、方法以及预期的响应体 JSON 结构。例如,定义一个 GET 请求 /users/{id},预期返回包含 name 和 email 字段的 JSON 对象。当测试运行时,Pact 会记录这些交互信息并生成 pact.json 文件。如果后续开发中修改了期望的结构,只需重新运行测试即可更新契约文件,确保契约始终反映最新的业务需求。
import au.com.dius.pact.consumer.Pact;
import au.com.dius.pact.consumer.PactVerificationContext;
import au.com.dius.pact.consumer.PactVerificationTest;
import au.com.dius.pact.consumer.dsl.PactDslWithProvider;
import au.com.dius.pact.consumer.junit5.PactConsumerTestExt;
import au.com.dius.pact.consumer.junit5.PactTestFor;
import org.junit.jupiter.api.BeforeEach;
import org.junit.jupiter.api.Test;
import org.junit.jupiter.api.extension.ExtendWith;

import java.util.HashMap;
import java.util.Map;

@ExtendWith(PactConsumerTestExt.class)
@PactTestFor(providerName = "UserService", port = "1234")
public class UserConsumerContractTest {

    @Pact(consumer = "UserConsumer")
    public PactFragment createFragment(PactDslWithProvider builder) {
        return builder
            .given("user exists")
            .uponReceiving("A request for user details")
            .path("/users/1")
            .method("GET")
            .willRespondWith()
            .status(200)
            .body(new PactDslJsonBody()
                .stringType("name", "John Doe")
                .stringType("email", "john@example.com")
                .numberType("id", 1))
            .toFragment();
    }

    @BeforeEach
    void setUp(PactVerificationContext context) {
        context.setTarget(new HttpTestTarget("localhost", 1234, "/"));
    }

    @Test
    @PactVerification("createFragment")
    void verifyInteraction(PactVerificationContext context) {
        context.verifyInteraction();
    }
}
上述代码展示了标准的消费者契约测试结构。首先通过 @Pact 注解定义交互场景,使用 PactDslWithBody 构建期望的 JSON 响应模板。接着在 @Test 方法中调用 context.verifyInteraction() 触发契约文件的生成。生成的 pact.json 文件将被提交到版本控制系统,供服务提供者消费。这种机制确保了消费者端的期望被显式地记录下来,而不是隐含在集成测试中。
立即学习“Java免费学习笔记(深入)”;

如何在服务端验证契约合规性
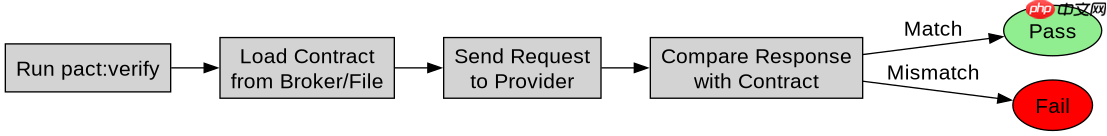
在服务端项目中,需要添加 pact-jvm-provider-maven 或相应的 Gradle 插件,并配置契约文件的来源地址。具体做法是在 pom.xml 中配置 pactBrokerUrl 或直接指向本地契约文件路径,然后执行 pact:verify 任务。插件会自动读取契约文件中的交互定义,并向实际运行的服务发起请求,比对返回结果与契约定义的匹配度。如果服务返回的字段多于契约定义,默认情况下会被视为成功;但如果缺少必需字段或类型不匹配,验证将失败。这种方式实现了“消费者驱动”的兼容性检查,无需在服务端编写复杂的断言逻辑。
<plugin>
    <groupId>au.com.dius.pact.provider</groupId>
    <artifactId>maven</artifactId>
    <version>4.5.10</version>
    <configuration>
        <pactBrokerUrl>http://pactbroker:80/pacts</pactBrokerUrl>
        <projectVersion>1.0.0</projectVersion>
        <providers>
            <provider>
                <name>UserService</name>
                <protocol>http</protocol>
                <host>localhost</host>
                <port>8080</port>
            </provider>
        </providers>
    </configuration>
</plugin>
这段 Maven 配置片段展示了服务提供者如何接入 Pact 验证流程。关键配置项包括 pactBrokerUrl,它指定了契约文件的存储位置,通常是 Pact Broker 服务器。同时定义了提供者的名称 UserService 及其运行时的主机和端口。当执行 mvn pact:verify 时,插件会启动一个嵌入式服务器或连接已运行的服务,根据契约中的 path 和 method 发起请求,并使用内置的比较器检查响应体。若验证通过,构建成功;否则输出详细的差异报告,帮助开发者快速定位不兼容的变更。
当服务返回额外字段时契约测试如何处理
当服务返回的 JSON 中包含契约未定义的额外字段时,默认的契约验证行为是忽略这些额外字段,只要契约中定义的字段存在且类型正确,验证就会通过。这是因为契约测试关注的是“消费者需要的数据是否存在”,而非“服务是否只返回这些数据”。这种设计允许服务在不破坏消费者的前提下进行扩展。然而,如果希望严格限制响应结构,可以在契约定义中使用 .minLikeArray() 或自定义比较器,但通常不建议这样做,因为这会增加维护成本并限制服务的灵活性。在实际操作中,应确保契约中明确声明所有消费者依赖的字段,而对于可选字段,可以使用 .eachKeyLike() 或 .likeString() 等 DSL 方法提高鲁棒性。


















