








通过封装原生 fetch 函数并拦截其返回的 promise,可以在解析响应体之前执行预审计逻辑。具体做法是创建一个高阶函数,在调用 fetch 后先获取原始响应对象,检查状态码和关键头部,若不符合预期则抛出异常或返回特定错误结构,从而避免将无效数据传递给业务层。
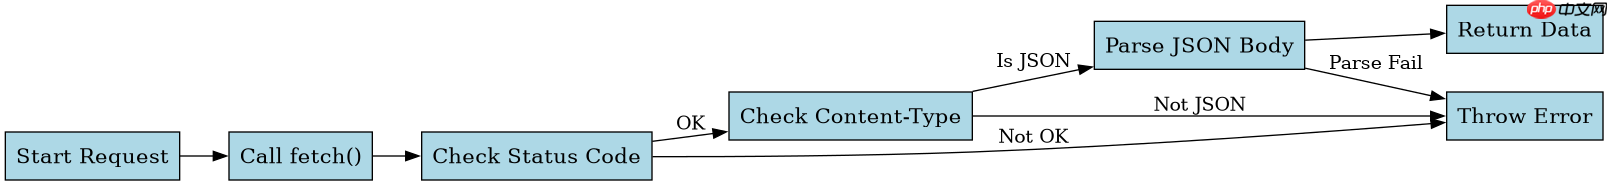
如何拦截并验证 HTTP 状态码与内容类型
在预审计中,第一步通常是确认服务器是否成功处理了请求以及返回的数据格式是否符合预期。可以通过检查 response.ok 属性判断状态码是否在 200-299 之间,同时读取 Content-Type 头部确保接收的是 JSON 数据。如果这些基础条件不满足,直接拒绝 Promise,防止后续解析出错。
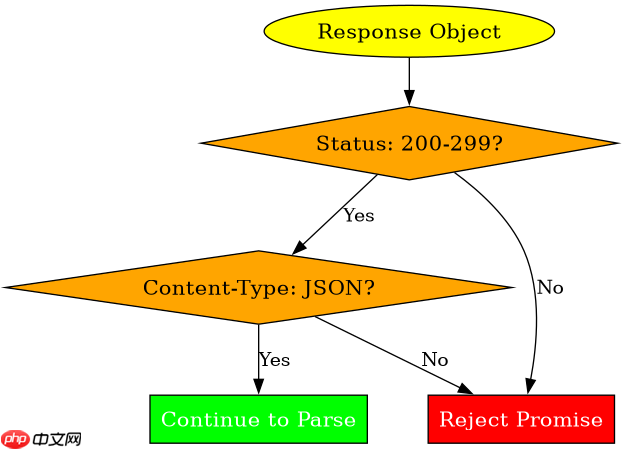
function auditFetch(url, options = {}) {
  return fetch(url, options)
    .then(response => {
      const contentType = response.headers.get('content-type');
      if (!response.ok) {
        throw new Error(`HTTP error! status: ${response.status}`);
      }
      if (contentType && !contentType.includes('application/json')) {
        throw new Error('Expected JSON response');
      }
      return response.json();
    });
}
如何对响应体中的关键字段进行合法性校验
除了基础的网络层检查,还需要对响应体内的数据结构进行审计。例如,可以定义一个验证规则,检查返回的 JSON 对象中是否包含必需的字段(如 id 或 data),并验证其类型是否正确。这种细粒度的检查能确保下游代码拿到的是符合预期的有效数据,避免因脏数据导致的运行时错误。

立即学习“Java免费学习笔记(深入)”;
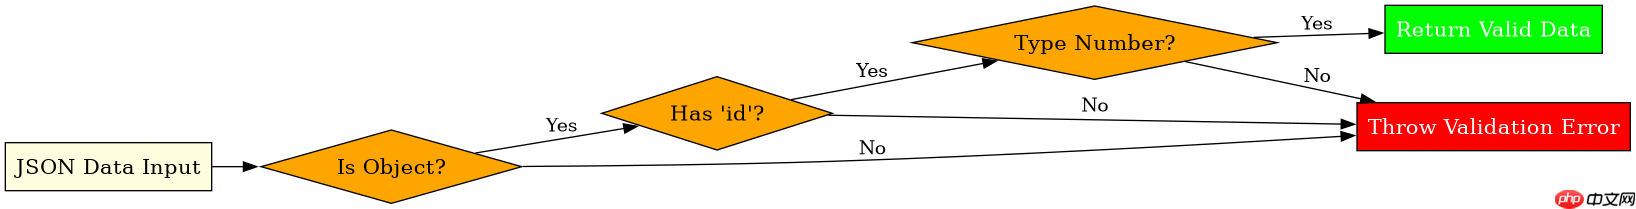
function validateResponse(data) {
  if (!data || typeof data !== 'object') {
    throw new Error('Invalid response structure');
  }
  if (!data.hasOwnProperty('id') || typeof data.id !== 'number') {
    throw new Error('Missing or invalid id field');
  }
  return data;
}

function safeAuditFetch(url) {
  return fetch(url)
    .then(res => res.json())
    .then(validateResponse);
}
当预审计失败时如何处理错误流
预审计策略的核心价值在于尽早失败。当上述任一检查步骤抛出异常时,错误会沿着 Promise 链向上传播。开发者可以在调用处使用 try...catch 或 .catch() 统一捕获这些预审计错误,并根据业务需求决定是重试、记录日志还是展示用户友好的提示。这种机制将数据验证逻辑从业务组件中解耦,提高了代码的可维护性。















