








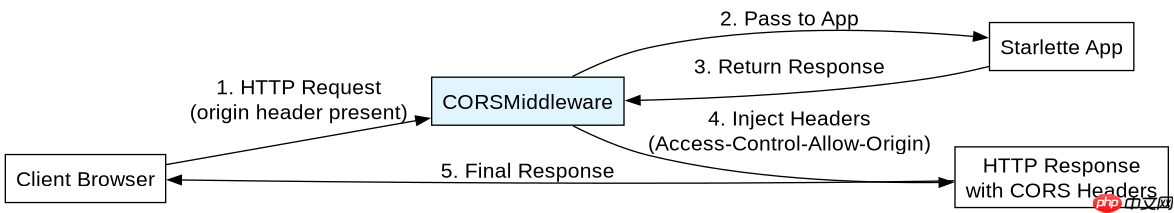
starlette 配置 cors 跨域访问需要引入 middleware 并实例化 corsmiddleware,通过设置 allow_origins、allow_methods 和 allow_headers 等参数来定义允许的源、方法和请求头。这样做会在响应中自动添加 access-control-allow-origin 等必要的 cors 头部信息,从而允许前端浏览器发起跨域请求。
如何限制允许的域名来源
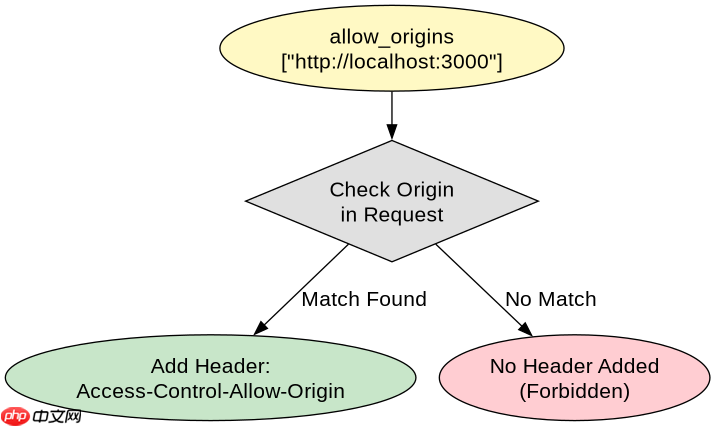
要限制允许的域名来源,可以在初始化 CORSMiddleware 时传入 allow_origins 参数,该参数接受一个字符串列表。如果设置为 ["*"] 则允许所有来源,但生产环境建议明确指定具体的域名以避免安全风险。
Starlette 1.5.1 是轻量级 Python ASGI 框架与工具集,提供路由、请求响应、中间件、WebSocket 和后台任务等组件,适合构建异步 Web 服务。本下载为官方 PyPI 通用 wheel 包,可使用 pip 安装,并由包管理器处理依赖;运行应用时还需配置 ASGI 服务器。
from starlette.applications import Starlette
from starlette.middleware.cors import CORSMiddleware

app = Starlette()

app.add_middleware(
    CORSMiddleware,
    allow_origins=["http://localhost:3000", "https://example.com"],
    allow_credentials=True,
    allow_methods=["GET", "POST"],
    allow_headers=["*"],
)
如何处理预检请求与凭证
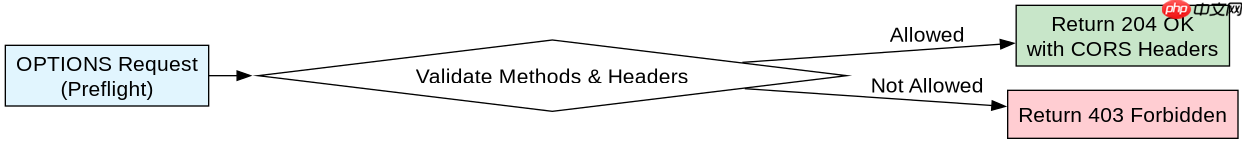
处理预检请求(Preflight Request)和凭证的关键在于正确配置 allow_methods、allow_headers 以及 allow_credentials。当 allow_credentials 设为 True 时,allow_origins 不能包含 ["*"],必须显式列出域名,否则浏览器会拒绝请求。
import asyncio
from starlette.responses import JSONResponse
from starlette.routing import Route
from starlette.applications import Starlette
from starlette.middleware.cors import CORSMiddleware

async def homepage(request):
    return JSONResponse({"message": "Hello World"})

routes = [
    Route("/", endpoint=homepage),
]

app = Starlette(routes=routes)

app.add_middleware(
    CORSMiddleware,
    allow_origins=["http://localhost:3000"],
    allow_credentials=True,
    allow_methods=["*"],
    allow_headers=["*"],
)

if __name__ == "__main__":
    import uvicorn
    uvicorn.run(app, host="127.0.0.1", port=8000)
当allow_origins为通配符且allow_credentials为真时会发生什么
当 allow_origins 设置为 ["*"] 同时 allow_credentials 设为 True 时,Starlette 的 CORSMiddleware 会抛出 RuntimeError。这是因为根据 W3C CORS 规范,当请求包含凭证(如 Cookie)时,服务器不能使用通配符作为来源,这会导致安全漏洞。






















