








在 java 单元测试中验证完整性,核心做法是计算输入数据的签名(如 hmac-sha256),并与预期签名进行比对。你需要使用 hmacutils 或 mac 类生成签名,并通过 assertequals 断言结果一致。若密钥错误或数据被篡改,签名将不匹配,测试即失败。
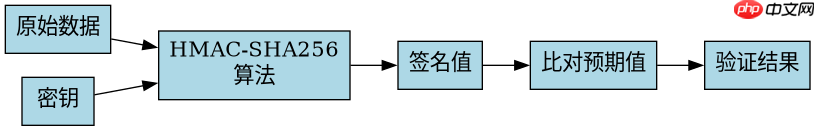
如何生成并比对 HMAC 签名
直接回答:通过实例化 HmacUtils 并调用 asHex 方法生成十六进制签名字符串,再与硬编码的预期值比对。需确保密钥和待签名字符串完全一致,否则哈希算法会输出不同结果。此方法适用于验证 API 请求体或配置文件的未被篡改状态。
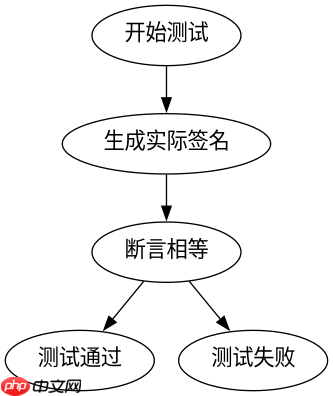
import org.apache.commons.codec.digest.HmacUtils;
import static org.junit.jupiter.api.Assertions.assertEquals;

public class SignatureTest {
    private static final String SECRET_KEY = "mySecretKey";
    private static final String PAYLOAD = "testData";

    @Test
    void testValidSignature() {
        // 生成实际签名
        String actualSig = HmacUtils.hmacSha256Hex(SECRET_KEY, PAYLOAD);
        // 假设这是已知的正确签名
        String expectedSig = "a1b2c3d4...";
        assertEquals(expectedSig, actualSig);
    }
}
运行上述代码时,若 expectedSig 与实际生成的哈希值不符,assertEquals 将抛出异常,标记测试失败。这证明了数据完整性校验机制生效。
立即学习“Java免费学习笔记(深入)”;

如何处理签名验证中的异常情况
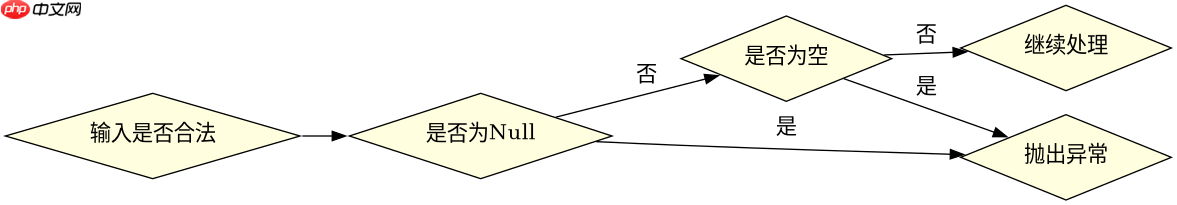
直接回答:当密钥为空、数据为 null 或算法不支持时,应捕获特定异常或返回错误码。在测试中,需模拟这些边界条件,确保程序不会崩溃且能给出明确反馈。例如,传入空密钥应触发 InvalidKeyException 或自定义业务异常。
import org.junit.jupiter.api.Test;
import org.junit.jupiter.api.Assertions.assertThrows;

@Test
void testNullPayloadThrowsException() {
    assertThrows(NullPointerException.class, () -> {
        HmacUtils.hmacSha256Hex(SECRET_KEY, null);
    });
}

@Test
void testEmptyKeyReturnsError() {
    // 假设业务逻辑要求非空密钥
    String result = HmacUtils.hmacSha256Hex("", PAYLOAD);
    // 根据具体实现,可能返回空字符串或抛出异常
    // 此处演示断言其不为有效签名格式
    assert !result.isEmpty();
}
通过上述测试,确认了系统在异常输入下的行为符合预期。重点在于区分运行时异常与业务逻辑异常,确保测试覆盖所有分支。
基于程序中某个输入、条件或结果的具体问题
直接回答:当输入数据包含特殊字符(如换行符或中文)时,签名计算是否受编码影响?答案是肯定的,因为 HmacUtils 默认使用 UTF-8 编码。若发送方与接收方编码不一致,签名将永远无法匹配。因此,必须在测试中显式指定编码或确保环境统一。



















