








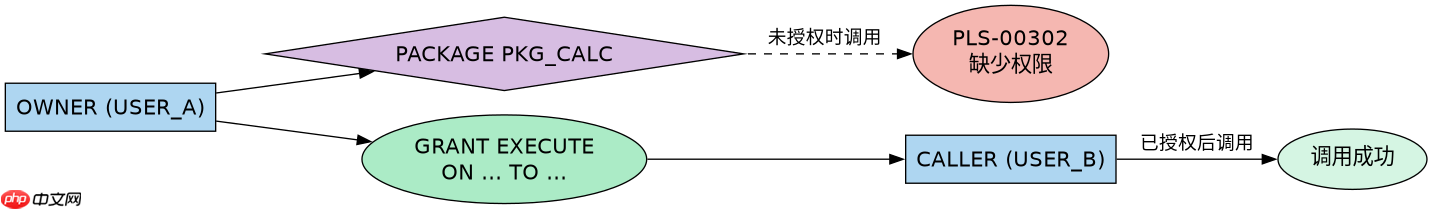
oracle跨用户调用package报pls-00302错误,是因为当前用户缺少对该package的execute权限。要解决这个问题,需要由package的所有者(owner)使用grant语句显式授予调用者该权限。
如何正确授予Package的执行权限
解决PLS-00302错误的核心操作是执行授权命令。假设Package所有者为USER_A,调用者为USER_B,Package名为PKG_CALC,正确的SQL语句如下:
GRANT EXECUTE ON USER_A.PKG_CALC TO USER_B;
执行上述语句后,USER_B就可以直接通过完全限定名调用该Package了。需要注意的是,如果Package中定义了多个子程序,授予PACKAGE级别的EXECUTE权限会一次性开放所有子程序的访问权,而不仅仅是某一个Procedure或Function。这种授权方式是最常见且推荐的做法,因为它简化了权限管理,避免了逐个授予子程序带来的繁琐。

为什么不能通过视图或同义词绕过权限检查
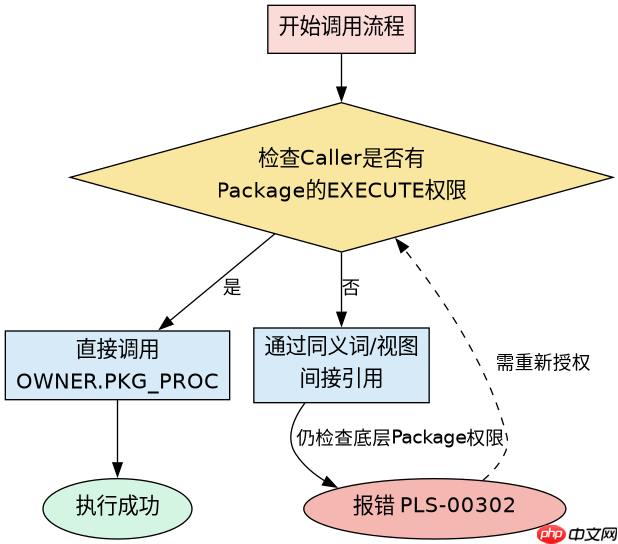
有些开发者可能会尝试通过创建视图或同义词来间接调用Package,但这并不能绕过权限检查。即使USER_B拥有对同义词的SELECT权限,或者USER_A创建了基于该Package调用的视图并授予USER_B SELECT权限,当USER_B直接调用Package时,Oracle仍然会检查USER_B是否拥有该Package的直接EXECUTE权限。这是因为Package属于代码对象,其执行权限必须显式授予,不能像数据对象那样通过视图的WITH CHECK OPTION机制进行隐式控制。因此,无论中间层有多少抽象,最终调用者必须持有Package本身的EXECUTE权限。
使用DBMS_SQL动态执行时的权限差异
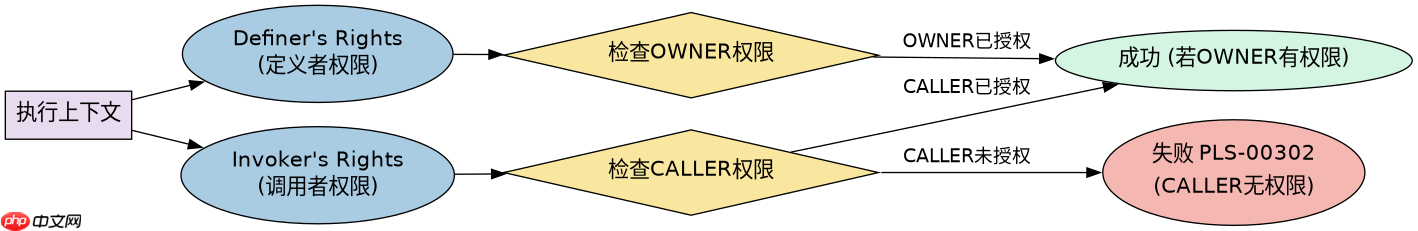
在特定场景下,如使用DBMS_SQL包进行动态SQL执行时,权限检查的行为会有所不同。如果USER_B编写了一个过程,内部使用DBMS_SQL解析并执行USER_A.PKG_CALC.PROC_NAME,此时权限检查取决于过程的定义者权限(Definer's Rights)还是调用者权限(Invoker's Rights)。默认情况下,存储过程以定义者权限运行,这意味着如果USER_B的过程是由USER_A创建的,那么执行时会以USER_A的身份检查权限,此时USER_B不需要直接拥有PKG_CALC的EXECUTE权限,只要USER_A有即可。但如果USER_B自己创建了该过程,或者明确指定AUTHID CURRENT_USER,则必须以USER_B的身份检查权限,此时依然需要USER_A先授予USER_B EXECUTE权限,否则会再次触发PLS-00302错误。这种动态执行的场景容易让人混淆,但根本原则不变:静态编译阶段必须确认可见性和可执行性,动态执行阶段则依赖于执行上下文的安全策略。



















