








在oracle 19c中配置data guard级联备库架构,核心做法是启用主库的远程归档目标并设置`valid_for`参数以区分日志用途,同时在物理备库上开启实时应用并配置新的归档目标指向第三层备库。具体而言,需在主库将`log_archive_dest_2`设为`service=... valid_for=(online_logfiles,primary_role)`,并在第一层备库(cdb)中将`log_archive_dest_2`设为`service=... valid_for=(standby_logfiles,standby_role)`且`optional`或`mandatory`取决于同步需求。这样做能确保主库日志仅用于本地恢复和向第一层备库传输,而第一层备库在应用日志后,再将重做数据转发给第二层备库,从而减轻主库的网络负载并实现地理分布。

如何配置主库以支持向第一层备库发送日志
主库需要配置至少两个归档目标:一个指向本地快速恢复区(FRA),另一个通过网络服务名指向第一层备库。关键在于使用`VALID_FOR`属性限制该目标仅在特定角色下生效,防止备库切换时产生循环归档。同时,必须确保网络连通性,即主库的`tnsnames.ora`中包含指向第一层备库的服务名,且防火墙允许相应端口通信。
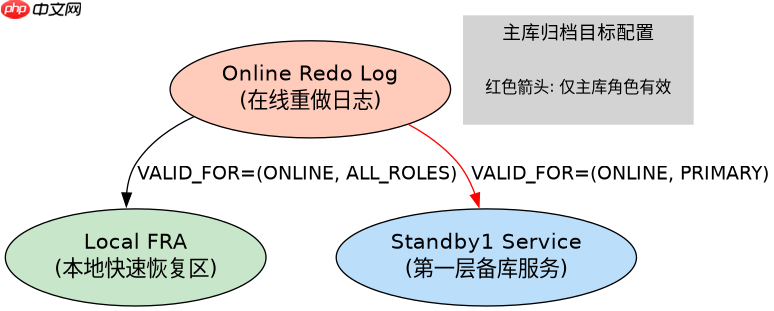
-- 在主库 (Primary) 执行
ALTER SYSTEM SET LOG_ARCHIVE_DEST_2=
  'SERVICE=standby1 LGWR ASYNC VALID_FOR=(ONLINE_LOGFILES,PRIMARY_ROLE)
   DB_UNIQUE_NAME=std1'
SCOPE=BOTH;

-- 确保主库处于ARCHIVELOG模式
SHUTDOWN IMMEDIATE;
STARTUP MOUNT;
ALTER DATABASE ARCHIVELOG;
ALTER DATABASE OPEN;
上述配置完成后,主库会将在线日志通过LGWR进程异步传输到名为`standby1`的第一层备库。验证方法是在主库执行`ALTER SYSTEM SWITCH LOGFILE;`,然后检查第一层备库的`V$ARCHIVED_LOG`视图是否收到了新日志。若未收到,需检查`TNSPING standby1`及主库告警日志中的错误信息。
如何配置第一层备库以接收日志并转发给第二层备库
第一层备库作为中间节点,既要作为主库的备库接收日志,又要作为主库向第二层备库发送日志。因此,它需要配置为“最大性能”或“最大可用性”模式的备库,并启用实时应用。同时,需配置一个新的归档目标指向第二层备库,并使用`VALID_FOR`限制其仅在备库角色下工作。此外,第一层备库必须启用`STANDBY_DATABASE`特性,以便能够生成Standby Redo Logs (SRL) 并将其转发。

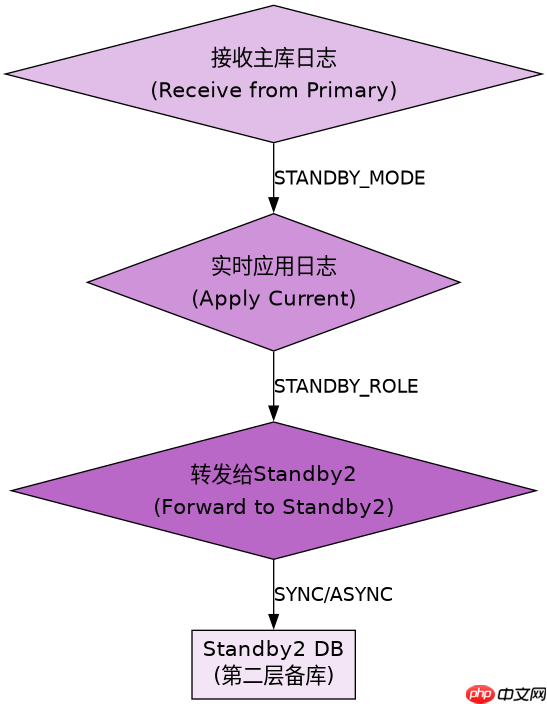
-- 在第一层备库 (Standby1) 执行
-- 1. 配置接收来自主库的日志
ALTER SYSTEM SET LOG_ARCHIVE_DEST_1=
  'LOCATION=/u01/app/oracle/fast_recovery_area/standby1
   VALID_FOR=(ALL_LOGFILES,ALL_ROLES) DB_UNIQUE_NAME=std1' SCOPE=BOTH;

-- 2. 配置转发给第二层备库 (Standby2)
ALTER SYSTEM SET LOG_ARCHIVE_DEST_2=
  'SERVICE=standby2 LGWR SYNC VALID_FOR=(STANDBY_LOGFILES,STANDBY_ROLE)
   DB_UNIQUE_NAME=std2' SCOPE=BOTH;

-- 3. 启用实时应用
ALTER DATABASE RECOVER MANAGED STANDBY DATABASE
  USING CURRENT LOGFILE DISCONNECT FROM SESSION;
此配置使得第一层备库在接收到主库的日志后,立即应用并同时将其转发给第二层备库。注意,`LOG_ARCHIVE_DEST_2`中的`SYNC`模式会等待第二层备库确认接收,这可能会影响第一层备库的性能,但在高可用场景下推荐。若对延迟不敏感,可改为`ASYNC`。配置完成后,需确保第二层备库已正确创建并启动到MOUNT状态,且网络服务名`standby2`可达。
级联架构中第二层备库的初始化与验证步骤是什么
第二层备库的配置相对简单,只需作为普通物理备库从第一层备库接收日志即可。它不需要配置额外的归档目标向外转发。初始化时,通常使用RMAN DUPLICATE命令从第一层备库克隆,或者手动复制数据文件和控制文件。关键点是确保第二层备库的`DB_UNIQUE_NAME`与第一层备库配置的`LOG_ARCHIVE_DEST_2`中的值一致,并且网络配置正确。验证时,检查第二层备库是否能正常应用来自第一层备库的日志,以及数据一致性是否与第一层备库保持一致。
-- 在第二层备库 (Standby2) 执行
-- 假设已通过RMAN DUPLICATE从standby1完成克隆
-- 启动到MOUNT状态
STARTUP NOMOUNT;
ALTER DATABASE MOUNT STANDBY DATABASE;

-- 启用实时应用
ALTER DATABASE RECOVER MANAGED STANDBY DATABASE
  USING CURRENT LOGFILE DISCONNECT FROM SESSION;

-- 验证应用状态
SELECT SEQUENCE#, APPLIED FROM V$ARCHIVED_LOG ORDER BY SEQUENCE# DESC;
通过以上步骤,整个级联Data Guard架构搭建完成。主库 -> 第一层备库 -> 第二层备库的数据流清晰可控。建议定期监控各节点的日志应用延迟,使用`V$DATAGUARD_STATS`视图查看`transport lag`和`apply lag`指标,确保架构稳定运行。




















