








php站点可先用content-security-policy-report-only收集csp违规,观察现有脚本和连接会触发哪些限制,再决定正式策略。它不会阻止资源加载。要收到报告,需要同时声明报告端点,并部署能接收json的https处理脚本;现代report-to与兼容用report-uri的报告格式不同,接收端需分别识别。
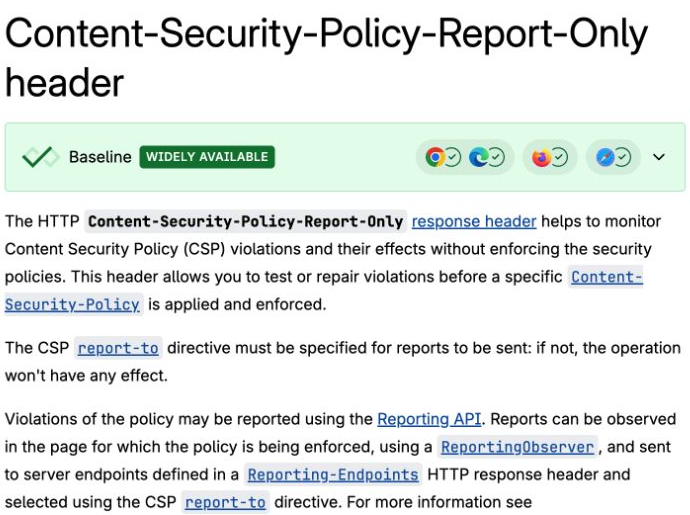
MDN关于只报告模式的说明
在业务响应输出前发送响应头
将域名替换为自己的实际HTTPS站点,报告脚本与业务页同源。示例策略只用于观察自托管脚本和连接之外的访问,不是可直接套用到所有网站的生产白名单。响应头必须在PHP输出正文前发送;Report-Only不能用meta标签代替。
<?php
header('Reporting-Endpoints: csp-endpoint="https://example.com/csp-report.php"');
header("Content-Security-Policy-Report-Only: default-src 'self'; script-src 'self'; connect-src 'self'; report-to csp-endpoint; report-uri /csp-report.php");
report-to使用Reporting-Endpoints中声明的端点名称;report-uri是兼容指令。MDN建议在仍需兼顾浏览器支持时同时声明两者,不能因为HTTP头存在,就假定所有浏览器都会以同一种格式发送。
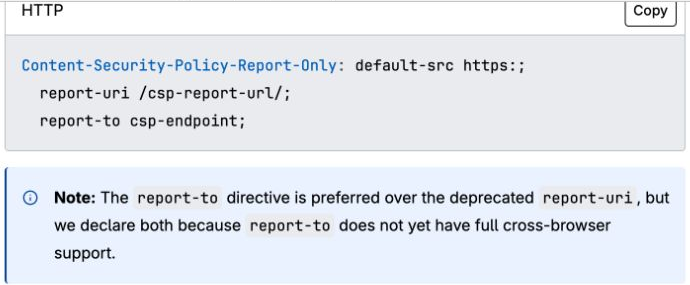
现代端点与旧报告指令的兼容说明
接收端只记录必要字段
下面保存为csp-report.php。先在Web根目录之外创建日志目录和空日志文件,将所有者设为实际PHP进程用户,并限制其他用户读取。通过PHP-FPM池、容器或服务配置,向PHP进程传入CSP_REPORT_LOG环境变量,值为该日志文件的绝对路径;仅在终端export不会自动改变已运行的PHP-FPM环境。示例只保存指令名与违规资源的源站,去掉URL查询、路径及Cookie等信息;日志仍需轮转、访问控制,并在Web服务器限制请求速率与体积。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php
if (($_SERVER['REQUEST_METHOD'] ?? '') !== 'POST') {
    http_response_code(405); exit;
}
$raw = file_get_contents('php://input', false, null, 0, 65537);
if ($raw === false || strlen($raw) > 65536) {
    http_response_code(413); exit;
}
$reports = json_decode($raw, true);
if (!is_array($reports)) {
    http_response_code(400); exit;
}
$items = isset($reports['csp-report'])
    ? [['body' => $reports['csp-report']]] : $reports;
$log = getenv('CSP_REPORT_LOG');
if (!$log || !is_file($log) || !is_writable($log)) {
    http_response_code(503); exit;
}
foreach (array_slice($items, 0, 20) as $item) {
    if (!is_array($item) || !is_array($item['body'] ?? null)) continue;
    if (isset($item['type']) && $item['type'] !== 'csp-violation') continue;
    $body = $item['body'];
    $directive = $body['effectiveDirective'] ?? $body['effective-directive'] ?? '';
    $blocked = $body['blockedURL'] ?? $body['blocked-uri'] ?? '';
    if (!is_string($directive) || !is_string($blocked)) continue;
    $parts = parse_url($blocked);
    $origin = is_array($parts) && isset($parts['scheme'], $parts['host'])
        ? $parts['scheme'] . '://' . $parts['host']
        : (in_array($blocked, ['inline', 'eval', 'self', 'none'], true) ? $blocked : 'other');
    $line = json_encode([
        'at' => gmdate('c'),
        'directive' => substr($directive, 0, 80),
        'blocked_origin' => $origin,
    ], JSON_UNESCAPED_SLASHES | JSON_INVALID_UTF8_SUBSTITUTE);
    if ($line !== false && file_put_contents($log, $line . PHP_EOL, FILE_APPEND | LOCK_EX) === false) {
        http_response_code(503); exit;
    }
}
http_response_code(204);
分别验证头部、接收与真实浏览器报告
在测试页用浏览器开发者工具检查实际响应头。先向接收端发送不含真实用户数据的测试JSON,确认返回204且产生最小日志;再让测试页触发一项已知违规,观察浏览器报告。Reporting API可能批量或延迟发送,短时没有记录不能直接判定接口坏了。
立即学习“PHP免费学习笔记(深入)”;
接收端是未认证公共入口,报告属于不可信输入。不要按blockedURL主动访问地址,也不要原样公开JSON。只报告模式不能阻止攻击;将策略改成Content-Security-Policy之前,应依据业务依赖审核白名单、测试关键页面,并准备回退方案。



















