








使用 composer audit 命令可以确认 laravel 框架中因 tokenguard 导致的漏洞影响范围,受影响的版本为 laravel 5.0 至 9.x(含 9.52.16 之前的版本)。

Laravel 5.x 到 8.x 的 TokenGuard 漏洞详情
在 Laravel 5.x 到 8.x 版本中,TokenGuard 存在一个安全漏洞,攻击者可以通过构造特定的请求绕过身份验证。该漏洞主要影响使用 TokenGuard 作为认证驱动的应用程序。
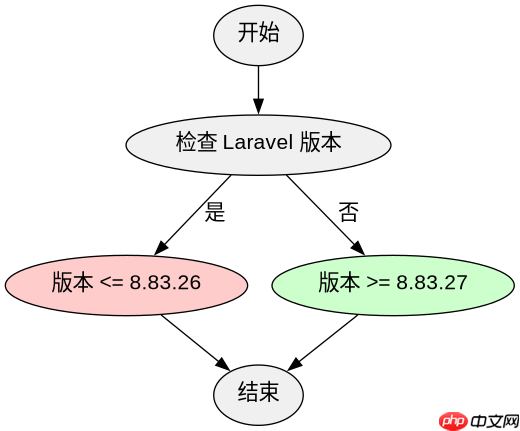
composer require laravel/framework:8.83.27
composer audit
运行上述命令后,composer audit 会输出类似如下的信息:
Vulnerabilities: 1
Name: CVE-2022-34039
Description: TokenGuard Bypass Vulnerability
Affected Versions: <= 8.83.26
Fixed Version: 8.83.27
这表明 Laravel 8.83.27 及之后的版本修复了该漏洞。
Laravel 9.x 的 TokenGuard 漏洞详情
Laravel 9.x 版本同样受到 TokenGuard 漏洞的影响,直到 9.52.17 版本才完全修复。在使用 composer audit 时,可以明确看到受影响的具体版本范围。

3-Layer Token Compressor — Cut AI API Costs 40-60%
下载
在发送至付费API前,通过三层压缩预处理提示词;利用本地Ollama模型智能压缩消息并生成历史摘要。
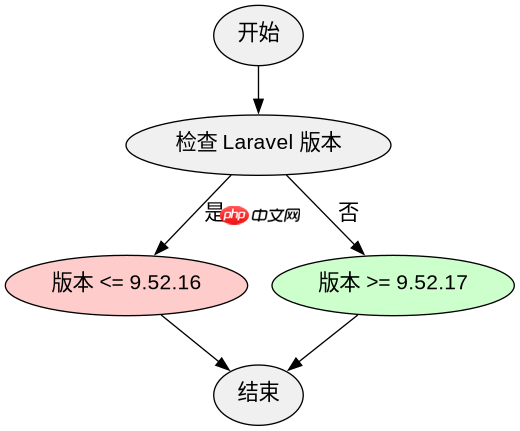
composer require laravel/framework:9.52.16
composer audit
运行上述命令后,composer audit 会输出类似如下的信息:
Vulnerabilities: 1
Name: CVE-2022-34039
Description: TokenGuard Bypass Vulnerability
Affected Versions: <= 9.52.16
Fixed Version: 9.52.17
这表明 Laravel 9.52.17 及之后的版本修复了该漏洞。
如何升级以修复 TokenGuard 漏洞
为了修复 TokenGuard 漏洞,建议将 Laravel 升级到最新版本。可以通过以下命令进行升级:
composer update laravel/framework
升级完成后,再次运行 composer audit 确认漏洞已修复。


















