








微软于11月16日向windows 11测试用户推送beta build 26320.10003和experimental build 26340.10013。experimental新增安全密钥逐项管理与远程锁定等能力,两类预览版均允许符合策略条件的普通用户设置bitlocker启动pin;这些功能受测试资格和分批推送范围限制。
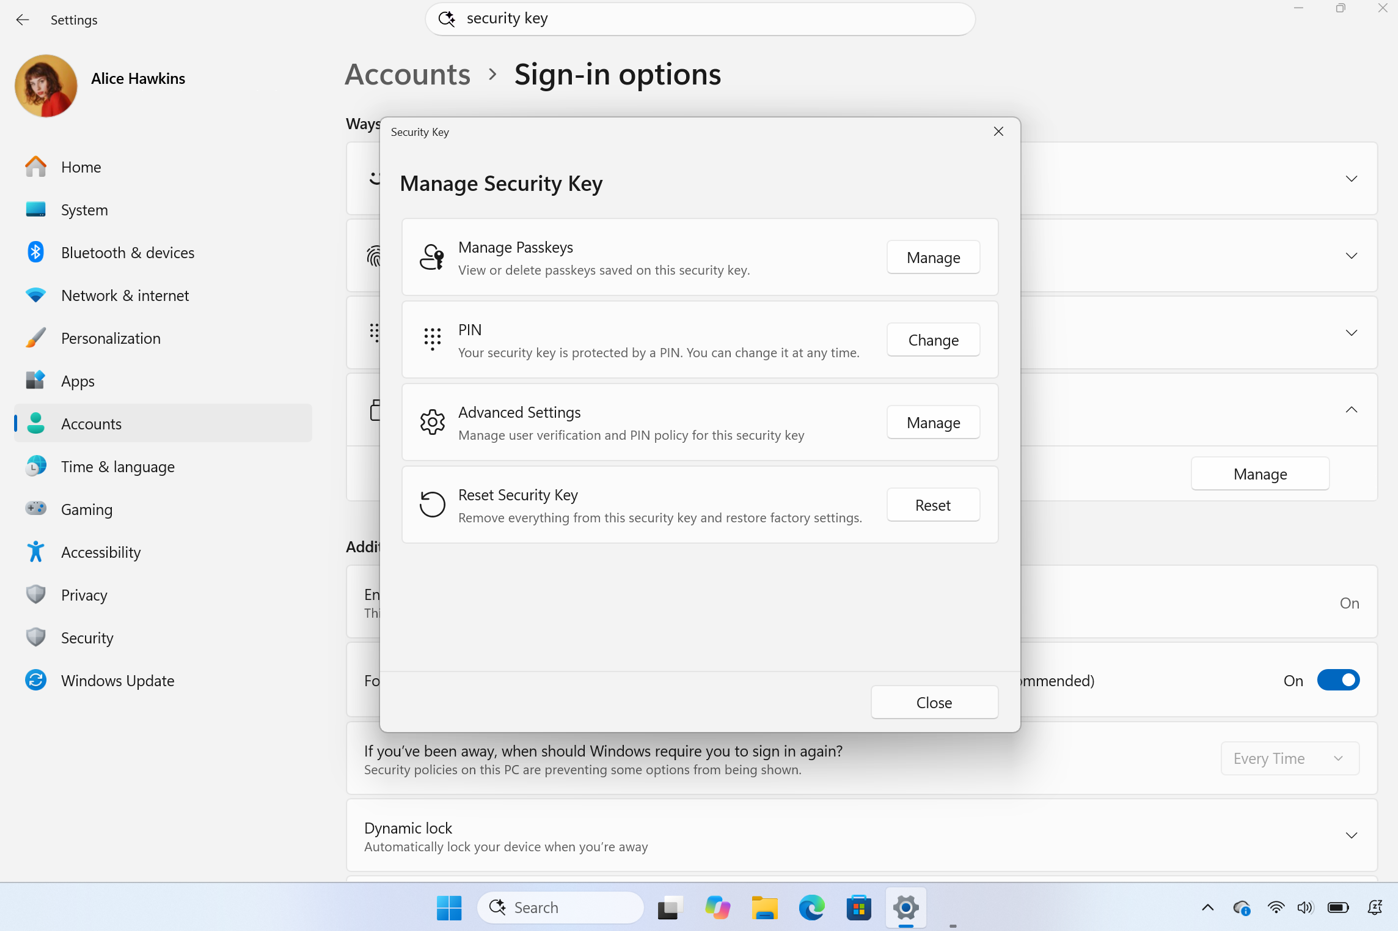
微软官方示例:通行密钥与安全密钥设置
安全密钥可以逐项管理
Experimental用户可查看FIDO2安全密钥中保存的通行密钥,并单独删除指定条目,不必为处理一个条目而重置整把安全密钥。管理员还可配置最小PIN长度、始终要求用户验证及企业证明等选项。
远程锁定保留设备数据
Remote Lock允许管理员通过Microsoft Intune锁定丢失、被盗或受入侵的设备。系统会退出活动会话、隐藏登录选项并显示锁定页面,设备仍保留管理注册状态,BitLocker保持开启,用户数据也继续保留。解除锁定需要管理员远程操作。
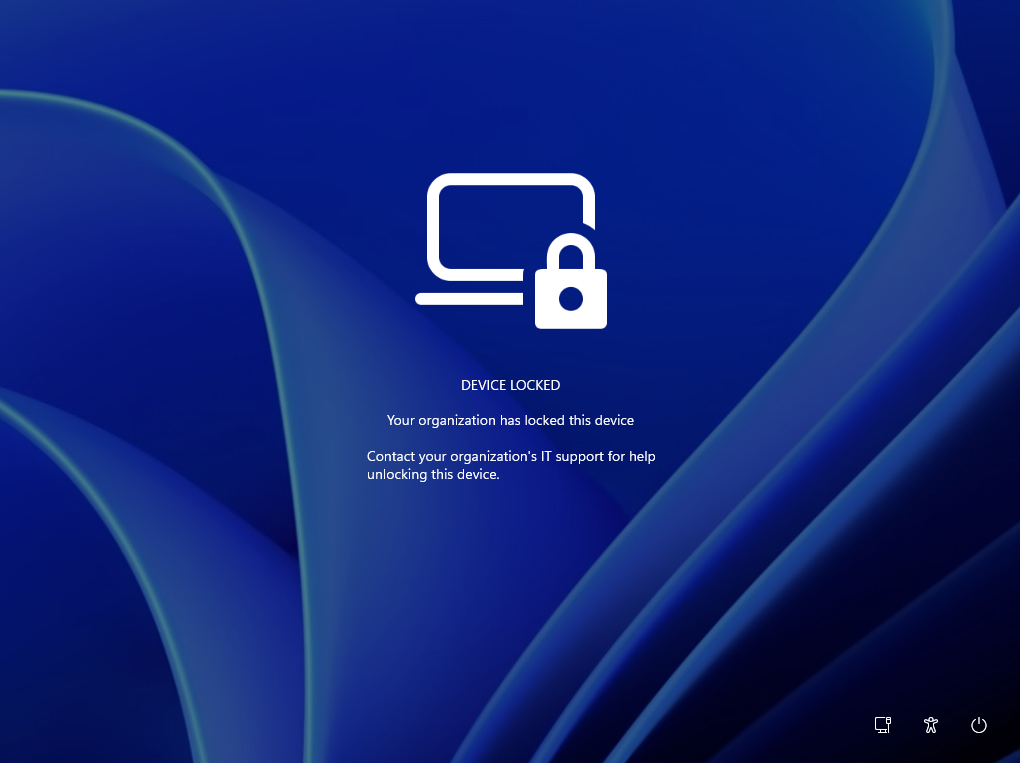
微软官方示例:管理员远程锁定后的显示
启动PIN需要先满足测试与策略条件
在获得该功能的受管理设备上,管理员可通过Intune等管理方案配置要求TPM+PIN的相关策略。尚未设置PIN的普通用户会收到通知,再进入设置窗口完成配置。微软强调,此类策略应只面向已经启用该预览功能的标准用户测试组;不具备该功能的账户可能无法添加所需保护器,导致加密失败或策略不合规。
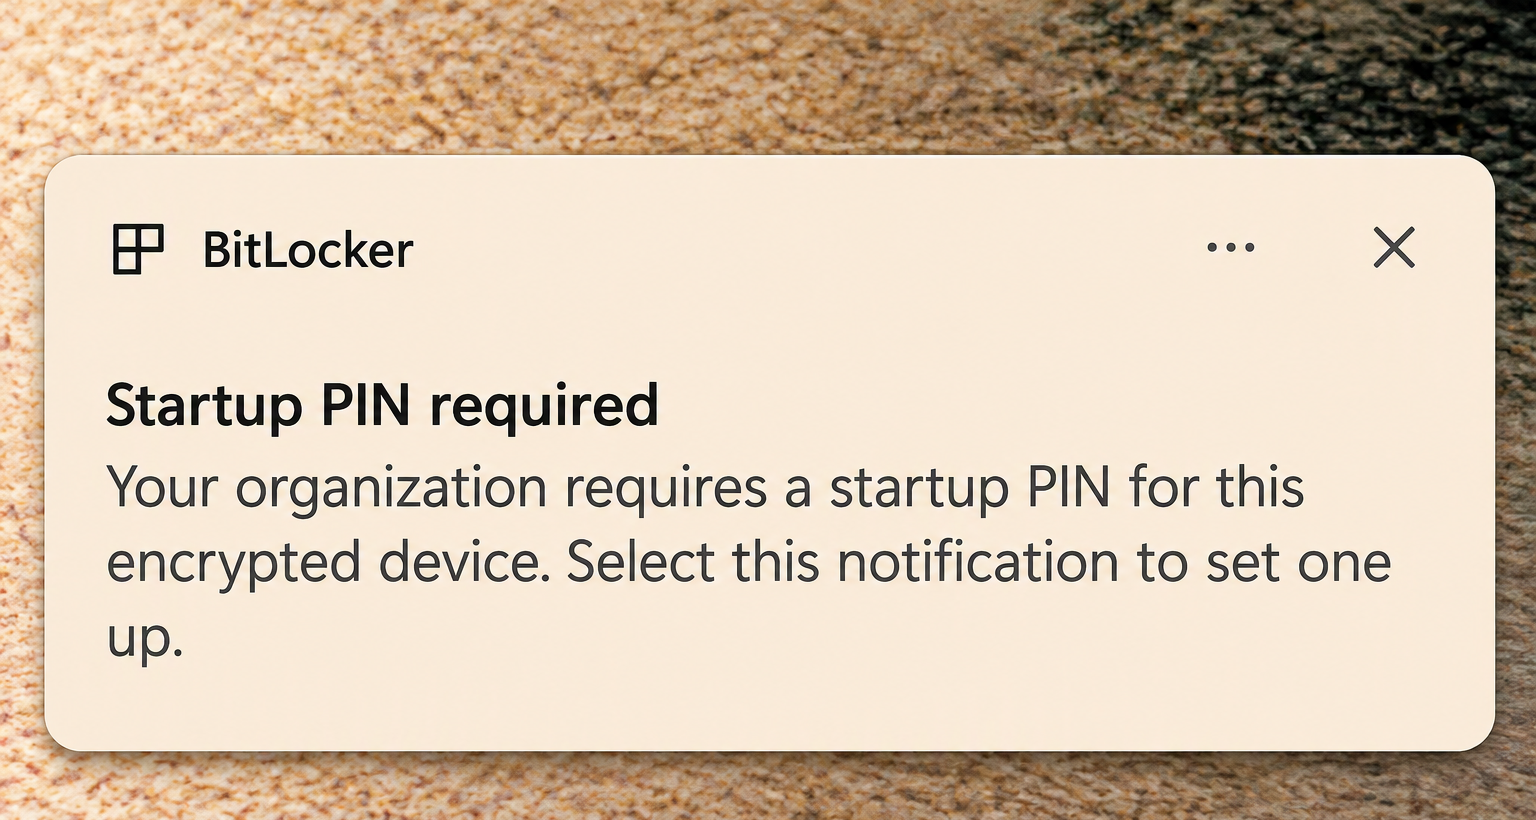
微软官方示例:受策略管理的启动PIN通知
Beta还改进了“此电脑”中的索引搜索、网络位置加载提示,并修复部分RDP证书不匹配连接问题。Experimental另加入任务栏悬停列表和放大镜触控手势。上述内容均属于Insider预览版,功能可能继续调整,不能按稳定版的统一可用能力部署。






















