








排查docker容器跨网卡转发流量被拒,核心在于确认宿主机内核的ip转发功能是否开启以及防火墙规则是否拦截。首先检查`net.ipv4.ip_forward`是否为1,若为0则需修改配置并重启网络服务;其次检查iptables或firewalld中forward链的策略及自定义链规则,确保允许相关网段间的流量通过。

如何检查并开启IP转发功能
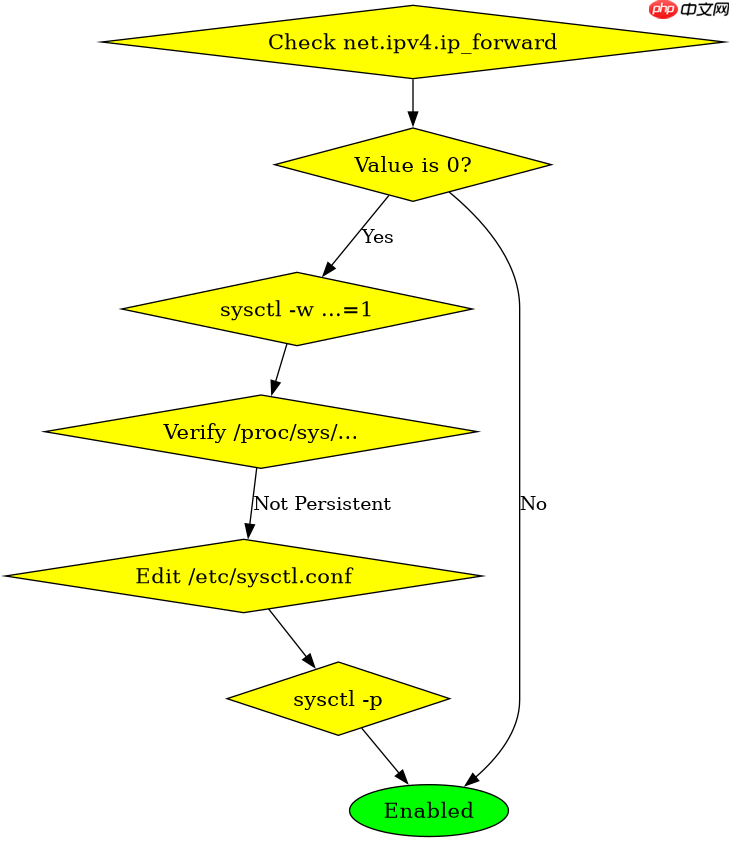
IP转发是Linux内核处理跨网段数据包的基础,Docker默认使用bridge模式时,容器与宿主机或其他子网通信依赖此功能。执行`sysctl net.ipv4.ip_forward`命令查看当前状态,返回值为0表示未开启。若未开启,可通过`sysctl -w net.ipv4.ip_forward=1`临时生效,或在`/etc/sysctl.conf`中添加`net.ipv4.ip_forward=1`以永久生效。修改后需执行`sysctl -p`加载配置。注意,某些云服务商或特定发行版可能在内核启动参数中硬编码了该值,需结合GRUB配置检查。
sysctl net.ipv4.ip_forward
# 输出: net.ipv4.ip_forward = 0

sysctl -w net.ipv4.ip_forward=1
# 输出: net.ipv4.ip_forward = 1

# 验证生效
cat /proc/sys/net/ipv4/ip_forward
# 输出: 1
上述代码展示了检查和开启IP转发的标准流程。执行`sysctl -w`后立即验证`/proc/sys/net/ipv4/ip_forward`的内容,确保内核参数已更新。若重启后失效,必须将配置写入持久化文件。此步骤解决了因内核禁用转发导致的静默丢包问题。
如何排查防火墙对FORWARD链的拦截
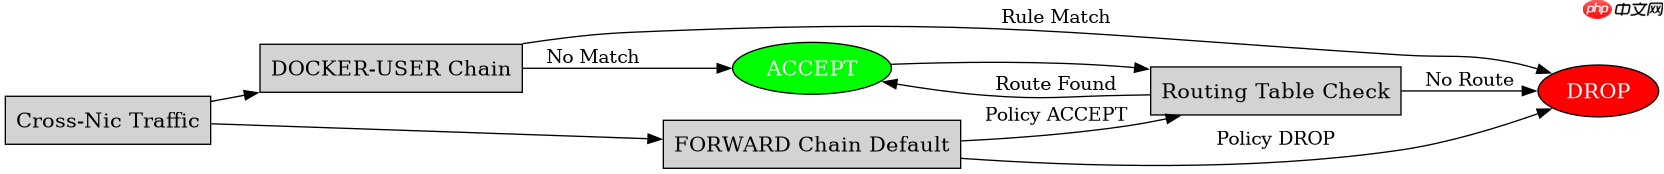
即使IP转发开启,防火墙规则仍可能阻断流量。Docker通常会自动管理iptables规则,但手动添加的规则或第三方防火墙工具(如firewalld、ufw)可能干扰。使用`iptables -L FORWARD -n -v`查看FORWARD链的默认策略和匹配计数。若默认策略为DROP且无ACCEPT规则,流量将被拒绝。重点检查DOCKER-USER链,Docker 1.8+版本引入该链用于用户自定义过滤,位于DOCKER链之前。若DOCKER-USER链存在DROP规则,会优先拦截流量。此外,检查INPUT和OUTPUT链是否误拦了容器网关IP的流量。

# 查看FORWARD链详情
iptables -L FORWARD -n -v --line-numbers

# 查看DOCKER-USER链(关键)
iptables -L DOCKER-USER -n -v --line-numbers

# 若发现DOCKER-USER链存在,可临时清空测试
iptables -F DOCKER-USER

# 重新测试连通性
ping <container_ip>
代码演示了检查防火墙规则的具体操作。`iptables -L`配合`-v`显示包计数,有助于定位哪条规则拦截了流量。特别强调DOCKER-USER链,因为它是Docker推荐的自定义过滤入口,常被忽略。清空该链可快速验证是否为该链导致的问题,但生产环境需谨慎操作,应添加精确ACCEPT规则而非直接清空。通过对比清空前后的连通性,可确认防火墙是否为根因。
容器间跨网段通信失败的具体表现与验证
当IP转发和防火墙均正常时,跨网卡转发仍可能被拒,常见于复杂网络拓扑或多桥接场景。例如,两个容器分别连接不同的自定义bridge网络,且宿主机未启用路由。此时,容器A无法ping通容器B,报错“Destination Host Unreachable”或超时。验证方法:在宿主机上使用`tcpdump`监听相关网卡,捕获ICMP请求包。若收到请求但未发出响应,说明宿主机未进行路由转发;若发出响应但容器未收到,可能是反向路径过滤(rp_filter)或MTU问题。检查`net.ipv4.conf.all.rp_filter`,若为1,需设为0或2以允许非对称路由。此外,确认容器网关指向正确的宿主机接口IP,而非默认网关。
# 在宿主机上抓包验证
tcpdump -i eth0 icmp host <container_A_ip> and host <container_B_ip>

# 检查反向路径过滤
sysctl net.ipv4.conf.all.rp_filter
# 若为1,改为0
sysctl -w net.ipv4.conf.all.rp_filter=0

# 验证容器网关配置
docker inspect <container_id> | grep Gateway
该部分聚焦具体故障现象。`tcpdump`命令帮助区分是宿主机未转发还是网络层其他问题。反向路径过滤是常见陷阱,尤其在多网卡环境下,严格模式会丢弃源地址不在主路由表中的包。将其设为宽松模式(0或2)可解决此类问题。最后,通过`docker inspect`确认网关配置,确保容器流量正确指向宿主机接口,避免路由黑洞。这些步骤覆盖了从内核到应用层的完整排查链路。

















