








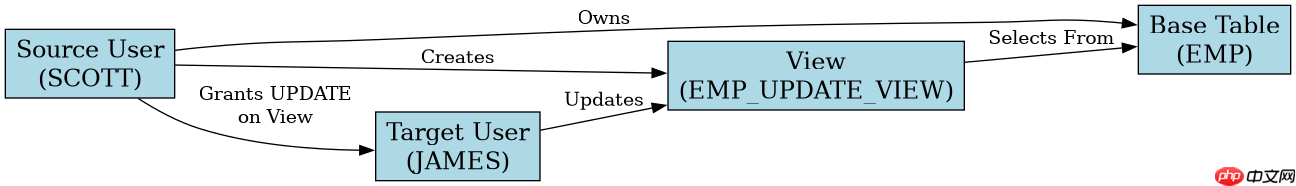
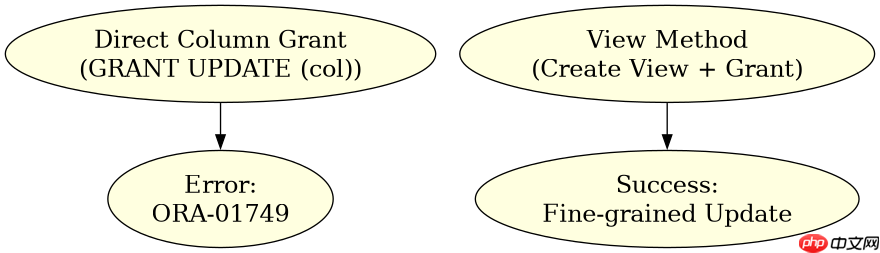
在oracle中,普通用户无法直接授予其他用户对特定列的update权限,必须通过创建视图并授权该视图来实现。具体做法是:创建一个包含目标表的视图,仅暴露需要授权的列,然后使用grant update on view_name to other_user语句将更新权限授予目标用户。
为什么不能直接对表列授权?
Oracle的权限模型不支持直接对表的特定列进行细粒度授权。如果尝试执行GRANT UPDATE (column) ON table TO user,数据库会报错ORA-01749: 您有权访问 GRANT/REVOKE 的对象。因此,必须借助视图作为中间层来隔离数据访问范围。
如何创建受限视图并授权?
首先,源用户(例如SCOTT)需要创建一个视图,该视图只包含允许其他用户更新的列。假设SCOTT有一张EMP表,其中ENAME和SAL列允许被UPDATE,而DEPTNO列不允许。SCOTT应执行以下SQL:

CREATE OR REPLACE VIEW emp_update_view AS
SELECT EMPNO, ENAME, SAL
FROM EMP;
接着,SCOTT将该视图的UPDATE权限授予目标用户(例如JAMES):
GRANT UPDATE ON emp_update_view TO JAMES;
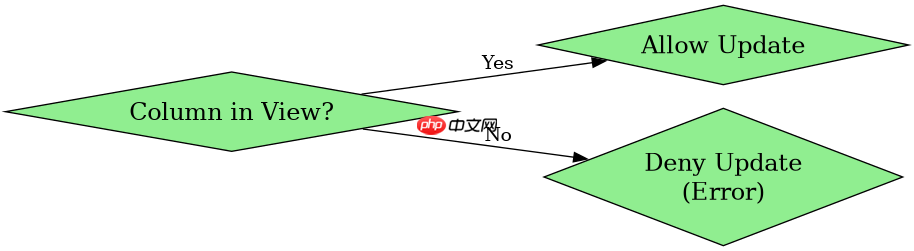
此时,JAMES可以通过UPDATE emp_update_view SET SAL = 5000 WHERE EMPNO = 7369;来更新薪水,但无法更新DEPTNO列,因为该列不在视图中。如果JAMES尝试更新不存在的列或插入新行,数据库会拒绝操作。
基于视图授权的验证与限制
当JAMES尝试更新EMP_UPDATE_VIEW时,只能修改视图中定义的列。如果JAMES执行UPDATE EMP_UPDATE_VIEW SET DEPTNO = 10 WHERE EMPNO = 7369;,数据库会返回错误,因为DEPTNO不在视图中。此外,JAMES无法INSERT或DELETE记录,除非显式授予相应权限。这种机制确保了数据的安全性,同时满足了细粒度更新的需求。



















