








在 nginx 中处理超长域名导致的解析报错,核心做法是调整 `server_name` 的匹配策略并优化 dns 查询逻辑。nginx 默认使用精确匹配和通配符匹配,若域名超过 253 字符限制或包含非法字符,dns 解析会直接失败,导致 nginx 无法获取 ip 地址。建议将 `server_name` 配置为更通用的通配符模式(如 `*.example.com`),并在应用层或反向代理前增加 dns 缓存或校验机制,以避免因域名过长引发的递归查询超时或格式错误。
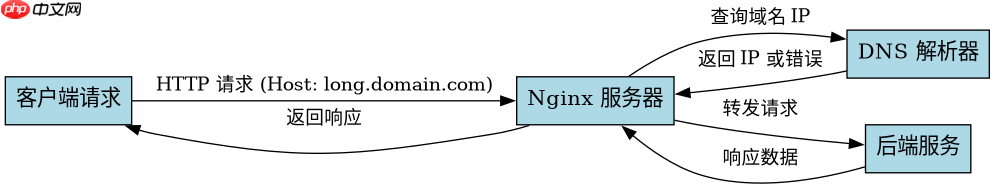
如何配置 server_name 以兼容长域名
通过将 `server_name` 设置为通配符形式,可以捕获更多变体的域名,减少因具体子域名过长导致的匹配失败。例如,使用 `*.example.com` 可以匹配 `sub.example.com` 以及更长路径的子域名,只要根域名一致。这种配置方式能降低 Nginx 对每个独立域名的解析压力,同时避免因域名长度超出某些内部缓冲区限制而引发的潜在问题。


server {
    listen 80;
    server_name *.example.com;
    location / {
        proxy_pass http://backend;
    }
}
DNS 解析失败时的排查与优化
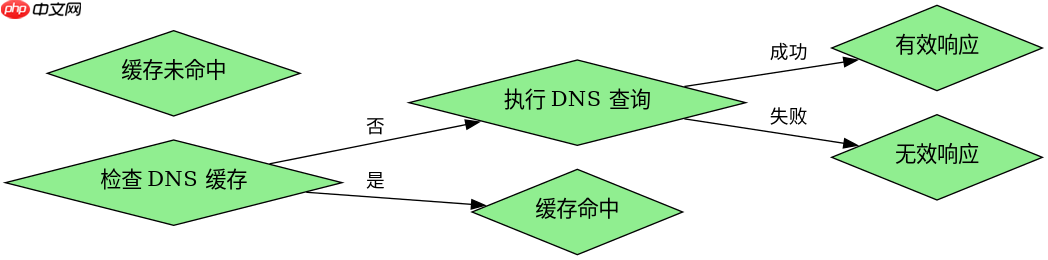
当域名过长时,DNS 查询可能因数据包过大或递归层级过深而失败。此时应检查本地 DNS 缓存是否生效,并确保 Nginx 使用的 resolver 支持长域名查询。可以通过设置 `resolver` 指令指向可靠的 DNS 服务器,并启用 `valid` 参数来缓存结果,从而减少实时解析带来的延迟和错误。
server {
    listen 80;
    server_name example.com;
    resolver 8.8.8.8 valid=300s;
    location / {
        set $target http://$host;
        proxy_pass $target;
    }
}
基于 server_name 匹配失败的日志分析
当 `server_name` 无法匹配请求头中的 Host 字段时,Nginx 会返回 404 或默认站点响应。通过查看 error.log 中的 "no live upstreams" 或 "host not found" 错误,可以定位到具体的域名解析问题。建议结合 access.log 中的 Host 字段,分析哪些长域名未被正确匹配,并调整 `server_name` 规则以覆盖这些情况。















