








litellm 1.108.9提供以固定提交公钥验证docker镜像签名的cosign命令,同时向lts/1.108.x回补responses推理与答案保留、cache_control断点等修复。镜像身份与api兼容性是两类检查:签名验证不能替代对实际请求路径的回归核对。
固定提交公钥与Release标签有什么区别
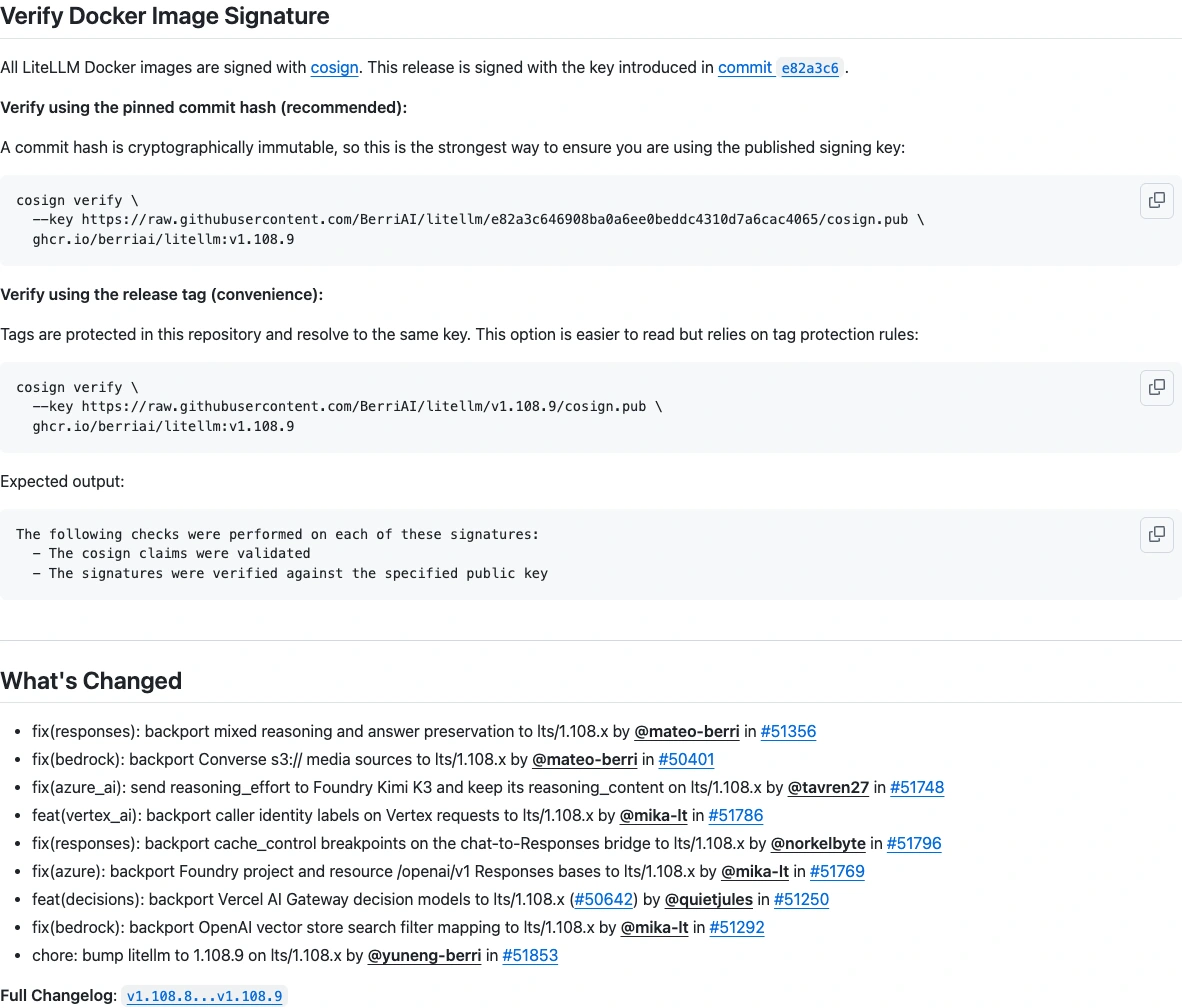
该Release说明镜像使用引入于e82a3c6提交的公钥对应密钥签名,并给出两种验证方式:固定完整提交哈希取得公钥,或从v1.108.9标签取得同一公钥。官方推荐前者,因为完整提交身份固定;标签方式虽然更易读,仍依赖仓库的标签保护。
镜像标签、公钥来源与验证结果是三个不同对象。只看到镜像名中带v1.108.9,不能替代签名校验;反过来,签名通过也不是对应用配置、所有功能或全部安全属性的笼统证明。它确认的是指定公钥对应的签名与被验证镜像之间的关系。
怎样验证1.108.9的镜像签名
以下命令适用于已安装cosign、能够访问公钥文件与GHCR镜像仓库的终端环境。公钥URL固定到官方给出的完整提交,镜像名固定为这次讨论的1.108.9,不需要填入任何真实私钥或业务API密钥。
cosign verify \
  --key https://raw.githubusercontent.com/BerriAI/litellm/e82a3c646908ba0a6ee0beddc4310d7a6cac4065/cosign.pub \
  ghcr.io/berriai/litellm:v1.108.9
官方给出的预期输出会说明cosign声明已校验、签名已由指定公钥验证。下面是该Release列出的检查结果提示,用于辨认成功信息,不代表已经在本机执行过验证。
The following checks were performed on each of these signatures:
  - The cosign claims were validated
  - The signatures were verified against the specified public key
无法取得公钥、访问仓库失败或签名无法验证,都不能视为通过。需要先区分网络与工具执行问题,以及验证本身返回的问题;不能用镜像名称正确或容器能启动代替验证成功。

Responses回补应该关注哪些行为
1.108.9向LTS分支回补混合推理与答案的保留逻辑。如果应用同时处理推理内容和最终答案,需要关注转换后这两类内容是否仍按预期保留,而不是只以请求返回成功作为完整结果的判据。
另一个回补针对chat-to-Responses桥接中的cache_control断点。该变更涉及缓存控制信息在接口转换中的处理,不能据此保证每个请求一定缓存命中,也不能直接推断所有负载都会降低费用;实际效果取决于服务商支持及请求内容。
Azure、Bedrock和其他集成的变化怎样划分
Azure AI相关回补向Foundry Kimi K3传递reasoning_effort并保留reasoning_content;Azure适配还涉及Foundry项目及资源级/openai/v1 Responses基础地址。这些是特定集成路径的修复,不能当作任意Azure部署地址都可互换的依据。
Bedrock相关回补包括Converse中的s3://媒体来源,以及OpenAI向量存储搜索过滤条件映射。前者关注媒体引用方式,后者关注过滤条件的转换,两者不是同一个功能。应用只使用其中一条路径时,也不需要把另一项修复误认为自身必须迁移的接口。
Release还列出Vertex请求的调用者身份标签,以及Vercel AI Gateway decision models的LTS回补。身份标签用于相关请求的元数据表达,不等于自动改变现有权限配置;decision模型支持也应限定到对应集成,不泛化成任意网关的通用能力。
为什么签名通过后仍要按应用路径核对
1.108.9是一组面向lts/1.108.x的回补。镜像验证针对发布产物,API核对针对实际业务使用的转换、服务商与结果字段。保留准确镜像版本、公钥提交和用到的接口路径,有助于把发现的问题对应到具体改动。
没有使用相关Responses桥接、媒体引用或服务商适配的应用,不应被这些修复名称误导为需要无依据修改全部配置。对于正在使用这些能力的部署,重点是验证自身依赖的输入、输出和路由是否符合预期,而不是从更新条目数量推断性能或稳定性收益。
















