








在oracle 21c中,为json集合对象授予细粒度读写权限的核心做法是结合使用数据库视图(view)和基于角色的访问控制(role-based access control),通过视图将json文档中的特定字段映射为关系型列,从而实现对json数据的行级或列级隔离。具体而言,需要创建一个包含所需json路径提取逻辑的视图,然后针对该视图而非原始表授予用户特定的select、insert、update或delete权限,这样用户只能看到和操作视图中暴露的字段,无法触及其他敏感数据。

如何创建用于细粒度控制的JSON视图
创建视图的关键在于使用Oracle的JSON函数如JSON_VALUE或JSON_QUERY从CLOB或BLOB类型的JSON列中提取数据,并将其转换为标准的SQL数据类型。例如,如果有一张存储员工信息的表employees_json,其中包含一个名为profile的JSON列,我们可以创建一个视图v_employee_public,仅提取姓名和部门信息,而隐藏薪资等敏感字段。这样做的好处是,底层数据结构保持不变,但上层应用可以通过标准SQL接口访问数据,同时享受视图带来的安全隔离效果。
-- 假设存在基础表
CREATE TABLE employees_json (
    id NUMBER PRIMARY KEY,
    profile CLOB CHECK (profile IS JSON)
);

-- 创建细粒度视图
CREATE OR REPLACE VIEW v_employee_public AS
SELECT
    id,
    JSON_VALUE(profile, '$.name') AS name,
    JSON_VALUE(profile, '$.department') AS department
FROM employees_json;

-- 验证视图结构
DESCRIBE v_employee_public;
上述代码展示了如何定义一个只读视图,它从原始的JSON列中提取特定字段。在实际操作中,可以根据业务需求调整提取的路径表达式。例如,如果需要处理嵌套的JSON数组,可以使用JSON_QUERY来获取子对象或数组片段。这种方法的灵活性使得开发者能够根据具体的安全策略定制视图内容,确保不同角色的用户只能访问其权限范围内的数据。

一个基于官方 Mailtrap Node.js SDK 构建的 ASE 技能,用于发送事务邮件并与 Mailtrap 沙盒或生产流程协作。它非常适合需要 API 驱动邮件投递、测试邮箱验证和结构化消息自动化的代理工作流。
如何通过角色分配实现权限隔离
在创建了细粒度视图之后,下一步是通过角色来管理权限,而不是直接授予用户权限。这种方式提高了管理的灵活性和安全性。首先,创建一个角色,比如hr_reader_role,然后授予该角色对视图v_employee_public的SELECT权限。接着,将这个角色授予需要访问这些数据的用户。这样,当用户的权限发生变化时,只需修改角色成员资格即可,无需逐个更改用户权限。
-- 创建角色
CREATE ROLE hr_reader_role;

-- 授予角色对视图的读取权限
GRANT SELECT ON v_employee_public TO hr_reader_role;

-- 将角色授予用户
GRANT hr_reader_role TO user_hr_staff;

-- 验证用户权限
SELECT * FROM USER_SYS_PRIVS WHERE GRANTEE = 'USER_HR_STAFF';
SELECT * FROM USER_ROLE_PRIVS WHERE GRANTEE = 'USER_HR_STAFF';
通过这种方式,可以实现对不同用户组的细粒度访问控制。例如,可以创建另一个角色hr_manager_role,并赋予其对包含更多敏感字段的另一视图v_employee_full的SELECT和UPDATE权限。这样,普通HR员工只能查看基本信息,而经理则可以查看和管理完整信息。这种基于角色的权限模型不仅简化了权限管理,还增强了系统的安全性,防止未经授权的访问和数据泄露。
如何处理JSON更新操作的细粒度控制
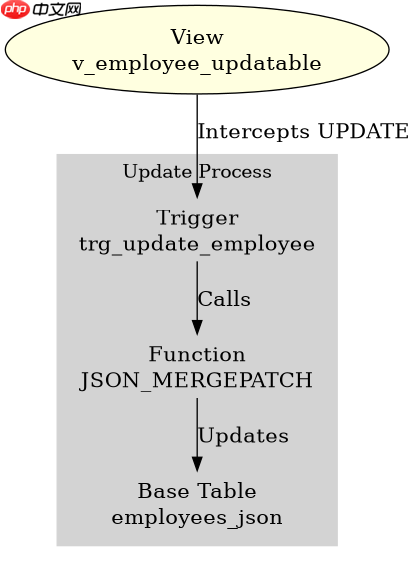
对于需要支持写入操作的场景,细粒度控制变得更加复杂,因为必须确保用户只能更新他们有权访问的字段。一种有效的方法是使用带有INSTEAD OF触发器的视图。当用户对视图执行UPDATE操作时,触发器会拦截该操作,并根据预定义的逻辑更新底层表中的JSON数据。这种方法允许我们在不暴露底层JSON结构的情况下,提供类似关系型表的更新体验。
-- 创建可更新的视图
CREATE OR REPLACE VIEW v_employee_updatable AS
SELECT
    id,
    JSON_VALUE(profile, '$.name') AS name,
    JSON_VALUE(profile, '$.department') AS department
FROM employees_json;

-- 创建INSTEAD OF触发器
CREATE OR REPLACE TRIGGER trg_update_employee
INSTEAD OF UPDATE ON v_employee_updatable
FOR EACH ROW
BEGIN
    UPDATE employees_json
    SET profile = JSON_MERGEPATCH(
        profile,
        '{"name": "' || :NEW.name || '", "department": "' || :NEW.department || '"}'
    )
    WHERE id = :OLD.id;
END;
/
在这个例子中,JSON_MERGEPATCH函数用于合并现有的JSON文档和新提供的值。这确保了只有被视图暴露的字段才会被更新,而其他字段保持不变。此外,还可以进一步限制触发器中的逻辑,例如检查用户是否有权限更新特定字段,或者记录审计日志。这种机制提供了高度的灵活性和安全性,使得开发者能够在保持JSON数据灵活性的同时,实施严格的访问控制策略。




















