








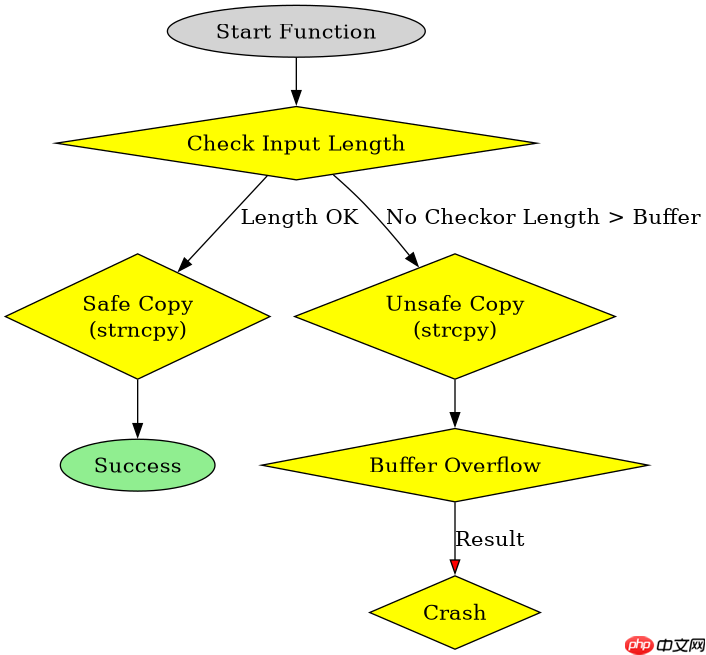
php 漏洞里的内存破坏通常不是由 php 解释器直接造成的,而是通过调用底层 c 扩展(如 gd、ffi、swoole 或自定义 pecl 扩展)时,在 c 代码层面发生缓冲区溢出、空指针解引用或释放后重用导致的。要复现或理解这一过程,你需要定位到具体的 c 扩展源码,找到处理用户输入(如 $_get 参数或文件内容)的函数,观察其是否对输入长度进行了严格校验,以及是否使用了不安全的 c 字符串函数(如 strcpy 而非 strncpy)。当 c 扩展向堆或栈分配的区域写入超出边界的数据时,就会覆盖相邻的内存元数据或关键变量,从而引发段错误或逻辑错误。

C 扩展中常见的缓冲区溢出是如何触发的
缓冲区溢出是内存破坏最直接的诱因,发生在 C 代码将数据复制到固定大小的缓冲区时未检查目标容量。以 PHP 的 GD 扩展为例,如果用户传入一个经过特殊构造的图片文件名或图像数据,C 函数 `gdImageCreateFromXpm()` 可能会尝试读取超出预期的字节数。若内部使用 `strcpy(dest, src)` 且未验证 `src` 的长度,多出的字节会覆盖栈上的返回地址或局部变量。开发者可以通过查看 `ext/gd/gd.c` 中的相关函数实现,确认是否存在对输入长度的硬编码限制或缺乏动态分配逻辑。修复方法通常是改用 `strncpy` 或手动计算剩余空间。
#include <stdio.h>
#include <string.h>

// 模拟 PHP 扩展中的不安全操作
void vulnerable_function(char *user_input) {
    char buffer[64]; // 固定大小缓冲区
    // 危险:未检查 user_input 长度,直接复制
    strcpy(buffer, user_input);
    printf("Buffer content: %s\n", buffer);
}

int main() {
    // 构造超过 64 字节的输入
    char large_input[100];
    memset(large_input, 'A', 99);
    large_input[99] = '\0';

    // 触发溢出
    vulnerable_function(large_input);
    return 0;
}
释放后重用(Use-After-Free)在 PHP 对象中如何发生
释放后重用发生在 C 扩展提前释放了某个内存块,但 PHP 引擎或后续代码仍持有该内存的指针并尝试访问它。这在 PHP 的 FFI 扩展或某些资源管理类扩展中较常见。例如,当 C 代码调用 `efree()` 释放一个字符串结构体后,若没有将对应的 PHP zval 指针置为 NULL,后续代码再次读取该 zval 时,就会访问已释放的内存区域。这可能导致读取到垃圾数据,甚至被攻击者利用来执行任意代码。排查时需关注 C 扩展中 `zend_resource_dtor` 或类似的析构函数,确保在释放内存的同时更新所有相关的引用状态。

立即学习“PHP免费学习笔记(深入)”;

#include <stdio.h>
#include <stdlib.h>
#include <string.h>

struct Data {
    int id;
    char name[32];
};

void use_after_free_bug() {
    struct Data *ptr = (struct Data *)malloc(sizeof(struct Data));
    ptr->id = 1;
    strcpy(ptr->name, "Original");

    // 模拟 PHP 扩展释放资源
    free(ptr);
    // 危险:ptr 指针未被置空,但仍可访问

    // 此时访问 ptr 即为 Use-After-Free
    printf("Name: %s\n", ptr->name);

    // 攻击者可能在此处重新分配内存并注入恶意数据
    struct Data *new_ptr = (struct Data *)malloc(sizeof(struct Data));
    new_ptr->id = 999;
    strcpy(new_ptr->name, "Injected");

    // 如果 ptr 和 new_ptr 指向同一块内存(取决于堆分配器),则输出将被篡改
    printf("Name after reuse: %s\n", ptr->name);
}
特定输入条件下内存破坏的具体表现是什么
当输入包含非预期字符或极端长度时,内存破坏的表现形式会从简单的程序崩溃(Segmentation Fault)转变为更隐蔽的逻辑错误。例如,在 PHP 的 JSON 解析扩展中,如果输入的 JSON 字符串包含嵌套过深的对象,递归解析函数可能会导致栈溢出,这是一种特殊的内存破坏。或者,在处理二进制数据时,如果未正确处理大端/小端字节序转换,可能导致整数溢出,进而引发后续的数组越界访问。开发者应使用 Valgrind 或 AddressSanitizer (ASan) 等工具运行测试用例,这些工具能精确捕捉到第一次非法内存访问的位置,从而定位到具体的 C 代码行号。对于 PHP 而言,这意味着需要编译带有调试符号的 PHP 版本,并在 CLI 模式下运行脚本以捕获详细的堆栈跟踪信息。

















