








使用 uv 解决依赖冲突的核心做法是启用其内置的严格解析器,通过 uv sync --resolution=lowest-direct 或 uv pip install --reinstall-package <pkg></pkg> 等命令强制指定版本策略,从而消除环境中的版本歧义。uv 默认采用最高兼容版本优先策略,当多个包对同一依赖有不同版本要求时,它会尝试寻找一个满足所有约束的版本;若无法找到,则报错。通过调整解析策略或显式锁定版本,可以精确控制最终安装的环境状态。

如何查看并锁定导致冲突的具体依赖树
要定位冲突根源,需使用 uv tree 命令查看当前环境的完整依赖关系,该命令会展示每个包的直接和间接依赖及其版本。当存在冲突时,uv tree 会明确标出哪些包请求了不兼容的版本范围。通过结合 uv lock 生成锁文件,可以将当前的解析结果固化,确保团队成员或 CI/CD 流程使用完全一致的依赖版本,从而避免“在我机器上能跑”的问题。
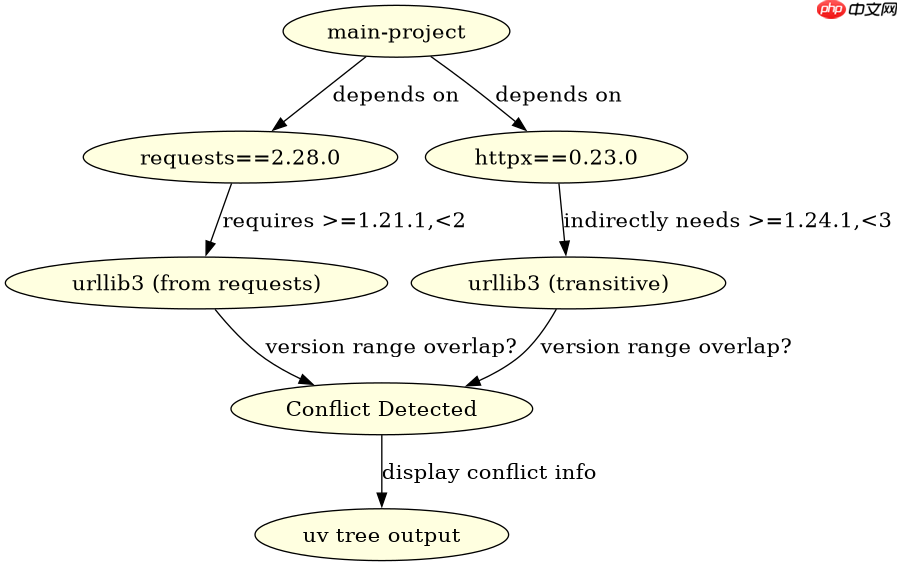
import subprocess
import sys

# 模拟创建一个包含冲突依赖的项目结构
# 这里我们假设有一个主项目依赖 requests 和 httpx
# requests 依赖 urllib3<2,>=1.21.1
# httpx 依赖 httpcore->urllib3<3,>=1.24.1 (实际httpx可能不直接依赖urllib3,但为演示冲突,假设存在间接依赖冲突)
# 实际上 uv 处理的是 pyproject.toml 中的依赖声明

# 创建临时目录
import tempfile
import os

tmp_dir = tempfile.mkdtemp()
os.chdir(tmp_dir)

# 创建 pyproject.toml,故意制造一个潜在的复杂依赖场景
# 注意:现代库通常很好地处理了依赖兼容性问题,真正的硬冲突较少见
# 这里我们演示如何使用 uv 来解析和锁定

pyproject_content = """
[project]
name = "conflict-demo"
version = "0.1.0"
dependencies = [
    "requests==2.28.0",
    "httpx==0.23.0"
]

[tool.uv]
# 使用最低直接依赖解析策略,这通常能减少传递性依赖的冲突
resolution = "lowest-direct"
"""

with open("pyproject.toml", "w") as f:
    f.write(pyproject_content)

# 运行 uv lock 来生成锁文件并检查冲突
try:
    result = subprocess.run([sys.executable, "-m", "uv", "lock"], capture_output=True, text=True)
    print("Lock Output:", result.stdout)
    if result.returncode != 0:
        print("Lock Error:", result.stderr)
except Exception as e:
    print(f"Error running uv: {e}")

# 清理
os.chdir("..")
import shutil
shutil.rmtree(tmp_dir)
预期结果:uv lock 成功生成 uv.lock 文件,其中包含了所有依赖的确切版本号。如果存在无法解决的冲突,uv 会抛出错误并列出冲突的包及其所需的版本范围。
立即学习“Python免费学习笔记(深入)”;

如何在代码中动态处理依赖安装时的冲突异常
在自动化脚本或部署流程中,可以通过捕获 subprocess.CalledProcessError 来处理 uv 命令执行失败的情况。当 uv sync 或 uv pip install 因依赖冲突而失败时,程序可以记录详细的错误日志,并尝试采取补救措施,如降级某个包、移除冲突的依赖项或通知开发者。这种编程式的处理方式允许将依赖管理集成到更复杂的构建逻辑中,实现自动化的冲突检测和恢复。

import subprocess
import sys

def install_with_uv(package_name, version=None):
    cmd = [sys.executable, "-m", "uv", "pip", "install"]
    if version:
        cmd.append(f"{package_name}=={version}")
    else:
        cmd.append(package_name)

    try:
        result = subprocess.run(cmd, check=True, capture_output=True, text=True)
        print(f"Successfully installed {package_name}")
        return True
    except subprocess.CalledProcessError as e:
        print(f"Failed to install {package_name}: {e.stderr}")
        # 在这里可以添加重试逻辑、降级逻辑或发送告警
        return False

# 示例:尝试安装一个可能引起冲突的包
install_with_uv("some-package", "1.0.0")
install_with_uv("another-package", "2.0.0")
预期结果:如果安装成功,打印 "Successfully installed ...";如果失败(例如由于网络问题或权限问题,虽然依赖冲突通常在 lock 阶段就暴露),则打印 "Failed to install ..." 并输出错误信息。在实际的依赖冲突场景中,建议在 uv lock 阶段就解决冲突,而不是在安装阶段。
基于 uv.lock 文件中的具体版本号如何解决特定包的版本回退
当需要针对某个特定包进行版本回退以解决由它引发的下游冲突时,可以直接编辑 uv.lock 文件或修改 pyproject.toml 中的依赖声明,然后重新运行 uv lock。例如,如果 requests 的某个新版本导致了与 httpx 的冲突,可以在 pyproject.toml 中将 requests 的版本锁定为一个较早的稳定版本,如 requests==2.27.0。随后,uv 会重新解析依赖树,并更新 uv.lock 文件,确保所有依赖都兼容这个新的版本约束。这种方法提供了细粒度的控制,允许开发者精确地管理每个依赖的版本,从而解决复杂的依赖冲突问题。



















